
【要注意】ポケモンGOの非公式APKに潜むマルウェアの脅威――感染確認方法と安全対策を徹底解説
世界中が拡張現実(AR)ポケモントレーナーの熱狂に包まれています。何百万人ものプレイヤーが身近な環境で「全部捕まえる」ことを目指し、待ち望まれたポケモンシリーズ最新作は、ソファでくつろいでいた人々を街へと駆り立てました。ポケモン熱はとうに冷めたと思っていた大人たちのノスタルジーを、強く揺さぶっているのです。
ポケモンGOおよびその前身となるポータル占拠型ゲーム「Ingress」の開発元であるNiantic社は、ARゲーム史上類を見ない成功を享受しています。Ingressも一定の人気を博しましたが、ポケモンGOのような世界的ヒットには至りませんでした。やはりブランド力というのは強力ですね。
しかし、その成功には試練も伴っています。Niantic社はIngress初期の苦難から教訓を学んでいなかった様子で、突然の大成功にやや戸惑っている感があります。任天堂の時価総額に約90億ドルをもたらしたにもかかわらず、大きな疑問が残ったままです。
「どうすればリザードンを自宅のリビングに呼び込めるのか」「なぜ自分の街にはドードーしか出現しないのか」といった疑問の裏で、より深刻な問題も浮上しています。再パッケージ化されたポケモンGOのAPKを通じてAndroidマルウェアが拡散しているという報告や、いつもの行動範囲から離れたプレイヤーが高額スマートフォンを狙って強盗に襲われる事件などです。
詳しく見ていきましょう。
悪意あるポケモンGO APKの実態
ポケモンは私にとって非常に思い入れの強い存在です。『赤』『緑』を何年も夢中でプレイし、数多くのアニメを見て、初代150匹のポケモンが描かれた最高にかっこいいポスターを壁に誇らしげに飾っていました。しかし、今回は状況が違います。
同じようなポケモン歴を持ちながら、ゲームへの情熱を長年抑えてきた多くの人々にとって、AR版の登場は抗いがたい魅力でした。ところがNiantic社はポケモンGOを地域ロックしており、米国・オーストラリア・ニュージーランド以外のユーザーは、公式リリースまでプレイできないはずでした。
もちろん、それは通用しませんでした。英国ではGoogle PlayストアやApp Storeにアプリが登場しなかったものの、ユーザーたちはすぐに回避策を見つけました。膨大な数のポケモンGO APK(Android Application Package)が各種APK配布サイトにアップロードされ、「APK」で検索するとポケモンGO関連のリンクばかりが返ってくるほどでした。
残念ながら、ハッカーたちはこれを絶好の機会と捉えました。公式リリースを待ちきれないユーザーを標的に、深刻な悪意あるコードを仕込んだAPKをアップロードしたのです。
疑うことを知らないユーザーの端末にダウンロードされると、APKの展開と同時に悪意あるコードが即座に実行されます。あなたが捕まえたのは、まったく別の「何か」だったのです。
捕まえたのはRAT!――ラッタではありません
ラッタではなく、Remote Access Tool(リモートアクセスツール)、「Droidjack」です。セキュリティ企業Proofpointの研究者によって発見されました。「SandroRAT」としても知られるこのAndroidマルウェアは、以前からSymantecやKasperskyによって詳細が報告されており、悪意あるAPKがインストールされたAndroid端末全体へのリモートアクセスを攻撃者に許してしまいます。
Proofpointは、Android端末が感染しているかどうかを確認する2つの方法を提示しています。
- SHA256ハッシュの確認: 正規のポケモンGO APKのハッシュ値は 8bf2b0865bef06906cd854492dece202482c04ce9c5e881e02d2b6235661ab67 です。Proofpointが発見した悪意あるAPKのハッシュ値は 15db22fd7d961f4d4bd96052024d353b3ff4bd135835d2644d94d74c925af3c4 です。
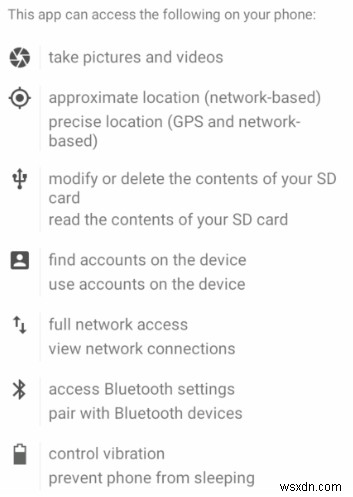
- アプリ権限の確認: Android端末で「設定 > アプリ > Pokémon GO」を開き、「権限」までスクロールします。以下の画像は、正規のポケモンGO APKが必要とする権限と、悪意あるAPKに追加で付与された権限を示しています。
まずは正規のポケモンGOの権限一覧です。
続いて、悪意あるAPKの権限ページ(1ページ目)です。
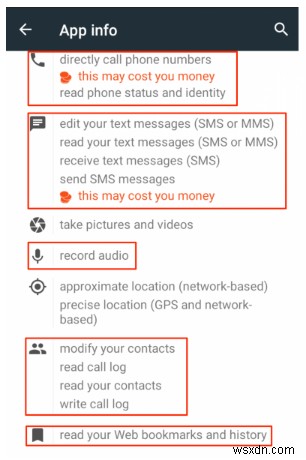
そして2ページ目。
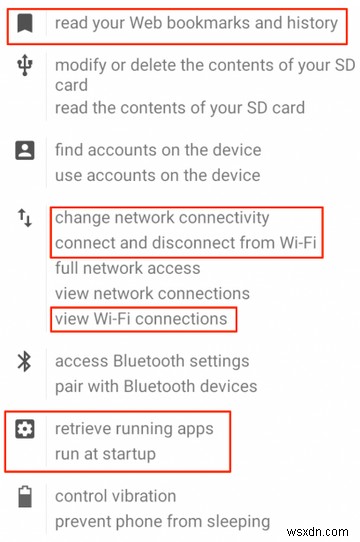
感染が確認された場合は、直ちにアプリをアンインストールし、悪意あるAPKファイルも完全に削除してください。その後、Google Playストアから「Avast Mobile Security」をダウンロードして端末をスキャンし、さらに「Malwarebytes Anti-Malware」でも再度スキャンを実行しましょう。
いずれかのスキャンで検出された悪意のあるファイルは、すべて削除してください。
日頃からAndroid端末のバックアップを丁寧に取っている方は、システムイメージ全体を復元できるかもしれません。その場合も、マルウェアを一掃する有効な選択肢となります。
SHA256ハッシュの確認方法
Windowsユーザーなら、ダウンロードやインストール不要の簡単な方法があります。
管理者権限でコマンドプロンプトを開き、次のコマンドでハッシュを生成します。
certUtil -hashfile ファイルパス [ハッシュアルゴリズム]
ハッシュアルゴリズムはMD2、MD4、MD5、SHA1、SHA256、SHA384、SHA512から選択できます。今回はSHA256を指定してください。
生成されたハッシュ値を、Proofpointが公開しているハッシュと照合しましょう。
その他の問題:iOSのアプリ権限
問題は多岐にわたりますが、いずれも見過ごせないものばかりです。おそらく最大の注目を集めたのは、iOS端末におけるポケモンGOのアプリ権限に関する騒動でしょう。(ただし、パニックになる前に次のセクションをお読みください!誤解だった可能性が高いことが判明しています)
ほとんどのアプリは機能のためにある程度の権限を必要としますが、ポケモンGOはプライバシーの境界を大きく超えて、Googleアカウント全体へのアクセスを要求(そして取得!)しているように見えたのです。通常なら名前・メールアドレス・位置情報程度の簡単な要求にとどまるところ、ポケモンGOとNiantic社がGoogleドライブ、Gmailの非公開アカウント、端末内のデータなどにアクセスし、ユーザー名義でメールを送信することまで可能な状態だと報じられました。
Niantic社はGizmodoに対し、次の声明を発表しています。
「私たちは最近、iOSでのポケモンGOアカウント作成プロセスにおいて、ユーザーのGoogleアカウントへのフルアクセス権限を誤って要求していることを発見しました。しかし、ポケモンGOがアクセスしているのは基本的なGoogleプロフィール情報(具体的にはユーザーIDとメールアドレス)のみであり、その他のGoogleアカウント情報にはアクセスも収集もしていません。この誤りに気づいた後、実際にアクセスするデータに合わせて、基本プロフィール情報のみを要求するクライアント側の修正に取り掛かりました。Googleは、ポケモンGOまたはNianticが他の情報を受信・アクセスしていないことを確認済みです。GoogleはまもなくポケモンGOの権限を必要な基本プロフィールデータのみに制限します。ユーザー自身が行うべき操作はありません。」
安心材料にはなるものの、「そもそもなぜこんなことが起きたのか」という二面性を感じさせる事案です。とはいえ、迅速に修正される見込みである点は朗報といえます。では、次のセクションを読んで、少し気分を良くしましょう。
Googleテックサポートの見解
セキュリティ企業Trail of BitsのCEOであるDan Guido氏は、この主張に疑問を呈しています。Niantic社が調査結果とクライアント側の修正を発表したにもかかわらず、Guido氏は「ブログ記事の大部分は間違っている可能性がある」と述べました。
一方、Slackのプロダクトエンジニアがサービスが提供するOAuthトークンを実際にテストしたところ、ユーザーのGoogleアカウントに紐づく追加データや非公開サービスへのアクセスは一切提供されていないことが確認されています。
その他の問題:警察沙汰の続出
警察官が多数の事件に対応しています。いずれもポケモンGOに直接関係するという通報です。多くのケースでは、ポケモンを捕まえるために人里離れた場所へ足を運んだトレーナーが、スマートフォンを奪う盗賊に待ち伏せされるというものです。
一部の報告によれば、盗賊たちはポケモンGOアプリそのものを使って地図上に出現したポケモンの位置を特定し、その場所へ先回りして待ち伏せしているとのこと。また、普段は近づかない場所へ、レアポケモンや普段出会えないモンスターを求めて足を踏み入れた人々が被害に遭ったという報告もあります。
私がIngressをプレイしていた頃も、こうした不快な出来事は時折ありました。ただし、それは陣営間の嫌がらせがほとんどで、部外者による強盗や、アプリを使って高級スマートフォンを持つ人物の居場所を追跡・監視するといった手口ではありませんでした。とはいえ、ある夜、私のホームポータルを破壊した人物が車のそばで待ち伏せしていたことはありますが……それはまた別の話です。
アドバイス: 常識的な判断を心がけてください。ポケモンは架空の存在であり、いなくても生活できます。しかし命はそうはいきません。暴力的な強盗に遭えば、寿命が大幅に縮むこともあるでしょう。冗談はさておき、ポケモンGOのスキャナー画面に没頭して道路を歩くときは、必ず現実世界の周囲にも注意を払い、普段立ち入らない場所で探検しないこと。ポケモンは現実世界であなたを守ってはくれません。
心温まる警察との交流
一方で、巡回中の警官がうろうろするプレイヤーを職務質問したものの、事情を理解すると一緒にポケモン狩りに加わったという愉快な報告もあります。忘れないでください。ARゲームは、警察官を含む多くの人々にとってまだ馴染みの薄い新しい遊びなのです。もし怪しい場所をうろついているなら、声をかけられても当然です。丁寧に対応し、何をしているのか calmly 説明しましょう。
Droidjackはサイドロードを狙い撃ち……効果は抜群!
Android端末を未署名・未検証のAPKに開放することは、マルウェアを玄関に招き入れるようなものです。Google Playストア外のAPKを積極的に活用するユーザーに対して「やってはいけない、必ずマルウェアに感染するぞ」と言うつもりはありません。それは事実ではないからです。
しかし、Proofpointの「これは極めてリスクの高い行為であり、ユーザーが自らのモバイル端末に悪意あるアプリをインストールすることにつながりやすい。バックドアに感染したサードパーティ製APKをダウンロードすれば、端末は侵害される」という見解には同意します。
信頼できないソースからソフトウェアをダウンロード・インストールする前に、十分な下調べを行う責任はユーザー自身にあります。かつて海賊版ソフト(ワレズ)経由のインストールはウイルス感染への近道と見なされていましたが、実際には配布元次第という側面が大きかったのです。APK配布サイトも同じことが言えます。
同様に、ユーザーに未知のソースからのAPK導入を積極的に促すサイトには、相応の責任と良識が求められます。
ロケット団にご用心
ロケット団のムサシとコジロウ(そしてニャース!)は実際にはゲームに登場しませんが、厄介なトラブルに巻き込まれないよう十分注意してください。要するに、リスクに見合う価値はないということです。
あなたが「ポケモンマスター」になる番は、必ず訪れます。
非公式ソースからポケモンGOを入手したことはありますか?トラブルに遭遇しましたか?ぜひコメント欄で体験談を聞かせてください!
-
Slackで自分宛てにメモを送信する方法|個人メモの活用術と削除・リマインダー設定まで解説
日中のタスクについて、後で確認するための手軽なリマインダーを作りたいと思ったことはありませんか?スーパーで買うものを忘れたくないときや、家に帰ってから済ませたい用事があるときなど、うっかり忘れてしまいそうな場面は多々あります。こうした場合、多くの人はメモアプリを使いますが、世の中には数え切れないほどのメモアプリが存在します。しかし、オフィス向けインスタントメッセンジャーとしておなじみのSlackも、その選択肢のひとつに加えることができるのです。 さらにSlackには、個人的な用途にもワークスペース固有の用途にも対応したメモ環境があります。Slackは本来メモアプリではありませんし、専用のメモ機
-
ファイルレスマルウェアとは?仕組み・攻撃手法・対策を徹底解説
マルウェアにはさまざまな種類や脅威レベルが存在します。その中でも特に危険とされるのが「ファイルレスマルウェア(Fileless Malware)」です。 「ファイルレス」という名前から、ファイルが関与しないのにどうやって感染が広がるのかと不思議に思う方も多いでしょう。たとえば、何もファイルをダウンロードしていないのに、どうして自分のPCが乗っ取られてしまうのか――疑問に感じるのは当然です。 ここで、攻撃者の思考に少し踏み込んでみましょう。攻撃者がファイルレスマルウェアを使う理由は以下の通りです。 通常の状況ではアンチウイルスソフトに検知されにくいため(その理由は後述します) 検出対象となるフ