
ルーターからウイルスを削除する完全ガイド|感染経路・症状・対処法を徹底解説
ルーターはどうやってウイルスに感染するのか?
ルーターがウイルスに感染するのは、主に2つの経路からです。1つ目は、マルウェアがルーターのログイン画面を突破して設定を書き換えるケース。2つ目は、ルーターのファームウェアの脆弱性をついてソフトウェア自体を改ざんするケースです。特に、ファームウェアが古いままだったり、初期パスワードをそのまま使っているといった危険な状態は、ルーターをマルウェアの格好的な標的にしてしまいます。
ログインやファームウェアを突破された後、サイバー犯罪者はさまざまな手法でネットワーク全体を乗っ取ります。代表的な攻撃手法を見ていきましょう。
1. DNS設定の改ざん(DNSハイジャック)
DNS(Domain Name System)とは、ブラウザのアドレスバーに入力したURL(ドメイン名)を、コンピューターが読み取れるIPアドレスに変換する仕組みです。ルーターのDNS設定をハイジャックされると、アドレスバーには正規サイトの名前が表示されているのに、実際には偽サイトへ誘導されてしまいます。見た目では気づきにくいため、非常に危険な手口です。
2. フィッシング詐欺
フィッシングとは、ハッカーがメールやSMS、SNSの投稿などで「信頼できる相手」になりすまし、個人情報を盗み取ろうとする手口です。偽メールや偽メッセージ内の感染リンクをクリックすると、ウイルスやルーターマルウェアが実行され、接続先の無線ルーターへ自己複製を試みます。
3. SSLストリッピング攻撃
SSLストリッピング攻撃は、ウェブサイトの身元を証明するSSL(Secure Sockets Layer)証明書を剥ぎ取る攻撃です。これにより、本来HTTPSで暗号化された安全な通信のはずのサイトが、気づかないうちに暗号化されていないHTTP接続へと切り替えられてしまいます。入力した情報が平文のまま送信されるため、盗聴のリスクが高まります。
4. トロイの木馬型攻撃
トロイの木馬(Trojan)は、ウイルスを隠し持ったマルウェアをダウンロードさせる手口です。スマホやタブレット、PCに侵入した後、システムを蹂躙します。ルーターウイルスはこのトロイの木馬に潜んでおり、脆弱性のある公衆Wi-Fiや家庭内Wi-Fiネットワークを探し出して感染を広げます。
ルーターウイルスが攻撃者に好まれる理由は、「ルーターはウイルスに感染しない」と多くの人が思っているからです。その巧妙さに驚いた方は、コンピューターウイルス全般についてのガイドも併せてご覧ください。
Wi-Fiルーターはウイルスに感染する?
結論から言うと、Wi-Fiルーターにもウイルスは感染します。Wi-FiルーターはPCやスマートフォンとインターネットをつなぐ橋渡し役であり、サイバー犯罪者にとって非常に魅力的な標的です。ルーターに潜んだマルウェアは、そこに接続されているすべてのデバイスへ拡散する可能性があります。
感染は双方向に起こります。スマホやタブレット、PCがウイルスに感染すると、そのウイルスがルーターのログイン画面を突破し、設定を書き換えて、同じWi-Fiネットワーク上のすべての人をウイルス作成者が管理するサーバーへ誘導することもあります。
また、Wi-Fiルーターウイルスはルーターに居座り続け、接続してきたあらゆるデバイスからファイルやデータを収集し、それらのデバイスに対して遠隔コマンドを実行することもあります。
家庭用Wi-Fiルーターは、発見されるまで長期間マルウェアに感染したままになることがあります。また、公衆Wi-Fiルーターは潜在的な被害者が多いため、大きな標的となります。家庭用・公衆用を問わず、ルーター設定でWi-Fi暗号化を有効にすることで、防御力を一段階高めましょう。
さらに、ルーターのファームウェアを必ず最新版に更新して脆弱性を塞ぎ、信頼できる無料アンチウイルスソフトで定期的にWi-Fiウイルスチェックを行うことで、可能な限り安全を保てます。
モデムはウイルスに感染する?
モデムにもウイルスは感染しますが、Wi-Fiルーターよりは安全性が高い傾向にあります。ルーターがLAN(Local Area Network)内のデバイス同士をつなぐのに対し、モデムはLAN全体をインターネットへ接続する役割を担います。モデムへの感染経路は、インターネットからの直接感染、接続済みデバイスからの感染、そして物理的な操作によるものの3つです。
モデムマルウェアの感染プロセスは、ルーターやローカルデバイスのマルウェアと同様に、感染源との接触から始まります。一般的にモデムはルーターや端末より堅牢ですが、近年はモデムへの感染が増加傾向にあります。
モデム技術の進化に伴い、モデムは複雑化し、脆弱性も生まれやすくなりました。現代の多くのモデムには、内蔵ルーターやWi-Fiアクセスポイント、電話アダプターなどが搭載されており、ウイルスやマルウェアにとっての新たな攻撃ポイントとなっています。
モデムは、大量の潜在的被害者へウイルスを拡散できる入口であるため、ハッカーにとって魅力的なターゲットです。モデムはインターネット上のすべての通信情報を通過させるため、危険なトラフィックもいずれ通り抜けることになります。ウイルススキャナー&除去ツールを活用して、デバイスを清潔に保ちましょう。
ルーターのマルウェア感染を確認する方法
「自分のルーターは感染しているのか?」と不安になったら、まず自分が経験している症状が、一般的なルーターウイルスの症状と一致するかを確認しましょう。その上で、専用のマルウェアスキャナーでルーターをチェックしてください。
ルーター上のマルウェアは、影響が subtle だったり、HDDの故障など別の原因と誤認されたりすると、何ヶ月間も検知されないまま潜伏することがあります。定期的にルーターのマルウェアチェックを行うか、自動でルーターをスキャンしてくれるアンチウイルスソフトを導入しましょう。
ルーターウイルスの主な症状
ルーターウイルスの症状は、ほとんど気づかないレベルのものから、軽微な不具合、さらには深刻な危険をもたらすものまで幅広くあります。
よく見られる症状は以下の通りです:
- アプリやプログラムが頻繁にクラッシュする
- インターネット接続が遅い、または不安定
- パスワードが突然使えなくなる
- パソコンの動作が極端に遅くなる
- 偽のウイルス警告メッセージやポップアップが表示される
- 見覚えのないブラウザツールバーが追加される
- 検索結果が意図しないサイトへリダイレクトされる
- インストールした覚えのないプログラムが存在する
- URL欄の鍵アイコン(SSL表示)が消える
マルウェアには多種多様な種類と脅威レベルがあります。マルウェアとウイルスの違いを理解して、敵を知り、ホームネットワークを守りましょう。
ルーターウイルススキャンを実行する
ルーターの感染が疑われる場合は、ルーターチェッカーツールを使ってマルウェアをスキャンしましょう。スキャンでマルウェアが見つかった場合、通常は隔離または削除できます。ただし、厄介なタイプのマルウェアには、より強力なツールが必要な場合もあります。
優れたウイルス除去ツールなら、リアルタイムでウイルスを監視し、不審なアクセスを検知した際に警告してくれます。新しい脅威は常に登場しているため、定期的なスキャンを習慣にすることが重要です。
DNS設定を確認する
DNS設定が手動になっていると、公衆ルーターに接続した際にデバイスが正しく更新されないことがあります。DNS設定は、IPアドレスを自動取得するようにしておくのが基本です。
Windows 10でDNS設定を確認する手順は以下の通りです:
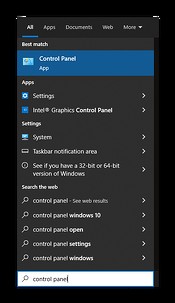
- タスクバーの検索フィールドに「コントロールパネル」と入力し、「コントロールパネル」をクリックします。
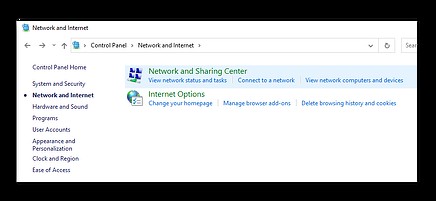
- 「ネットワークとインターネット」をクリックし、「ネットワークと共有センター」を選択します。
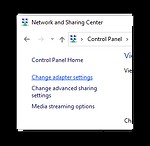
- 「アダプターの設定の変更」を選択します。
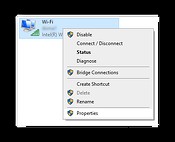
- 使用中のネットワークを右クリックし、「プロパティ」を選択します。
- 「インターネット プロトコル バージョン 4 (TCP/IPv4)」を選択し、「プロパティ」をクリックします。
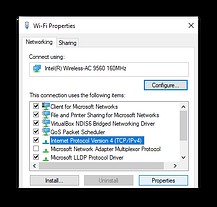
- 「IPアドレスを自動的に取得する」と「DNSサーバーのアドレスを自動的に取得する」にチェックが入っているか確認します。入っていない場合はチェックを入れましょう。
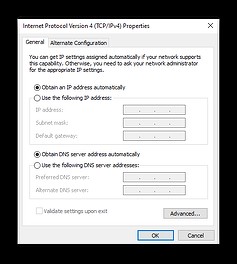
自動取得への変更は第一歩ですが、DNSセキュリティをさらに強化したい場合は、ルーターのDNS設定変更方法も学びましょう。ただし、すでにルーターが感染している場合は、設定を変えても効果が限定的な点に注意が必要です。
ルーターからウイルスを削除する方法
ルーターのマルウェアを駆除するには、まずルーターを再起動します。次に、ルーターメーカーの公式サイトにアクセスし、お使いのルーター向けの最新ファームウェアをダウンロードしてインストールし、ファームウェアを更新してみてください。それでも解決しない場合は、工場出荷時の状態へのリセット(初期化)を実行して、ルーターウイルスを一掃します。
ファームウェアの更新やリセットの後は、ルーターのパスワードを必ず変更し、リアルタイム監視機能のあるアンチウイルスソフトを導入して、ルーターを常時監視させましょう。これが、Wi-Fiルーターからウイルスを確実に取り除き、再感染を防ぐ最も効果的な方法です。
ルーターのファームウェアを更新する
ルーターを更新する手順は以下の通りです:
- ルーターメーカーの公式サイトから、最新のファームウェアアップデートをダウンロードします。
- ブラウザのURL欄に、ルーターのIPアドレスを入力します。
- ユーザー名とパスワードでルーターにログインします。
- ルーター管理ページから、ダウンロードしたファームウェアアップグレードを選択してインストールします。
- ルーターを再起動します。
ルーターのIPアドレスは、ルーター設定画面から確認するか、公開IPアドレスチェッカーを使って調べられます。Windows 10をお使いの場合は、パブリックIPアドレスとプライベートIPアドレスの確認方法ガイドも参考にしてください。
工場出荷時の状態にリセットする
完全な初期化を行うには、ルーター背面のリセットボタンを、ピンやペーパークリップなど細いもので約30秒間押し続けます。その後、ルーターの電源が入り直し、通常どおりランプが点灯するのを待ちましょう。
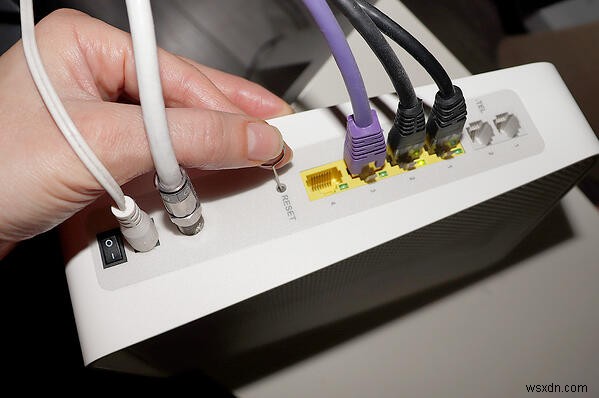
工場出荷時へのリセットを実行すると、パスワード、セキュリティキー、ポート転送設定など、これまでのすべての設定が消去され、ルーターは初期状態に戻ります。なお、現在のファームウェアのバージョンは保持されます。
再感染を防ぎたい場合は、リセット後にルーターのパスワードを必ず変更し、アンチウイルスソフトで定期的にスキャンすることを忘れないでください。
ルーターのパスワードを変更する
ブラウザのアドレスバーにルーターのIPアドレスを入力し、ユーザー名とパスワードでログインします(初期設定のままなら「admin」「password」といった単純な組み合わせのことも)。次に、管理ページ・管理画面・設定ページなどへ移動し、パスワードを変更します。
主要ルーターメーカーの一般的なデフォルトIPアドレス一覧:
- Apple:10.0.1.1
- Cisco/Linksys:192.168.1.1 または 192.168.0.1
- NETGEAR:192.168.0.1 または 192.168.0.227
- ASUS:192.168.1.1
- Buffalo Tech:192.168.1.1
- D-Link:192.168.0.1 または 10.0.0.1
デフォルトのログイン情報は、ルーターウイルスにとって格好の攻略対象です。単純なネットワーク名(SSID)やパスワードも同様に危険です。ルーターにログインしているうちに、ネットワーク名とパスワードを独自のものへ変更して、セキュリティをもう一段階強化することをおすすめします。
アンチウイルスソフトを活用する
Avast Oneのような無料アンチウイルスツールなら、ルーターをスキャンしてウイルスを検出し、ルーターマルウェアの感染源を特定できます。ウイルスを隔離・除去した後は、今後その感染源がネットワークへアクセスできないようブロックすることも可能です。
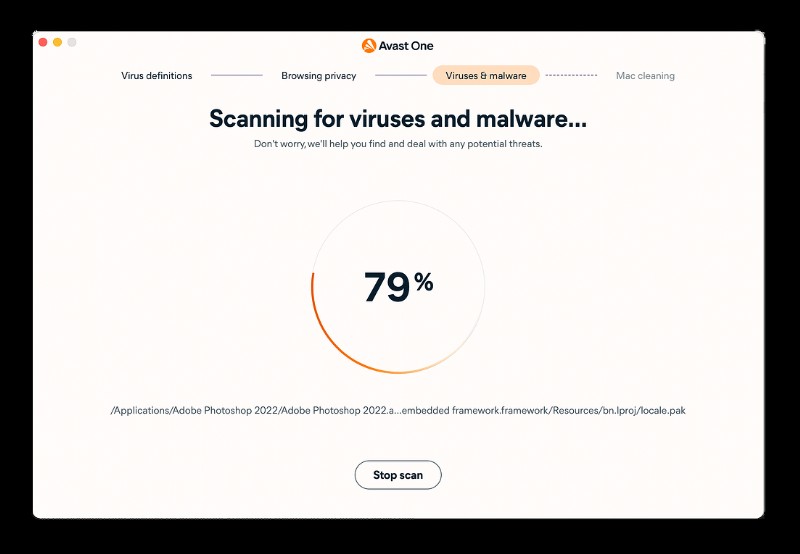
優れたウイルススキャナーは、安全でないWi-Fi接続の検知、ソフトウェアのセキュリティホールの指摘、ポップアップやフィッシングなどのマルウェア脅威の阻止にも役立ちます。ルーターがマルウェアの被害を受けている場合でも、アンチウイルスソフトがあれば次回の感染を回避できます。
ルーターを安全に保つための対策
ファームウェアを最新に保ち、ルーターのデフォルトのユーザー名とパスワードを変更することに加えて、ハッカーからWi-Fiを守るために追加でできる対策があります。
強力なパスワードを使用する
デフォルトパスワードの変更は第一歩ですが、簡単に推測できるパスワードでは意味がありません。パスワード解析技術は日々進歩しており、それに先行する最善の方法は、強力なパスワードの作り方を知ることです。
ルーターのパスワードは長く、唯一無二のものにしましょう。ハッカーがオンラインで調査できたり、SNSのプロフィールからあなたと結びつけられたりするような情報は絶対に使わないでください。単語1つだけのパスワードや、関連性の高い単語の組み合わせも避けましょう。また、パスワードの使い回しは厳禁です。強力なパスワード管理ツールの活用がおすすめです。
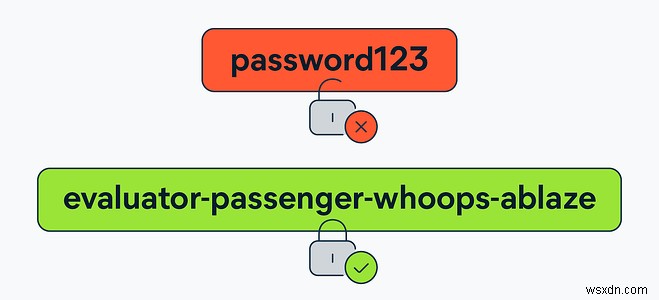 長くて独自性のあるパスフレーズこそが、最も安全なパスワードです。
リモートアクセスを無効にする
誰かがリモートでルーターにアクセスできてしまうと、ルーターとネットワークのすべての設定を勝手に変更される恐れがあります。ほとんどのユーザーはこの機能を必要としないため、ルーター設定でオフにすることを検討しましょう。リモートアクセスを無効にすれば、Ethernetケーブルで直接接続しない限り、誰も設定を変更できなくなります。
ルーターを常に最新の状態に保つ
ファームウェアのアップデートは、デバイスに最新のセキュリティと機能をもたらします。自動アップデートに対応しているルーターもありますが、対応していない場合はルーターマルウェアへの脆弱性が残ります。ルーター設定で自動アップデートが有効になっていることを必ず確認しましょう。
ログイン後のファームウェアアップグレード画面への移動方法は機種によって異なるため、わからない場合はルーターの取扱説明書を参照してください。
Avast Oneでルーターもその他のデバイスもまとめて保護
ルーター上のマルウェアを回避する最善の方法は、ルーターウイルスの侵入経路を防御する強固なアンチウイルス保護を導入することです。ルーターはホームネットワークの心臓部であり、一度感染すればその影響は壊滅的になりかねません。
Avast Oneは、フィッシング攻撃、安全性の低いウェブサイト、古いソフトウェアなど、マルウェアがルーターへたどり着くあらゆる経路を監視します。ウイルスの駆除も大切ですが、専用のルーターチェッカーがネットワークを見守ってくれる体制の方がさらに安心です。Avast Oneを導入して、ウイルスやマルウェアからルーターと、そこに接続されたすべてのデバイスを守りましょう。
-
Androidスマホからウイルス・マルウェアを削除する方法|症状別の対処法を徹底解説
近年、Androidユーザーは急速に増加し、かつてWindowsパソコンでしか使えなかった機能がスマートフォンの世界にも広がりました。インターネットへの即時アクセスやオンラインアプリなど革新的な機能を手軽に楽しめる一方で、ウイルスやマルウェアの脅威も同時に拡大しています。「良いものには必ず影がある」という言葉の通り、高度化するAndroidデバイスの影こそがウイルスなのです。これらの厄介な存在はOS全体に悪影響を及ぼし、スマートフォンを台無しにしてしまいます。もしスマホがマルウェア攻撃の被害に遭っているなら、この記事を読んでAndroid端末からウイルスを取り除き、ウイルスによるポップアップ
-
Windows PCからGstaticウイルスを完全に削除する方法【手動・自動の対処法】
Webブラウザを開くたびに不要な「Gstaticページ」が表示される場合、そのPCにはアドウェア(許可なくインストールされたソフトウェア)が潜んでいる可能性が非常に高いです。このアドウェアは、ブラウザの設定を勝手に変更したり、無用な拡張機能をインストールしたりするだけでなく、迷惑なポップアップ広告や広告リンク、お得情報などを次々と表示させることがあります。 Windows PCなどのデバイスで確認されている脅威の概要は以下の通りです。 脅威の概要 Gstatic ウイルス 名前 Gstatic 開発元 Google LLC カテゴリ アドウェア、PUP(潜在望ましくないプ