
Kali Linuxで使える必須ペネトレーションテストツール21選
Kali Linuxには、デバイスやネットワークのセキュリティ状況を評価するための多彩なペネトレーション(侵入テスト)ツールが搭載されています。倫理的なペネトレーションテスターとしてキャリアを積みたい方も、自社システムの脆弱性を洗い出したい方も、これらの強力なツールは優れた結果をもたらします。ほとんどのツールは、Kali Linuxのメインターミナルからすぐに利用できます。
注意:倫理的ハッカー(ホワイトハット)として他人のデバイスにアクセスする場合は、必ず事前に許可を得る必要があります。自分自身のデバイスでテストする場合を除き、無許可でのアクセスは違法行為となるため、十分に注意してください。
1. Metasploit Framework
Metasploit Frameworkは、最も広く使われているペネトレーションツールの一つです。その目的は、システム内の潜在的な脆弱性を発見することにあります。ペネトレーションテストが成功すれば、Metasploitを使ってAndroidスマートフォンやカメラなどのデバイスへのアクセスも可能になります。
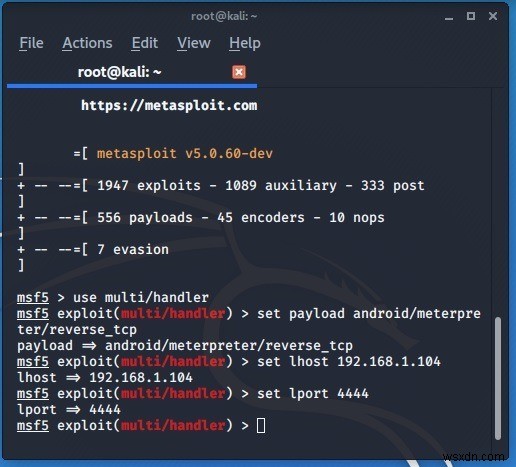
このフレームワークは、「MSFvenom」や「Meterpreter」などのペイロードと組み合わせて起動されます。Metasploitによる攻撃がスマートフォンやその他のデバイスのセキュリティを突破できない場合、それはデバイスメーカーがこの攻撃ベクトルに対してすでに対策を講じていることを意味します。
2. Hydra
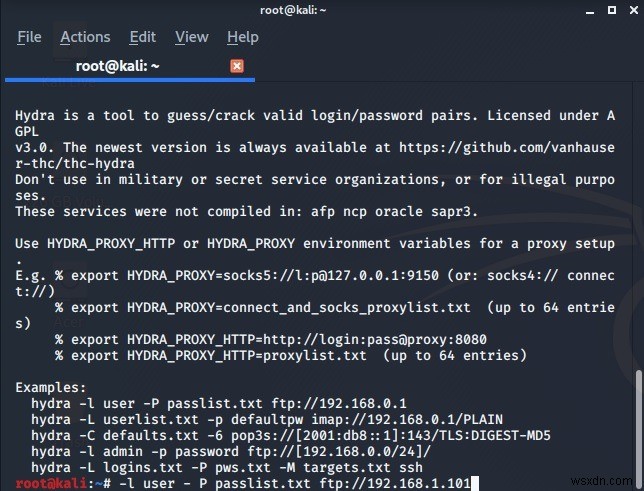
Kali Linuxを始めたばかりの方にとって、Hydraは非常に有用なペネトレーションツールです。有効なログインIDとパスワードの組み合わせを推測・解析するために使用されます。その手法の一つとして、辞書攻撃用の包括的なパスワードリストが「root」フォルダ内のファイルに保存されており、リストからパスワードを読み込み、ネットワークのログインアカウントとの照合を試みます。これにより、セキュリティ担当者は安易な認証情報が使われていないかを確認できます。
3. Findmyhash
FindmyhashはPython製の実行ツールで、ブルートフォース(総当たり)テストによってターゲットのパスワードのハッシュ値を特定しようとします。Webサイトが保存しているユーザー認証情報リスト内のハッシュに対してペネトレーションを実行できます。つまり、Webサイトが暗号化されていないデータを送信している場合、このツールを使って脆弱性を評価できます。なお、現代のWebサイトでは通信トラフィックは暗号化されているのが一般的です。
4. John the Ripper
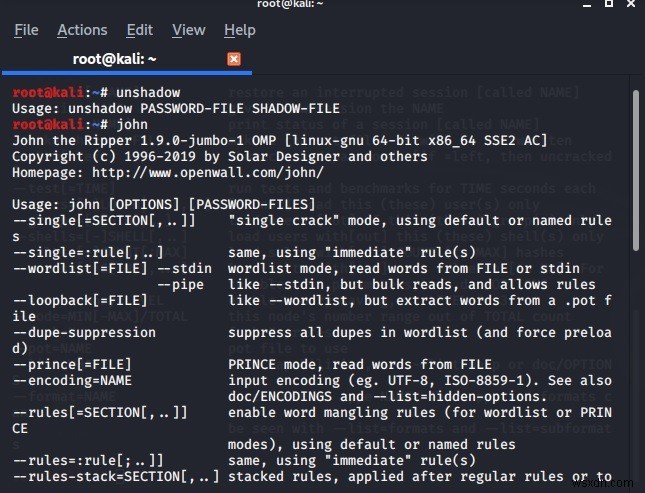
John the Ripperは、Kali Linuxでデフォルトのパスワードクラッカーとして採用されている、非常に有名なツールです。無料かつオープンソースで、主な目的は脆弱で信頼性の低いパスワードを検出することです。デフォルトのパスワードリストは、Kali Linuxの「user」フォルダ内に格納されています。
5. Fern Wi-Fi Cracker
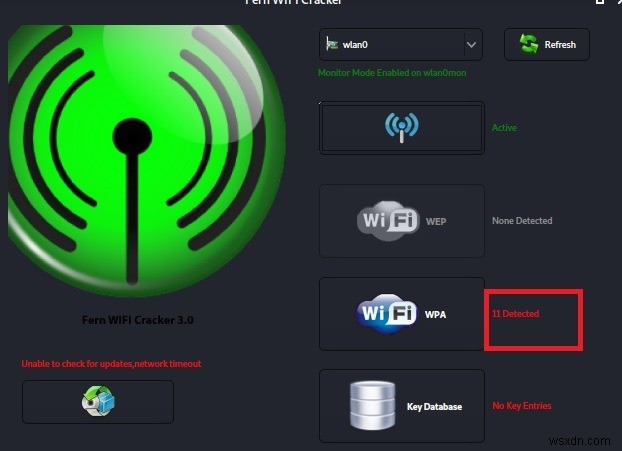
自分のWi-Fiネットワークが外部からアクセス可能かどうか気になったことはありませんか?それを確認する方法の一つが、Kali Linuxと組み合わせてFern Wi-Fi Crackerを使用することです。「アクティブ」なWi-Fiスキャンノードを有効にすると、付近のWi-Fiネットワークのリストが自動的に検出されます。
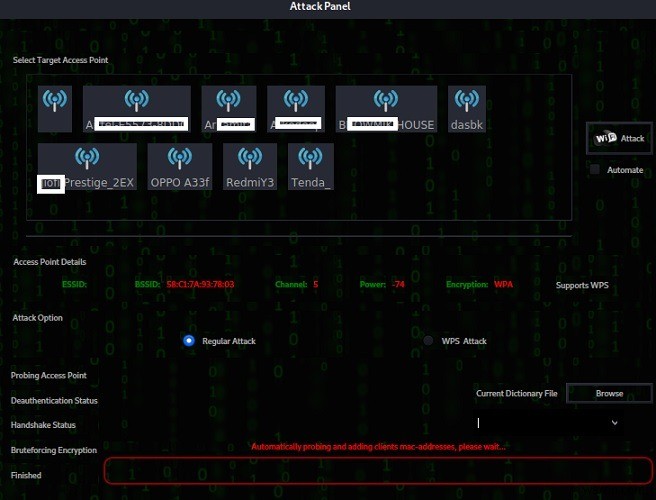
次のステップでは、アクセスポイントの詳細を確認し、ネットワークの認証解除(deauthentication)を目的としたペネトレーション攻撃を開始できます。Wi-Fiネットワークが暗号化されていない、あるいは弱いパスワードが設定されている場合、そのネットワークは攻撃に対して脆弱であることを意味します。
6. exploitdb
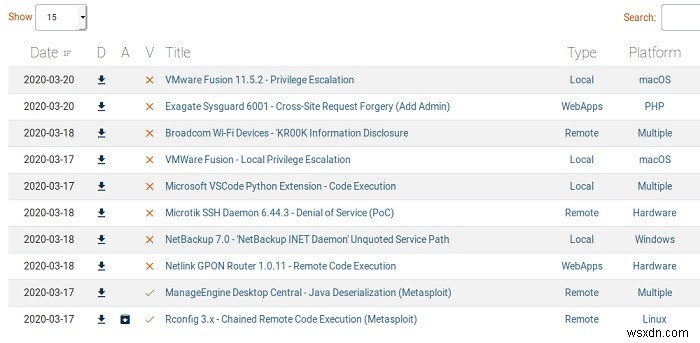
exploitdbは、あらゆる種類のデバイスやOSに対するペネトレーション攻撃の包括的なリストを収録したデータベースです。Linux、macOS、Windows、Webベースのシステムなどへの攻撃を、Kali Linuxのターミナルから直接実行できます。たとえば、WebサイトやデバイスがSQLインジェクション攻撃に対してどの程度の防御力を持っているかを確認する際に役立ちます。
7. Crackle
Crackleは、一時キー(TK)の推測を通じてネットワークへのバックドアアクセスの可否を判定するツールです。ブルートフォース攻撃によって、システムの認証アカウントを見直す必要があるかどうかを評価します。
8. Routersploit
古いルーターをお使いですか?ハッカーから見えているのではないかと不安になっていませんか?Routersploitは、ルーターやその他の組み込みデバイスの既知の脆弱性を評価するエクスプロイトツールです。ターゲットのIPアドレスに対して「Misfortune Cookie」と呼ばれる攻撃を実行します。(Kali LinuxでIPアドレスを確認するには、#ifconfigと入力します。)ターゲットが脆弱でない場合、結果は何も表示されません。
9. Macchanger
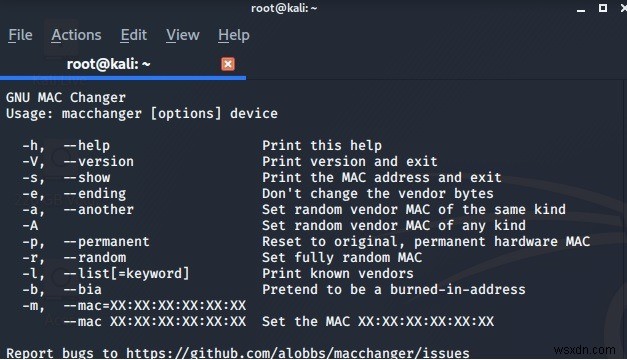
ターゲットデバイスのMACアドレスにリモートでアクセスできる場合(通常は前述のMetasploitやHydraの攻撃を通じて)、Macchangerを使用してそのMACアドレスが変更可能かどうかを確認できます。このペネトレーションツールは、システムがMACスプーフィングなどの攻撃に対して脆弱かどうかを評価するのに役立ちます。
10. Autopsy
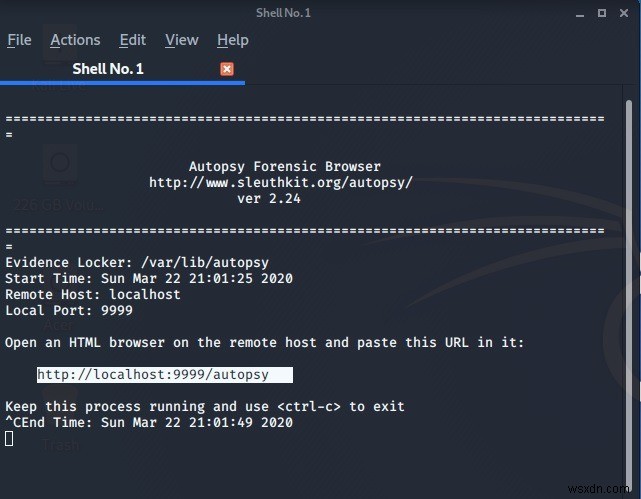
Autopsyは、さまざまなファイルやパスワードの整合性を検証するためのデジタルフォレンジック(デジタル鑑識)ツールです。ツールを起動すると、「Iceweasel」などのHTMLブラウザにURLを貼り付けるよう求められます。その後の手順に従うことで、ファイルやパスワードに何が起こったのか、第三者が不正アクセスを試みた痕跡がないかを把握できます。
11. sqlmap
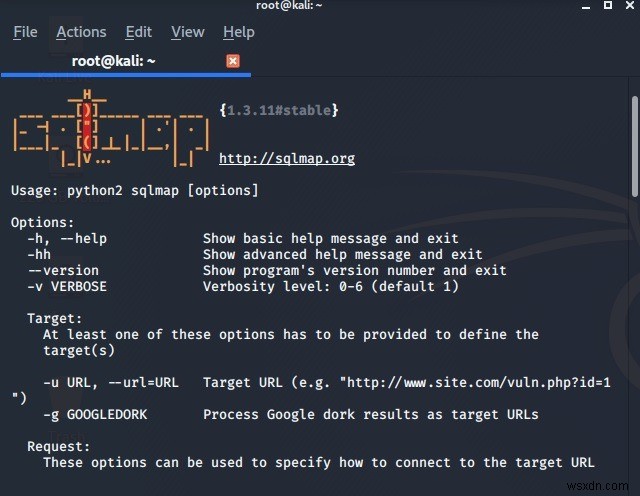
sqlmapは、データベースサーバーがSQLインジェクション攻撃によって侵入される恐れがあるかどうかを判定するオープンソースツールです。Oracle、MySQL、SAP、Microsoft Access、IBM DB2など、SQLおよびNoSQLデータベース全般の脆弱性を幅広くチェックできます。
12. sqlninja
あらゆるSQLおよびNoSQLデータベースを対象とするsqlmapとは対照的に、sqlninjaはMicrosoft SQL Server上に構築されたアプリケーションの侵入テストに特化したツールです。主にWebベースのシステム向けのペネトレーションテストに使用されます。
13. Proxystrike
Proxystrikeは、Webアプリケーションに対するプロキシリスニング攻撃に使用されるツールです。JavaScriptベースのアプリケーションに存在する脆弱性を可能な限り検出するスニッフィングツールであり、ユーザーの認証情報に対するサーバーサイド攻撃が懸念される場合に特に有用です。
14. Sparta
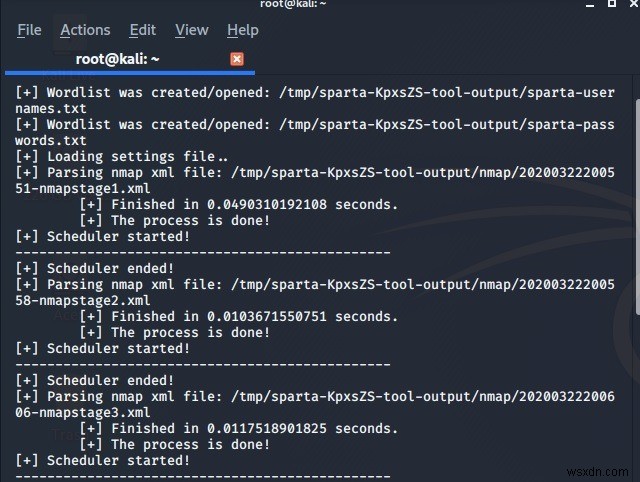
Spartaは、指定された範囲内のすべてのIPアドレスを列挙し、「発見されたユーザー名とパスワード」の候補をスキャンする、定番のツールキットです。スキャンの進行状況はログファイルで随時確認できます。
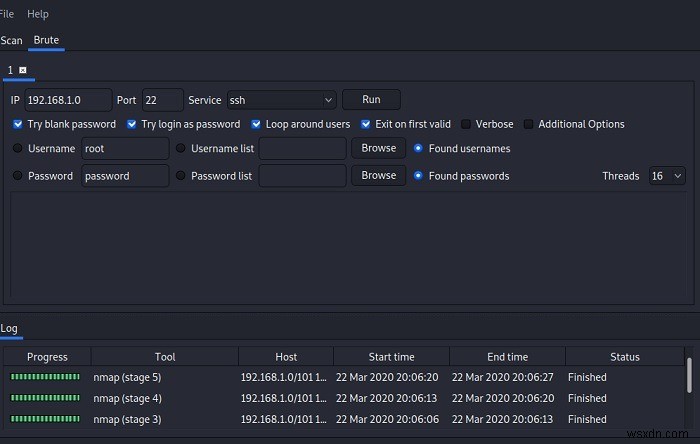
Spartaは、John the RipperやHydraと同様のワードリスト攻撃を活用して、脆弱なIPアドレスを特定します。
15. Kismet
Kismetは、ワイヤレスネットワークの検出・スニッフィング・侵入検知を担うツールです。ネットワークの状態をサマリーから把握したり、一部のシステムが暗号化されていないことを検出したりするために使用されます。
16. Skipfish
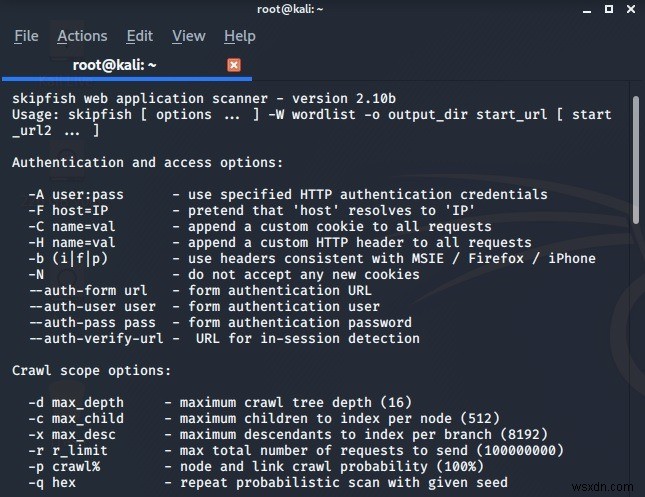
Skipfishは、辞書ベースのプローブとワードリストによるペネトレーション試行を通じて、ネットワーク全体の偵察(リコネサンス)を行う定番ツールです。
17. Searchsploit
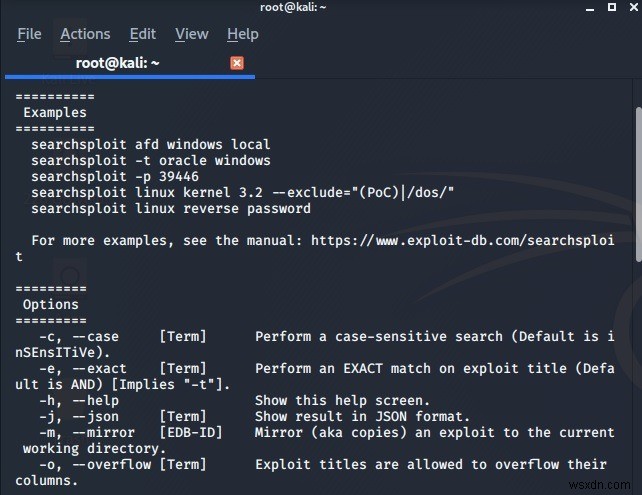
Searchsploitは、ローカルリポジトリ上でオフラインのセキュリティ評価を実行できる手軽なコマンドラインツールです。攻撃者によってシステムに仕込まれた可能性のあるマルウェアファイルやペイロードを検索でき、Kali Linuxシステムを常に健全な状態に保つことにつながります。
18. Radare
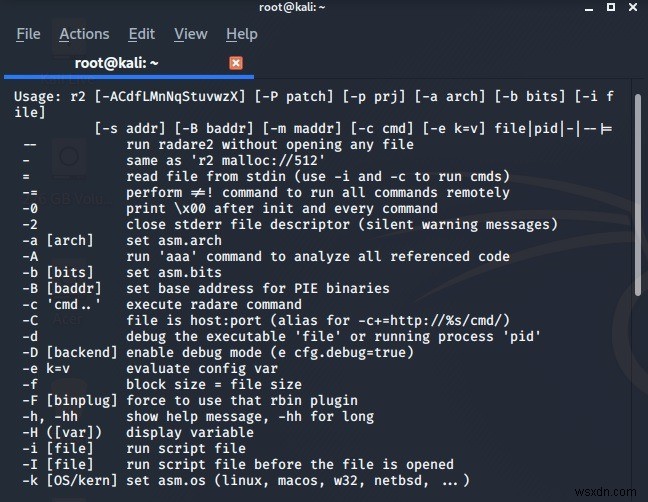
Radareはリバースエンジニアリング向けのペネトレーションテストツールです。レジストリレベルの攻撃の特定やファイルのデバッグを行うための、非常に高度なツールとして知られています。
19. Nmap
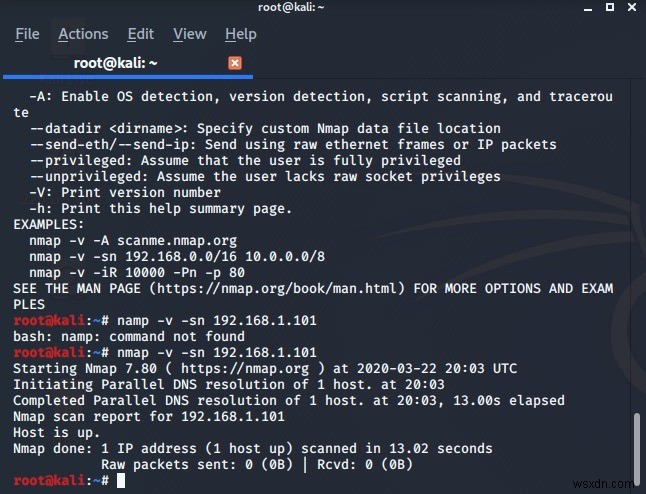
Nmapは、ネットワークホストの稼働状況スキャンレポートの作成、セキュリティ監査、ネットワーク資産管理、デバッグなどに広く使われる定番ツールです。
20. Wireshark
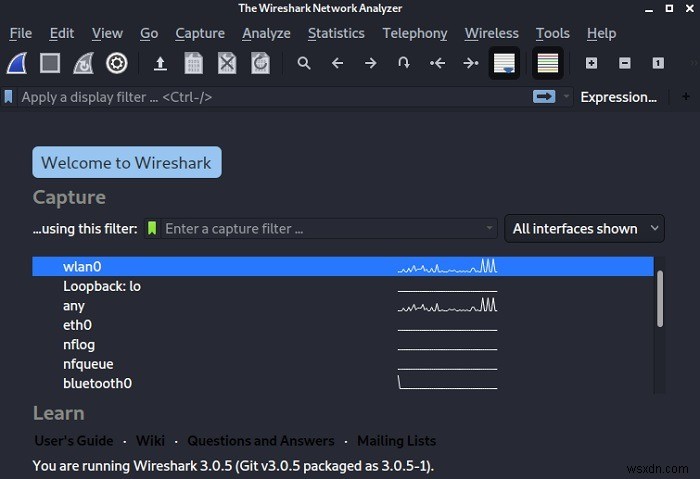
Wiresharkは、Kali Linuxユーザーの間で絶大な人気を誇るツールです。考えられるすべてのネットワーク接続とインターフェースのライブデータをキャプチャするネットワークプロトコルアナライザーです。Wiresharkを使ってネットワークの内部をミクロなレベルで把握できれば、多種多様な攻撃からネットワークを守ることができます。
21. Arduinoデバイス攻撃
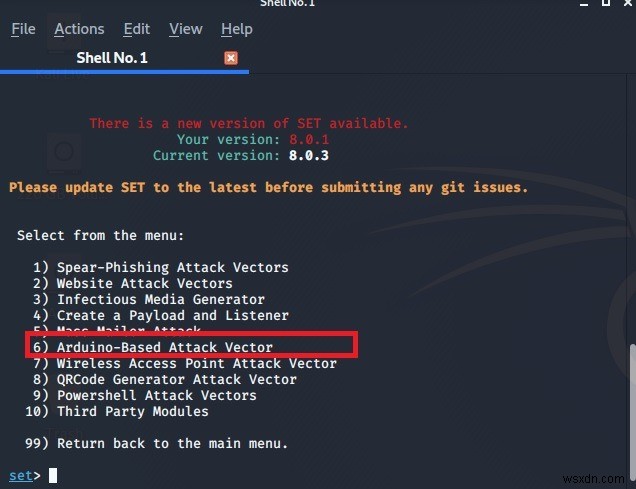
Kali Linuxは、Arduinoハードウェアなどのデバイスシステムへのペネトレーションテストにも活用できます。その場合は、ソーシャルエンジニアリングテスト(SET)ツールを開き、「Arduinoベースの攻撃ベクトル」を選択します。
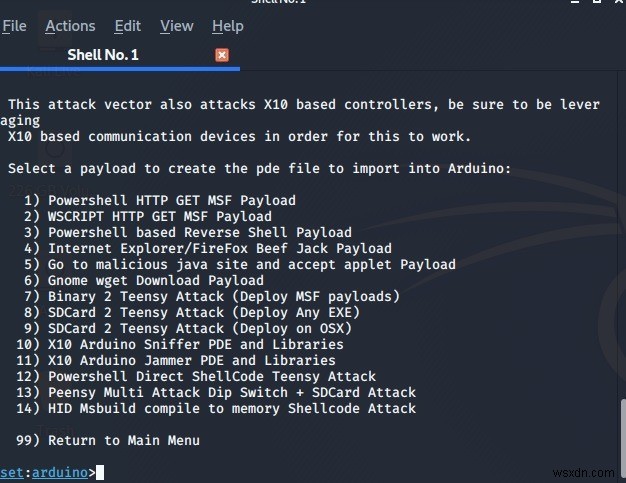
次の画面で、注入したいArduinoペイロードの種類を選択します。システムが脆弱性を検出すると、陽性のカウントが表示されます。
Kali Linuxは、多くの倫理的ペネトレーションテスターによって、デバイス・データ・ネットワークの安全性を多角的に評価するために広く利用されています。使用を始める前に、システムにインストールするか、LiveCDから起動する必要があります。
以上が、実務でよく使われるペネトレーションツールの中でも特に重要なものの選りすぐりです。今後の記事では、これらのツールについてさらに掘り下げて詳しく解説していく予定です。
-
Linuxで使えるおすすめデータ復元ツール7選
画面が突然真っ暗になったり、ノートパソコンが警告なしにフリーズしたりしたことはありませんか?ハードドライブから異音が聞こえ始めたり、ホームパーティションへの保存が突然できなくなったりしたら、なおさら焦るものです。こうしたディスクの破損や故障の兆候に不安を覚えるのは当然ですが、すぐにパソコンを諦める必要はありません。本記事では、失われたデータを取り戻し、デジタルライフを軌道に戻すためのLinux向け復元ツールを7つご紹介します。1. Trinity Rescue Kitデータ復元専用に作られたこのLinuxライブディストリビューションは、一時期開発が終わったと思われていましたが、数年前に開発者が
-
Linuxで使える無料の音楽制作ツール7選!初心者からプロまで
音楽制作には、必ずしも最新のMacBookや高価な商用ソフトウェアが必要なわけではありません。優れたツールと才能があれば、誰でも素晴らしい作品を生み出すことができます。Linux OSをお使いの方は、音楽制作にとても適した環境があることをご存知でしょうか?初心者からプロフェッショナルまで、無料で使える高品質な音楽制作アプリが多数揃っています。 この記事では、Linuxで利用できるおすすめの音楽制作ツールを厳選してご紹介します。 1. Audacity(オーダシティ) Audacityは、Linux向けの無料・オープンソースの音楽制作アプリです。クロスプラットフォーム対応で、音声の録音や編集が