
ウイルス警報 – Diavolランサムウェアがあなたのデータとお金を狙っています
Windowsパソコンへの感染を目的として設計された「Diavol」ウイルスが、大きな被害をもたらしています。本記事では、このウイルスの感染経路と、こうした脅威から身を守る方法について詳しく解説します。
ガジェットやクラウドストレージなどへの依存度が高まるにつれ、サイバー犯罪や高度なサイバー攻撃の脅威は急速に拡大しています。油断していれば、次の標的はあなた自身かもしれません。個人情報や金融情報が、Diavolランサムウェアを配布する悪意ある者の手に渡ってしまう恐れがあるのです。こうした悪質な攻撃やウイルスの脅威から身を守るためには、常に最新の状態に保たれたアンチウイルスソフトの導入が推奨されます。まだアンチウイルスソフトをインストールしていないのであれば、ぜひ「Systweak Antivirus」をお試しください。Windows向けの優れたセキュリティツールであり、リアルタイム保護、ウェブ保護、マルウェア対策、エクスプロイト対策、内蔵ファイアウォールなど、多彩な機能を備えています。さらに、スタートアップ項目の感染チェックと駆除もサポートします。強力なアンチウイルス機能により、スキャンの予約設定も可能で、クイックスキャン、ディープスキャン、カスタムスキャンなど、目的に応じたさまざまなスキャンを実行できます。
Systweak Antivirusの入手は、下のボタンからどうぞ:
Systweak Antivirus レビュー
Diavolランサムウェアとは?
インド政府が発出した警告によると、Diavolは新型のランサムウェアであり、OneDriveへのURLリンクを含むメール添付ファイルを介してWindows PCに感染します。
このランサムウェアは、インストールされるとデバイスをロックし、制御を取り戻すために身代金を要求します。ファイルを暗号化し、拡張子を「.lock64」に変更します。さらに、デスクトップの壁紙を変更するとともに、データ復旧手順を記載した「README_FOR_DECRYPT.txt」というファイルを生成します。
加えて、ハッカーたちはこのテキストファイルの中で、身代金が支払われなければ盗み出したデータを、自分たちが管理するウェブサイト上で公開すると記載し、ユーザーを脅しています。
ランサムウェアはなぜ危険なのか?
マルウェア、ウイルス、アドウェアといった他の悪意ある脅威と異なり、ランサムウェアはデータを盗むだけでなく、それを暗号化したうえで被害者をシステムから締め出します。つまり、データへのアクセスを取り戻すには復号鍵が必要であり、その鍵は身代金を支払わなければ入手できません。身代金を支払いたくない場合、データにアクセスできる唯一の手段はバックアップからの復元です。
注意: たとえ身代金を支払ったとしても、復号鍵を受け取れる保証は一切ありません。したがって、サイバー犯罪者へ支払うことは決しておすすめできません。
ランサムウェアはどのようにシステムに感染するのか?
ランサムウェアは、メールで送られてくる悪意ある添付ファイル、信頼できない提供元からのソフトウェアダウンロード、ソフトウェアのクラッキングツール、偽のアップデーター、悪意のあるファイルを開くことなどを通じて拡散します。ユーザーを騙してこうしたメールを開かせるため、サイバー犯罪者は正規のプログラムに見せかけたり、乗っ取った従業員やCEOのメールアカウントを使って送信したりすることが少なくありません。
| 名称 | Diavolウイルス |
| 脅威の種類 | ランサムウェア、クリプトウイルス |
| 暗号化ファイルの拡張子 | .lock64 |
| 身代金要求メッセージ | README_FOR_DECRYPT.txt |
| 無料の復号ツールは存在するか | いいえ |
| サイバー犯罪者の連絡先 | Torサイト |
| 主な検出名 | Avast(Win64:Trojan-gen)、Combo Cleaner(Trojan.GenericKD.47184519)、ESET-NOD32(A Variant Of Win64/Filecoder.Diavol.A)、Kaspersky(Trojan-Ransom.Win32.Encoder.ocs)、Microsoft(Trojan:Win32/Sabsik.FL.B!ml)、検出一覧はVirusTotal参照 |
| 症状 | 被害者をコンピュータから締め出し、データへアクセスできない状態にする。以前使用していたファイルの拡張子が別のもの(例:my.docx.locked)に変わり、デスクトップに身代金を要求するメッセージが表示される。支払いは通常、仮想通貨(ビットコイン)で求められる。 |
| 感染経路 | 悪意ある広告、偽のメール添付ファイル、トレントサイト、マクロ、ソフトウェアの違法コピー(クラック)。 |
| 被害内容 | すべてのファイルを暗号化し、身代金を支払って復号鍵を入手しなければアクセス不能にする。さらに、Diavolはパスワード窃取型トロイの木馬やその他のマルウェア感染も引き起こす。 |
| マルウェア駆除(Windows) | 保護を維持し、潜在的なマルウェア感染を除去するには、Systweak Antivirusでシステムをスキャンし、こうした悪質な脅威から身を守りましょう。 |
Diavolが特に危険とされる理由
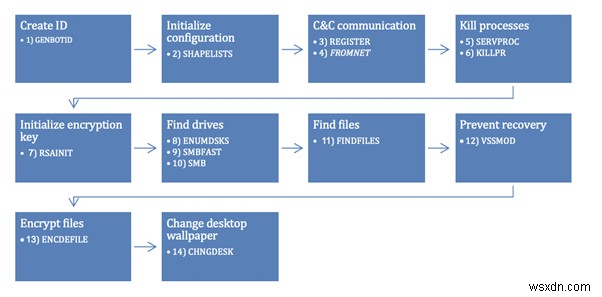
他のランサムウェアとは異なり、Diavolは非対称暗号アルゴリズムと組み合わせて、ユーザーモードの非同期プロシージャコール(APC)を使用します。
- 難読化処理がほとんど施されていない
- 主要なルーティング処理をビットマップ画像内に保存しているため、解析が困難になっている
被害者のマシン上で実行されると、Diavolランサムウェアは画像の「PEリソースセクション」からコードを抽出し、実行権限を持つバッファ内にロードします。
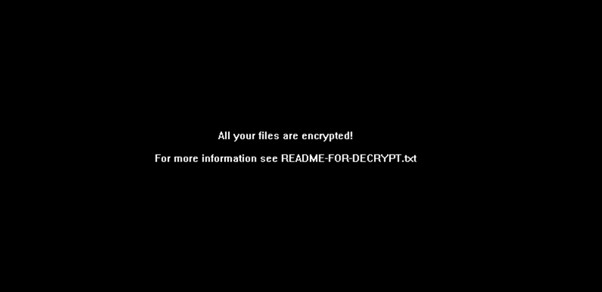
データを暗号化する前に、Diavolランサムウェアは暗号化対象となる各Windows端末の壁紙を、「All your files are encrypted! For more information, see the README-FOR-DECRYPT.txt(すべてのファイルが暗号化されました。詳細はREADME-FOR-DECRYPT.txtをご覧ください)」というメッセージが表示された黒い壁紙に変更します。
ランサムウェア感染から身を守るには?
- プログラムやファイルは必ず公式サイトからダウンロードする。
- ソフトウェアのダウンロードにおいて、第三者ソースを信用しない。
- ソフトウェアとOSを常に最新の状態に保つ。作業を効率化したいなら、Systweak Software Updaterの活用がおすすめ。
- 知らない差出人からのメール添付ファイルやリンクは開かない。
- 信頼できるアンチウイルスソフトの利用が効果的。優れたセキュリティツールの一つがSystweak Antivirusである。
- リモートデスクトッププロトコル(RDP)を無効化する。
- 可能であれば、RDPを安全なネットワークの内側に配置する。
- ネットワークをセグメント化し、セキュリティゾーンごとに分離する。
- 物理的な統制とVLAN(仮想LAN)を活用し、業務プロセスとは独立した管理ネットワークを構築する。
これらの対策を実践し、警戒すべき兆候を常に意識しておけば、Diavolや類似のマルウェア攻撃から安全を保つことができます。
ランサムウェアの仕組み、その危険性、そして対策方法について理解を深めるお手伝いができたなら幸いです。さらなる情報や、こうした厄介な脅威への対処法に関するヒントがあれば、ぜひコメント欄で共有してください。また、マルウェアやウイルスなどの脅威から安全を守るために、Systweak Antivirusのような最新のアンチウイルスソフトの導入をおすすめします。それにより、コンピュータと大切なデータを悪質な脅威から守ることができます。
-
PCに溜まった古いファイルやアプリを削除したい?簡単なお掃除方法を徹底解説
ストレージ容量が不足している場合、新しいディスクを購入して現在のファイルをコピー・バックアップし、新しいデータのための空き容量を確保するか、あるいは古いファイルを削除するかのどちらかを選ぶことになります。しかし、多くのPCユーザーは、自分のコンピュータに不要になった古いファイルや重複データが大量に残っていることに気づいていません。これらの古いデータは、ファイル、フォルダー、インストール済みプログラムといった形で存在します。手作業でひとつずつ探し出すのは現実的ではないため、「Advanced PC Cleanup」というサードパーティ製ソフトウェアを使って、古いダウンロードファイルを見つけ出し、
-
フィッシング詐欺とランサムウェアの深い関係とは?被害を防ぐための対策を徹底解説
ランサムウェアは、暗号化技術を使って被害者のデータを人質に取るウイルスの一種です。ハッカーはユーザーや組織の重要なデータを暗号化し、ファイル・データベース・アプリケーションへのアクセスを不可能にした上で、復旧と引き換えに身代金を要求します。この脅威は年々拡大しており、ハッカー側には数十億ドル規模の利益をもたらす一方、企業や政府機関には甚大な損害とコストを強いる深刻な問題となっています。 企業がランサムウェアの被害を受けた場合、詳細な調査には時間がかかるものの、速やかに事件を公表するのが一般的です。必要な情報が揃い次第、メール、公式サイトのお知らせ、SNS、報道機関などを通じて顧客へ連絡し、個人