
Matrixランサムウェアとは?ファイル暗号化ウイルスの仕組みと除去・対策ガイド
テクノロジーが進化するにつれ、サイバー犯罪者の手法も巧妙かつ執拗になっています。そのため、私たちは日々新たに発生するさまざまなデジタル脅威に関する情報を収集し、いかなる状況にも対応できるよう、常に備えておく必要があります。
テクノロジーはコインの裏表のような存在です。正しく活用すれば作業を迅速かつ効率的にしてくれますが、悪意ある目的で使われれば、深刻な被害をもたらす危険なものにもなり得ます。
2016年12月1日、「Matrix(マトリックス)ランサムウェア」と呼ばれる非常に危険性の高いランサムウェアが出現しました。
ランサムウェアとは?
ランサムウェアは、コンピューターウイルスの中でも最も危険な種類の一つです。被害者のコンピューター上のすべてのデータを暗号化し、復号をほぼ不可能にします。個人ファイルを含むあらゆるデータが改ざんされ、完全に使用できなくなってしまいます。
システムへの攻撃手法
このウイルスは、履歴書や特典案内、請求書などに見せかけたスパムメールの形でシステムに侵入します。出所不明のメール内のリンクや添付ファイルをクリックすると、データを暗号化するスクリプトがダウンロードされます。暗号化が完了すると、システムは使用不能になり、身代金を要求するメッセージが表示されます。インターネット上では犯罪者が誰のシステムにも容易に侵入できるため、これらのサイバー犯罪者を特定することは非常に困難です。ランサムウェアはシステムの脆弱性を見つけ出し、防御を突破してコンピューターやネットワークを侵害するのです。
Matrixランサムウェアの特徴
Matrixランサムウェアはクリプトトロージャンとして動作し、AESとRSAという2つの暗号化アルゴリズムを組み合わせてファイルを暗号化します。身代金要求のメモが英語とロシア語で表示されることから、バイリンガルユーザーを標的としていると考えられており、メモが最初にロシア語で表示される点から、ロシアのハッカーによって開発されたと推測されています。
暗号化に成功すると、各フォルダに「files matrix-readme.rtf」というファイルが作成され、身代金を要求するメッセージが表示されます。また、暗号化されたすべてのファイル名には「.matrix」拡張子が追加されます。
システムが乗っ取られると、偽のメッセージが表示された壁紙が設定されます。この壁紙にはFBIのロゴが使われ、「違法行為によりデバイスがロックされた」「不適切なコンテンツが検出された」などと主張する内容になっています。
こうしたメッセージは、経験の浅いユーザーを恐怖に陥れ、被害者へと追い込みます。ハッカーはメッセージ内で「admin@wsxdn.com」というメールアドレスへの連絡を求めてきます。
決してこうした手口に騙されず、サイバー犯罪者に連絡したり、身代金を支払ったりしないでください。
データをウイルスから守る予防策
こうした攻撃からシステムを守るためには、常に最新の状態に更新されたアンチウイルスソフトを使用することが推奨されます。
ただし、アンチウイルスだけではランサムウェアを100%防ぐことはできません。そのため、定期的なバックアップを同時に取得し、クラウドサービスを活用してデータを保護することが重要です。さらに、コンピューター上で何をクリックし、何をインストール・ダウンロードするのかを常に確認してください。こうした脅威の多くは、正規のファイルやアドオンに偽装されていることが多いためです。送信者のメールアドレスを確認せずに怪しいメールを開かないこと、少しでも疑問があれば添付ファイルは開かないことが鉄則です。
Matrixランサムウェアの削除方法
ここでは、セーフモードとネットワーク機能を使用してMatrixウイルスを駆除する手順を紹介します。
Windows 7の場合
- パソコンを「セーフモードとネットワーク」で起動します。起動中にF8キーを押し続けると、「Windows詳細オプションメニュー」が表示されるので、リストから「セーフモードとネットワーク」を選択してください。
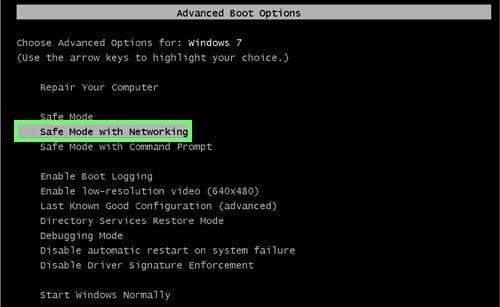
セーフモード(ネットワーク有効)でログインできたら、最新版のアンチウイルスソフトで感染を駆除するか、システムを以前の復元ポイントに戻してください。
Windows 8/8.1および10の場合
Windows 8以降を「セーフモードとネットワーク」で起動する手順は以下の通りです。
- Windowsキー
 + C を押し、「設定」をクリックします。
- 「PC設定の変更」から「スタートアップ設定」を開きます。
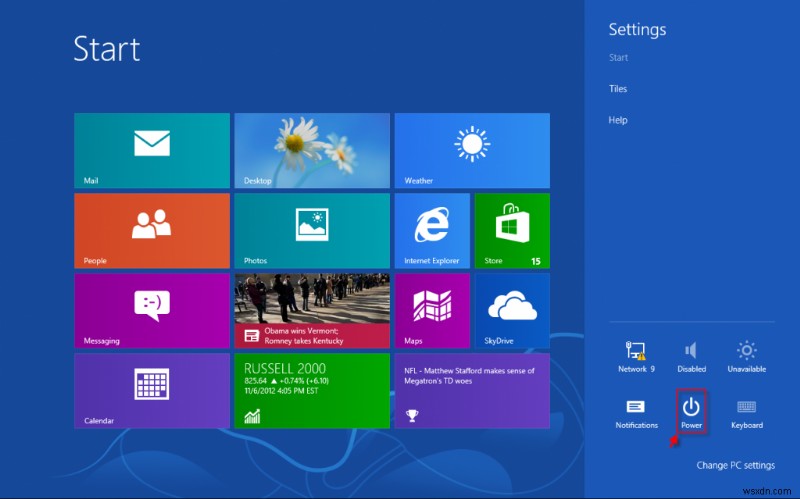
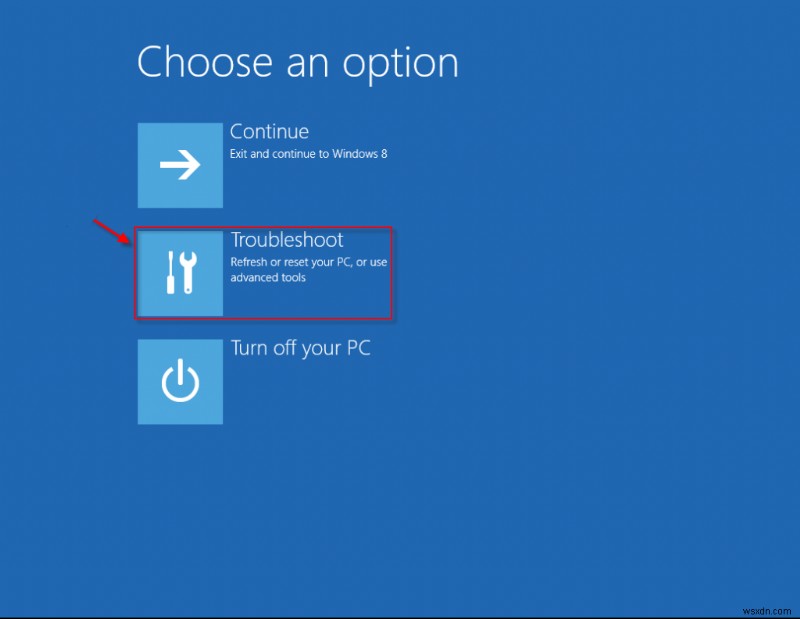
- 「トラブルシューティング」をクリックします。
- 「電源」をクリックし、キーボードのShiftキーを押しながら「再起動」をクリックします。
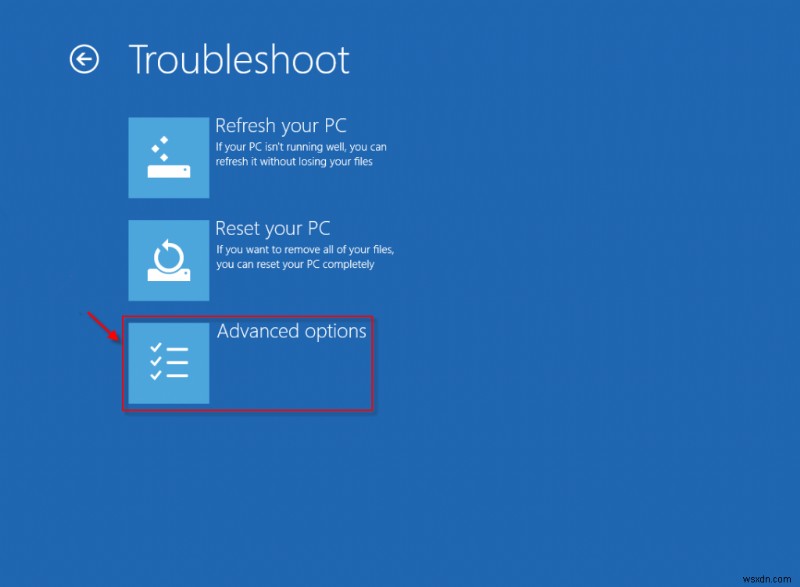
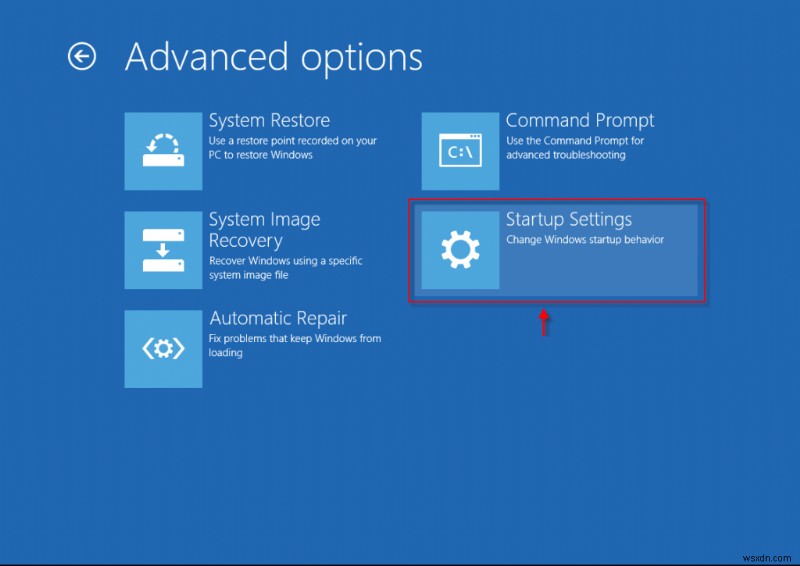
- 「詳細オプション」を選択します。
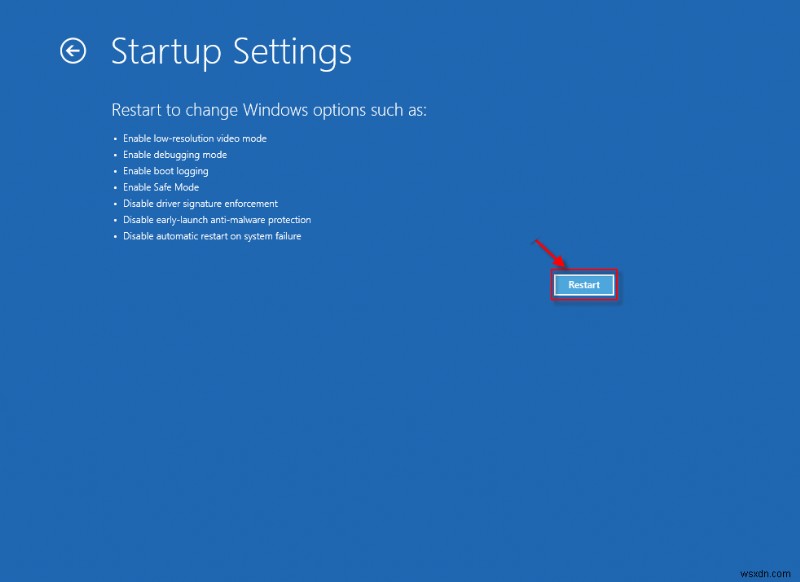
- 「再起動」をクリックします。
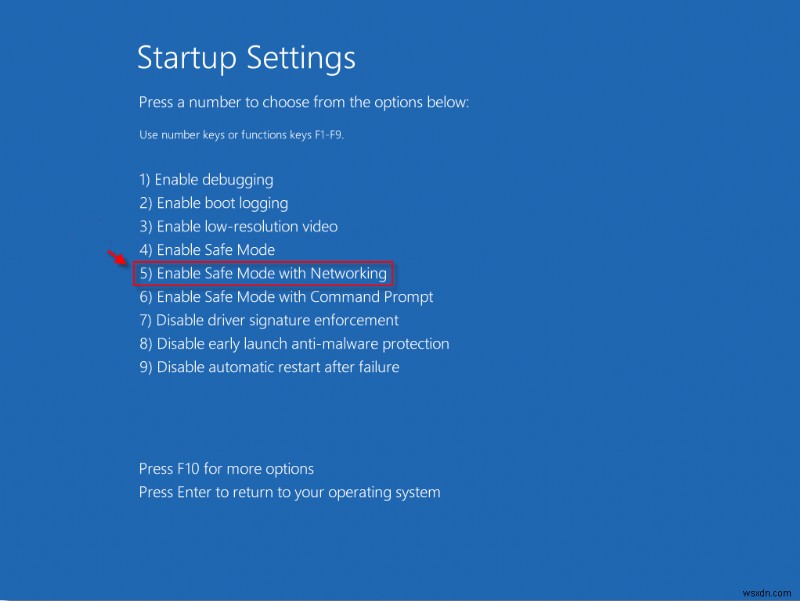
- 「セーフモードとネットワークを有効にするには、5を押してください」と表示されたら、数字の5を押します。Windowsがセーフモードとネットワーク機能で起動します。
セーフモード(ネットワーク有効)でログインしたら、最新版のアンチウイルスソフトを実行して感染を駆除するか、システムを以前の復元ポイントに戻してください。
- システムの復元が完了したら、手順1〜6を繰り返してEnterキーを押し、通常のWindowsに戻ります。
まとめ:予防が最良の対策
「予防は治療に勝る」という言葉は、ランサムウェアにおいてもまさに当てはまります。ランサムウェアをはじめとするクリプトウイルスは極めて有害であり、一度ファイルが暗号化されると、ほぼ復元は不可能だということをユーザーは認識しておく必要があります。だからこそ、こうした脅威についての知識を深め、可能な限り感染リスクから距離を置くことが最善の対策となるのです。
-
ディスククリーンアップ完全ガイド:Windows・Macユーザー必見のストレージ整理術
「ディスクの空き領域が不足しています」「起動ディスクがほぼ一杯です」——WindowsでもmacOSでも、誰もが一度は目にしたことのある警告メッセージではないでしょうか。家の隅々にホコリや不要物が溜まっていくように、パソコンの中にも時間とともに不要なファイルやプログラム、ジャンクデータが蓄積され、動作がどんどん遅くなってしまいます。 「ハードドライブが満杯だ」とパソコンに警告されたら、この記事を参考に、ディスククリーンアップを徹底的に行いましょう。 まずは、現在のディスク空き容量を確認しよう 作業を始める前に、自分のパソコンにどれだけのディスク容量があるのかを把握しておくことが大切です。残り容
-
ウイルス警報 – Diavolランサムウェアがあなたのデータとお金を狙っています
Windowsパソコンへの感染を目的として設計された「Diavol」ウイルスが、大きな被害をもたらしています。本記事では、このウイルスの感染経路と、こうした脅威から身を守る方法について詳しく解説します。 ガジェットやクラウドストレージなどへの依存度が高まるにつれ、サイバー犯罪や高度なサイバー攻撃の脅威は急速に拡大しています。油断していれば、次の標的はあなた自身かもしれません。個人情報や金融情報が、Diavolランサムウェアを配布する悪意ある者の手に渡ってしまう恐れがあるのです。こうした悪質な攻撃やウイルスの脅威から身を守るためには、常に最新の状態に保たれたアンチウイルスソフトの導入が推奨され