
Amazon S3バケットの作成・設定方法を徹底解説!ファイルアップロードまでの手順
Amazon Simple Storage Service(Amazon S3)は、任意のAWSリージョンでデータを保存・取得できるクラウドストレージサービスです。99.999999999%(イレブンナイン)という極めて高い耐久性を実現するよう設計されており、世界中の企業が運用する数百万規模のアプリケーションのデータを支えています。
すべてのファイルは、Amazon S3バケット内に「オブジェクト」として格納されます。バケットは複数作成することができ、それぞれが独立したストレージコンテナとして機能します。S3バケットにファイルをアップロードする際には、オブジェクトやそのデータに対して権限を設定し、誰がアクセスできるのかを細かく定義できます。さらに、IAMでユーザーアカウントを作成すれば、バケットの作成、データのアップロード、変更といった操作権限を持つユーザーを柔軟に管理することも可能です。
AWSアカウントをすでにお持ちであれば、追加の手続きなしですぐにAmazon S3を利用できます。本記事では、Amazon S3バケットの作成と設定、ファイルやフォルダのアップロード、プロパティやアクセス許可の設定方法まで、順を追って解説します。
Amazon S3バケットの作成手順
- AWSマネジメントコンソールにログインします。
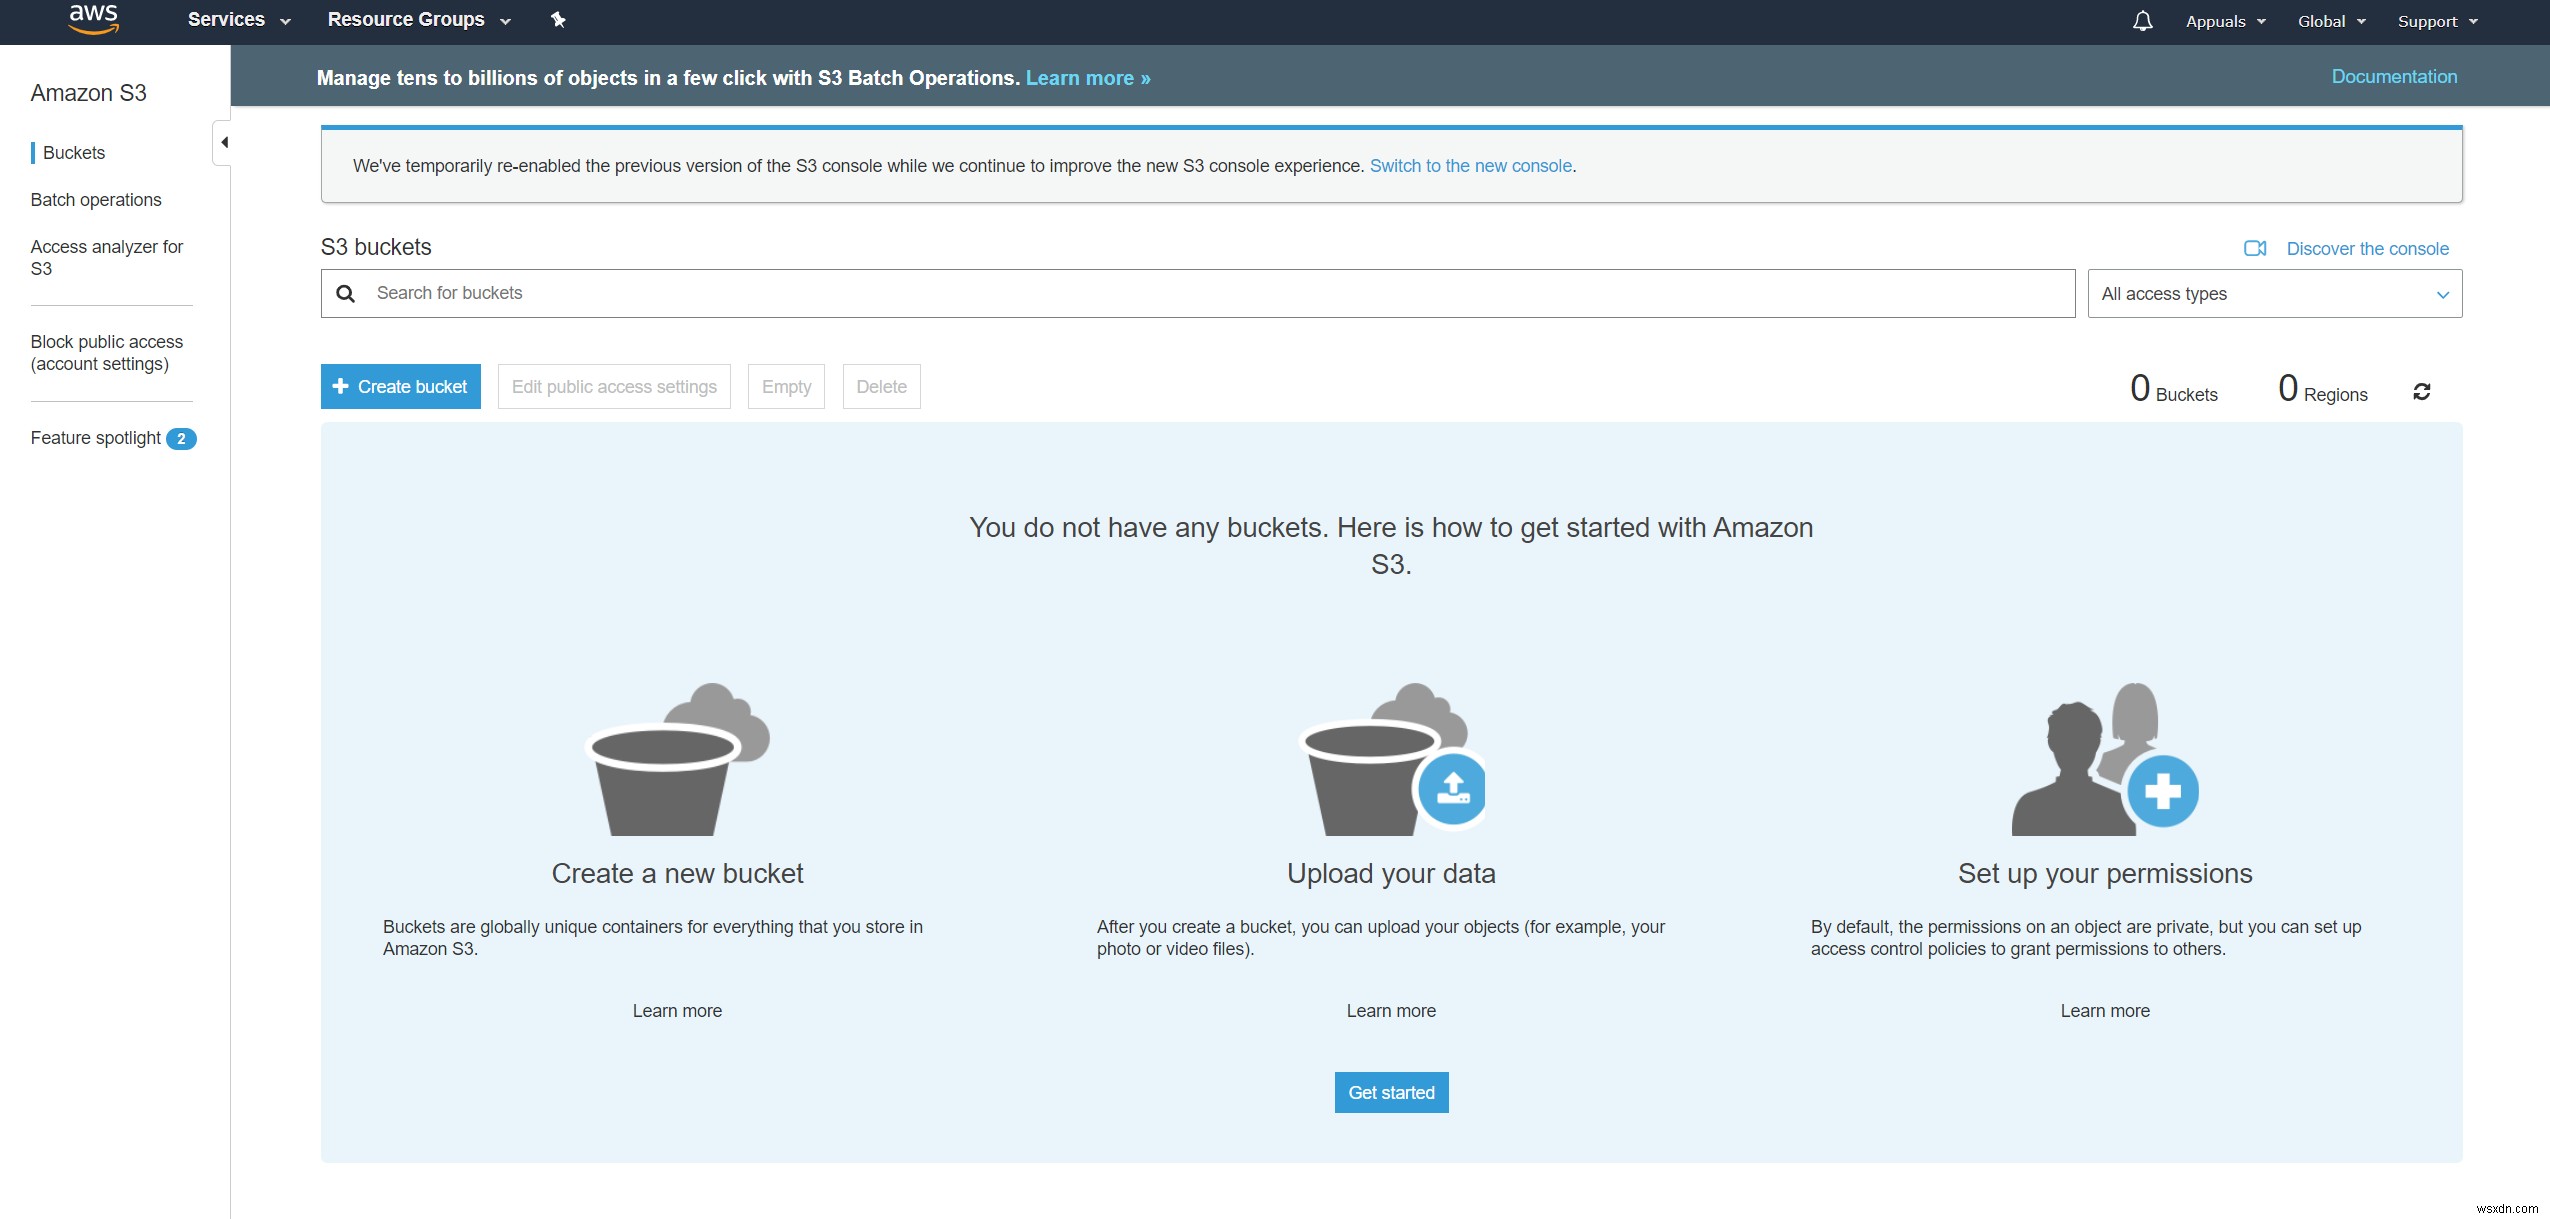
- Services(サービス)をクリックし、検索フィールドにS3と入力します。表示されたS3をクリックして、Amazon S3のコンソールにアクセスします。
- Create bucket(バケットを作成)をクリックします。このバケットに、写真や動画などのオブジェクトをアップロードしていきます。
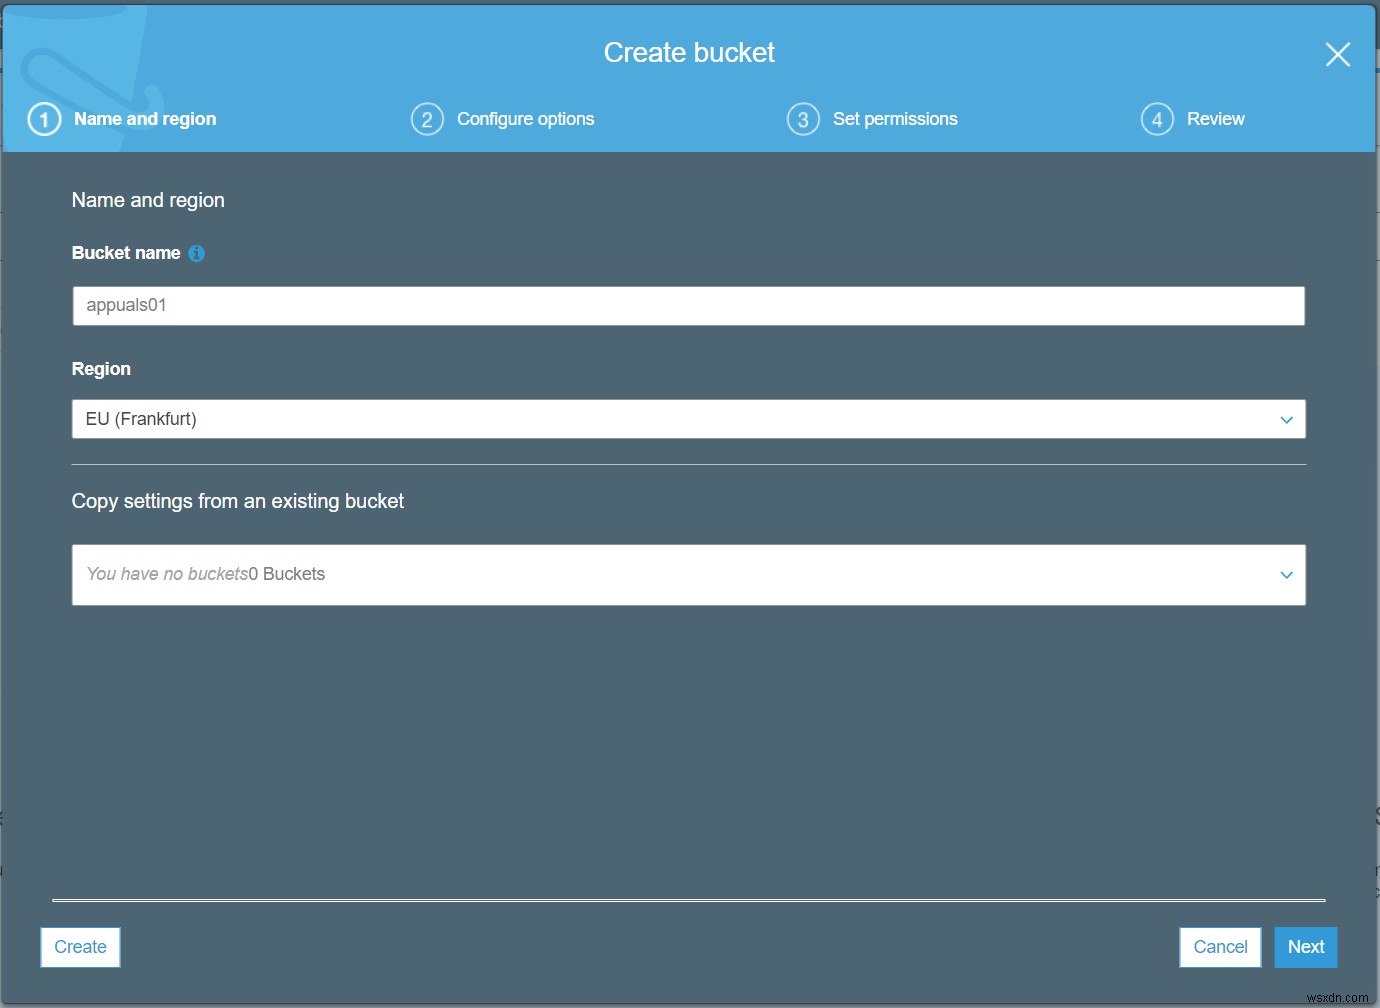
- 名前とリージョン(Name and region)セクションでバケット名を入力し、リージョンを選択して次へ(Next)をクリックします。バケット名は、Amazon S3上に存在するすべてのバケット名の中で一意である必要がある点に注意してください。リージョンは、Amazon EC2インスタンスをホストしているリージョンに合わせて選択するのがおすすめです。ここでは「EU(フランクフルト)」を選択しています。
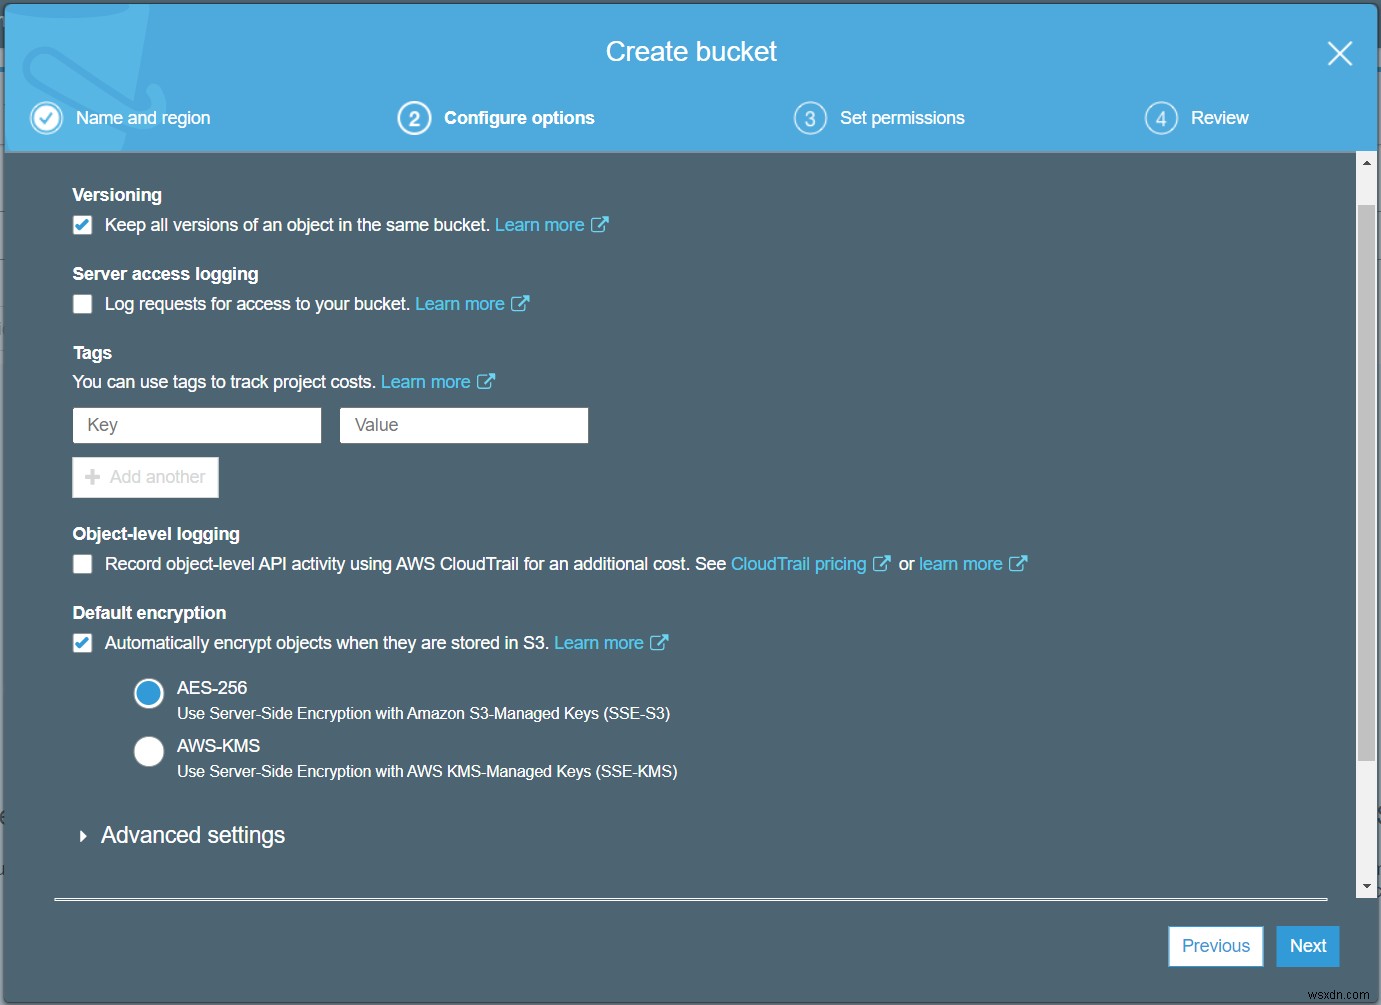
- オプションの設定(Configure options)でバケットの構成を行い、次へをクリックします。ここではバージョニングを有効化しますが、その他にも以下のような便利なオプションが用意されています。
- バージョニング: 1つのバケット内でオブジェクトの複数バージョンを保持できる機能です。後から有効化することも可能です。今回はこれを有効にします。
- サーバーアクセスのログ記録: バケットへのリクエストに関する詳細な記録を提供し、セキュリティ監査やアクセス監査に役立ちます。ただし、ログの保存分はストレージ料金に加算されます。
- タグ: タグを活用して、バケットごとのコストを追跡できます。
- オブジェクトレベルのログ記録: AWS CloudTrailを使用して、オブジェクトレベルのAPIアクティビティを記録します(追加料金が必要)。
- デフォルトの暗号化: オブジェクトをAmazon S3に保存する際に自動的に暗号化します。データは転送中(S3バケットとの間でやり取りされる間)も、保管時(S3のディスクに保存されている間)も保護されます。今回はこれを有効にします。
- 詳細設定: このバケット内のオブジェクトを恒久的にロックできるようにします。
- 管理: 追加料金で、バケットへのリクエストをモニタリングできます。
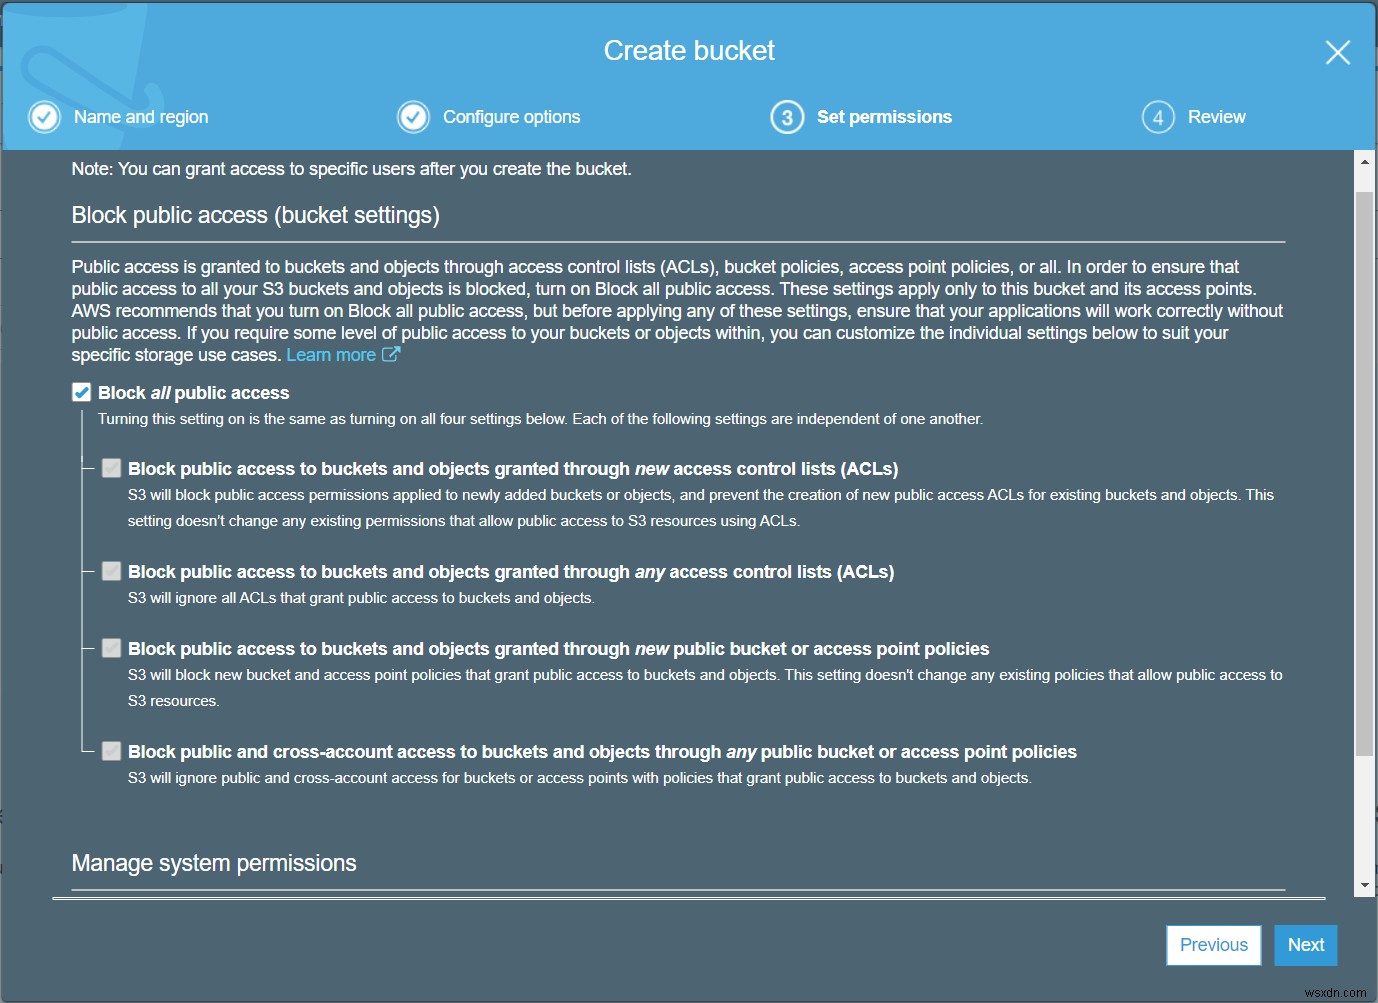
- アクセス許可の設定(Set permissions)で、Amazon S3バケットへのアクセスを許可(または拒否)するAWSユーザーの権限を設定し、次へをクリックします。パブリックアクセスに関する設定には、以下のオプションがあります。
- すべてのパブリックアクセスをブロック(デフォルトで有効)
- 新しいアクセスコントロールリスト(ACL)を通じて付与された、バケットとオブジェクトへのパブリックアクセスをブロック
- 任意のACLを通じて付与された、バケットとオブジェクトへのパブリックアクセスをブロック
- 新しいパブリックバケットポリシーまたはアクセスポイントポリシーを通じて付与されたパブリックアクセスをブロック
- 任意のパブリックバケットポリシーまたはアクセスポイントポリシーを通じた、パブリックアクセスおよびクロスアカウントアクセスをブロック
今回は、セキュリティを最優先に考慮し、「すべてのパブリックアクセスをブロック」を選択します。
バケットへのファイルアップロード手順
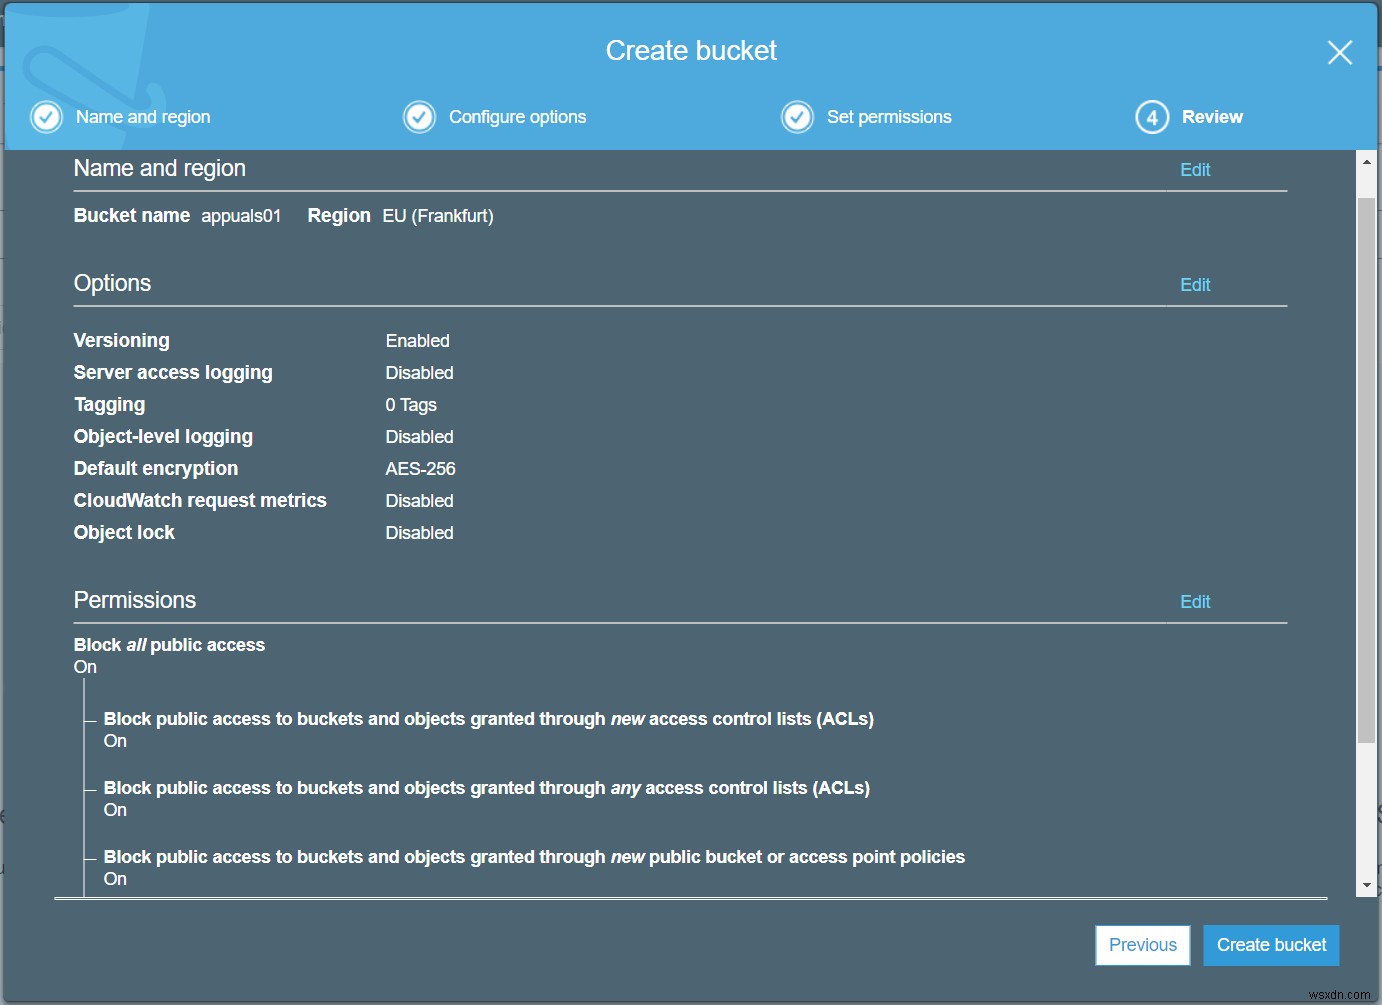
- 確認(Review)画面で設定内容に誤りがないことを確認し、バケットを作成(Create bucket)をクリックします。
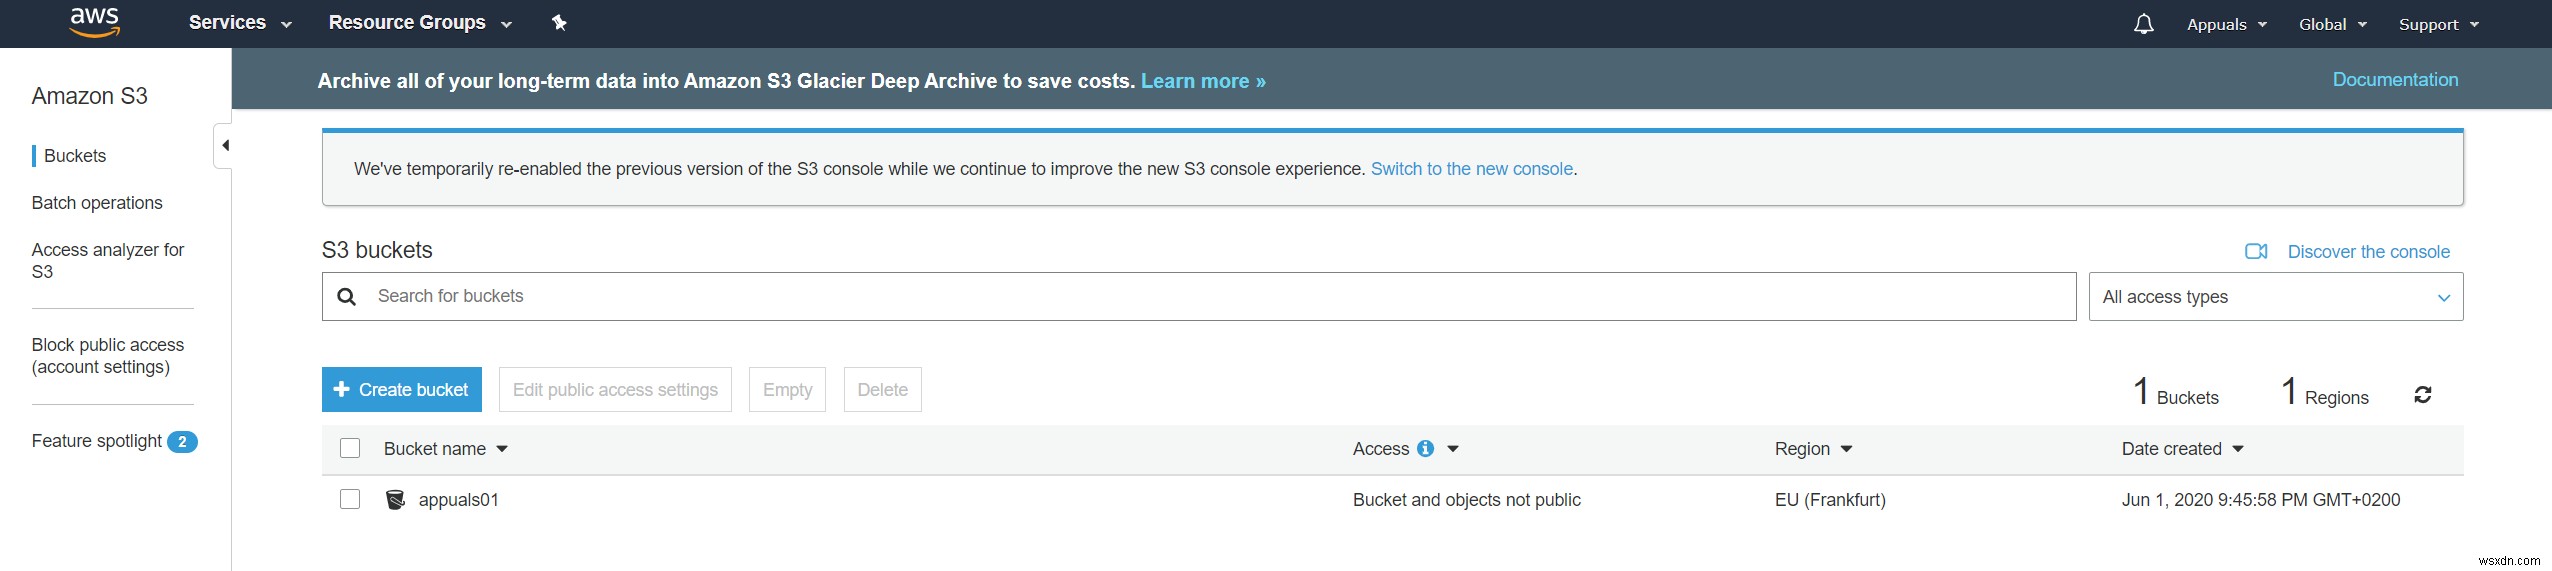
- これでAmazon S3バケットが利用可能になりました。作成したバケットが一覧に表示されていることが確認できます。
- ファイルをアップロードするために、作成したS3バケットをクリックします。
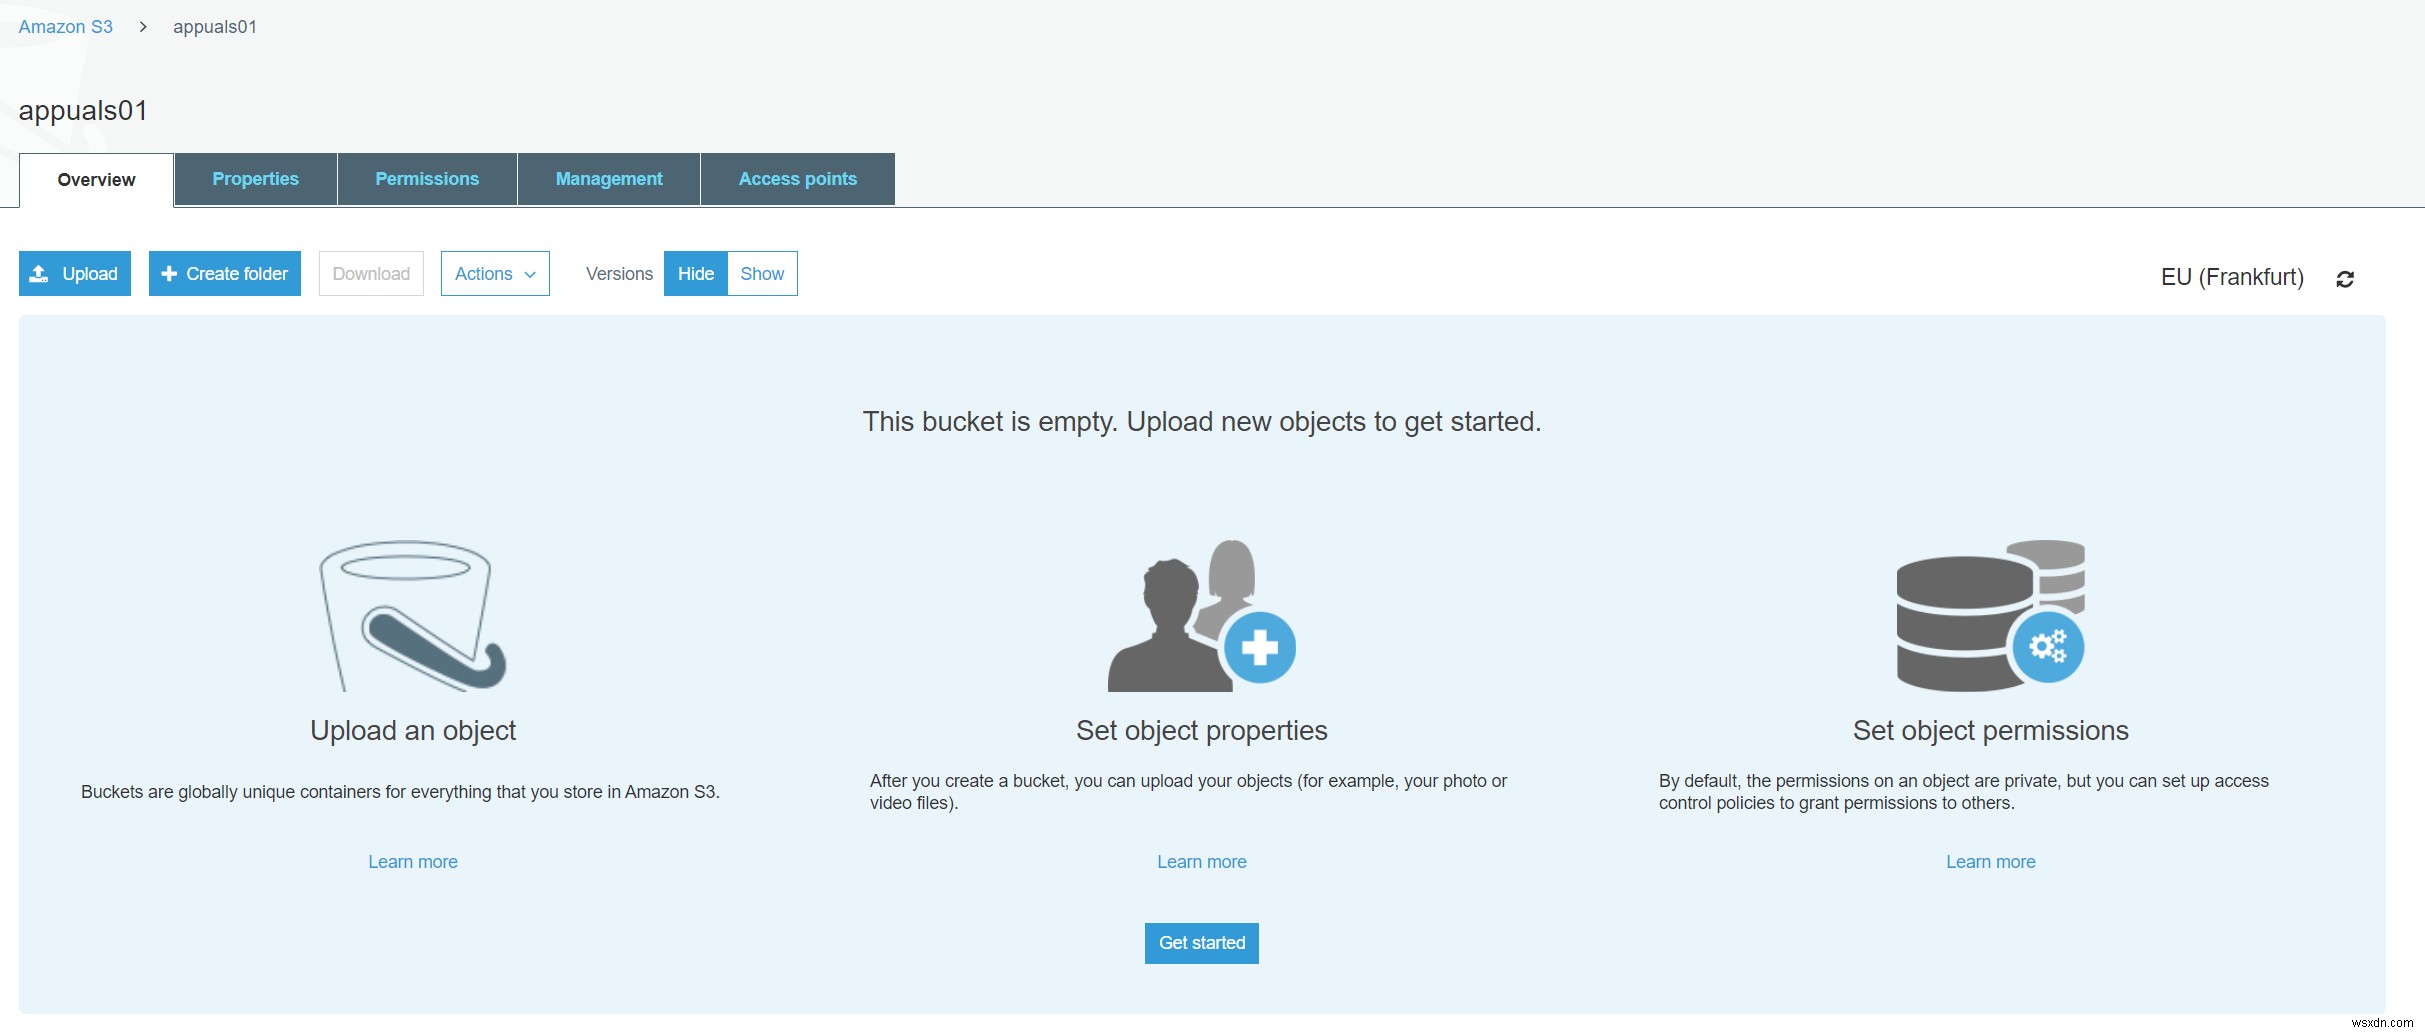
- フォルダの作成(Create folder)をクリックし、フォルダ名を入力して保存(Save)をクリックします。この際、暗号化を有効にすることも可能です。ここでは、暗号化なしで「Multimedia」というフォルダを作成します。
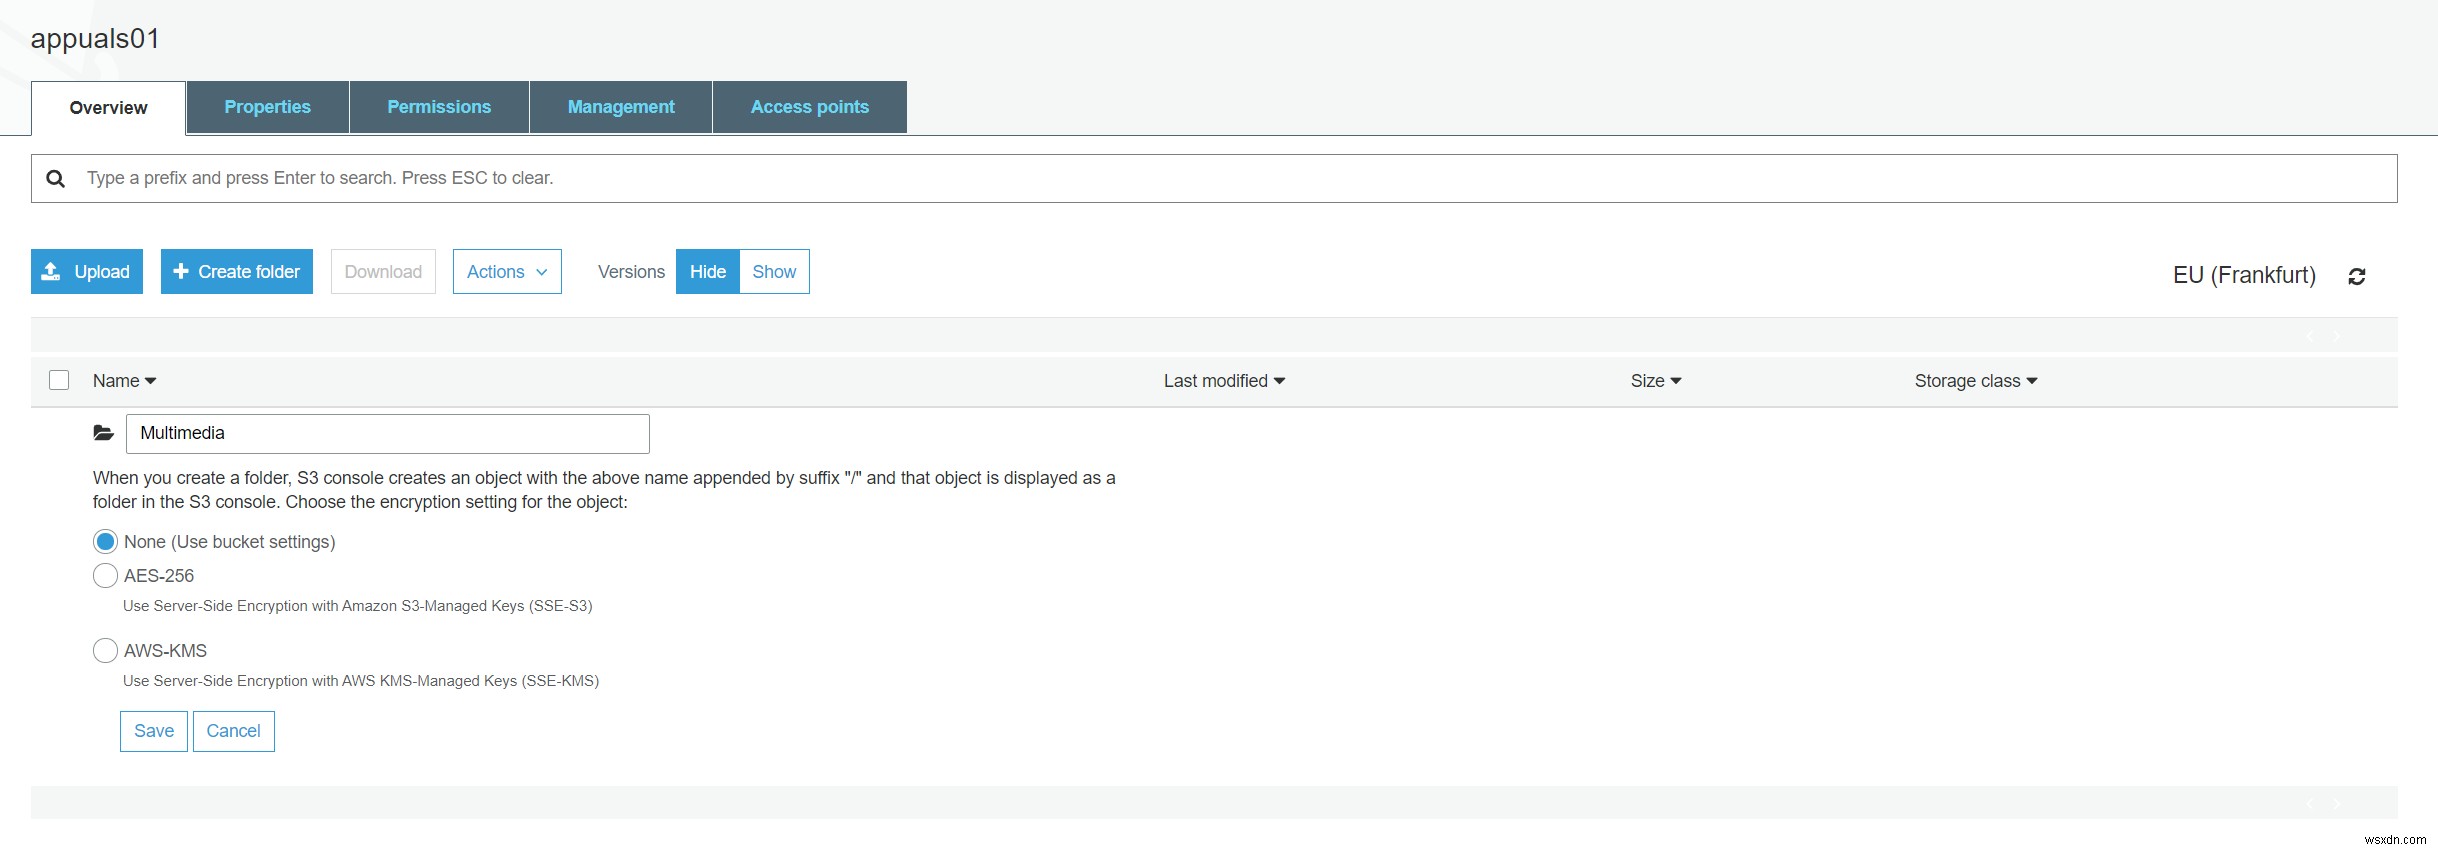
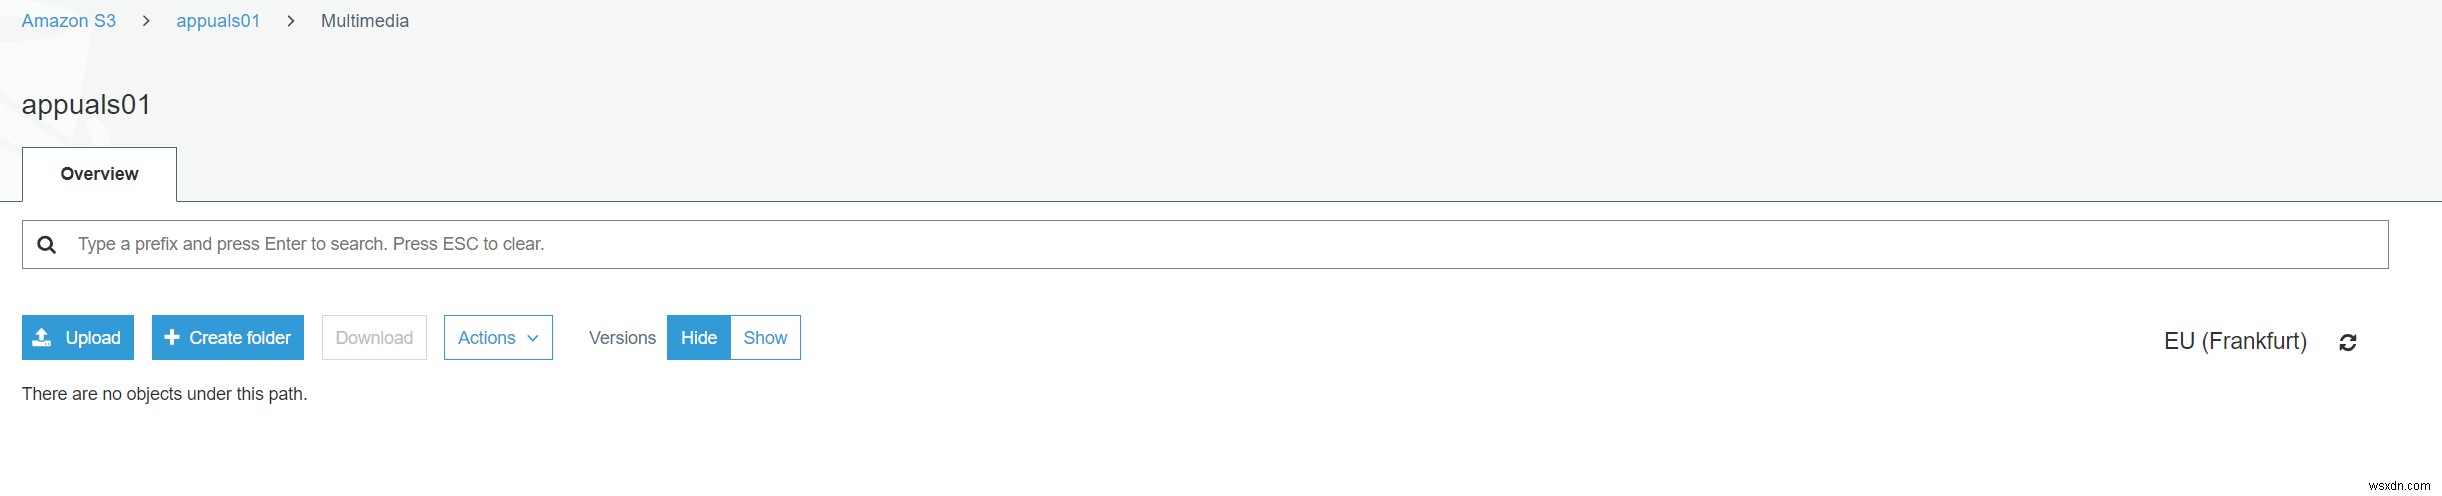
- 新しく作成したフォルダをクリックし、アップロード(Upload)をクリックします。
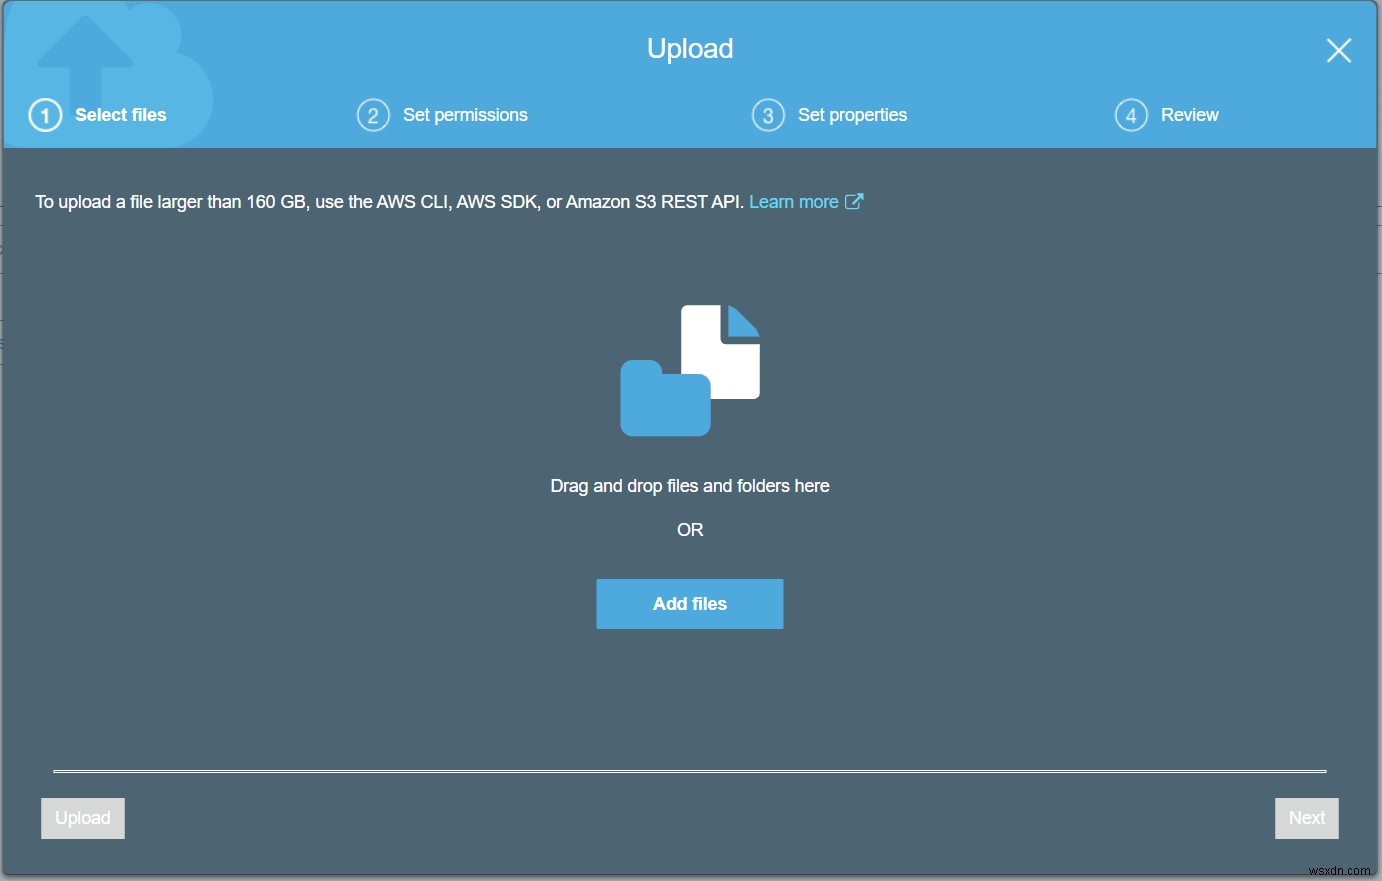
- ファイルの選択(Select files)画面で、ドラッグ&ドロップによってファイルやフォルダを追加するか、ファイルの追加(Add files)をクリックしてファイルを選択し、次へをクリックします。なお、160GBを超える大きなファイルをアップロードする場合は、AWS CLI、AWS SDK、またはAmazon S3 REST APIを使用してください。
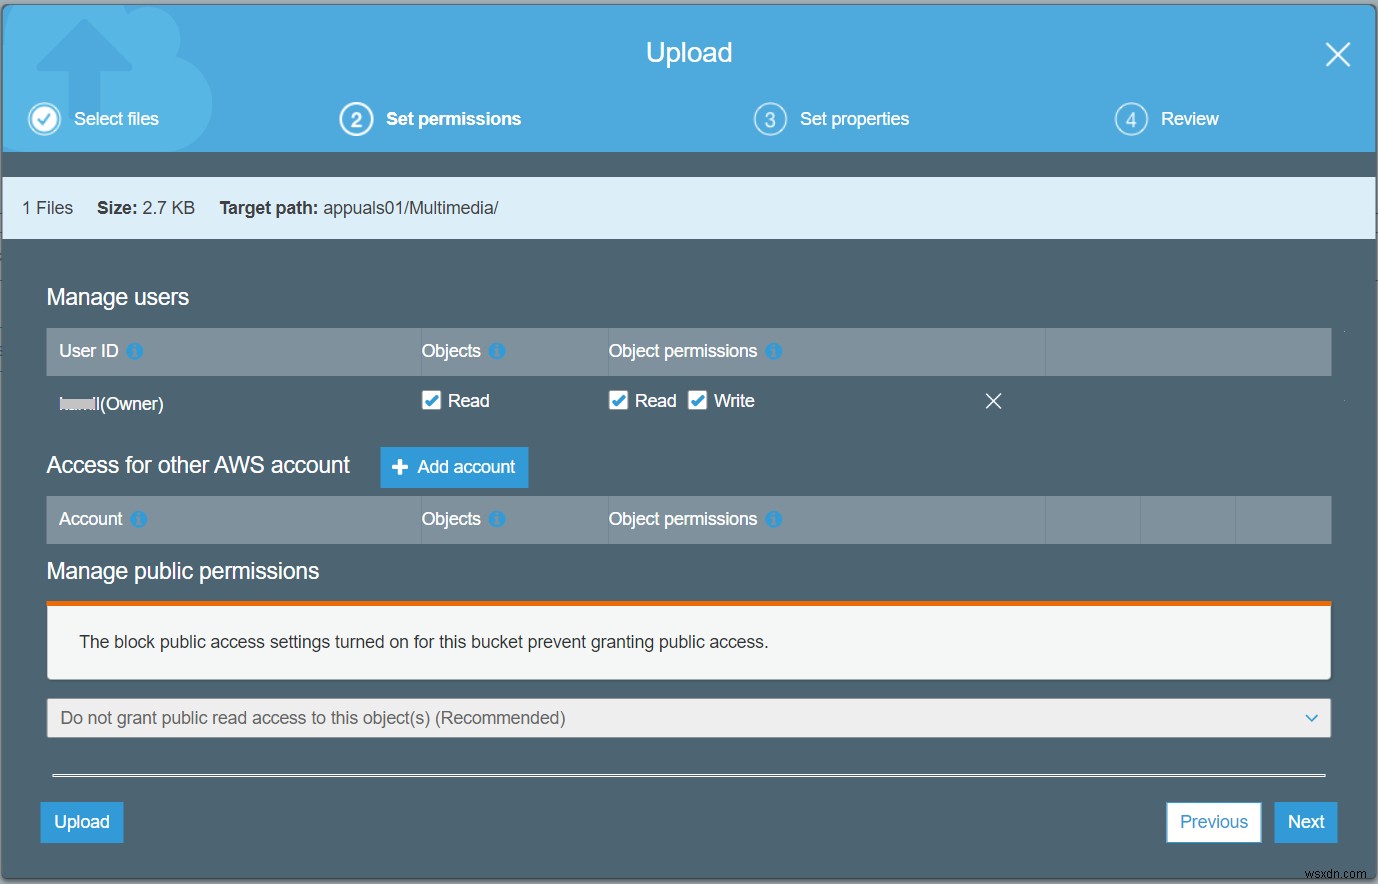
- アクセス許可の設定(Set permissions)で、ファイルへのアクセスを許可するユーザーアカウントを追加し、権限を定義して次へをクリックします。
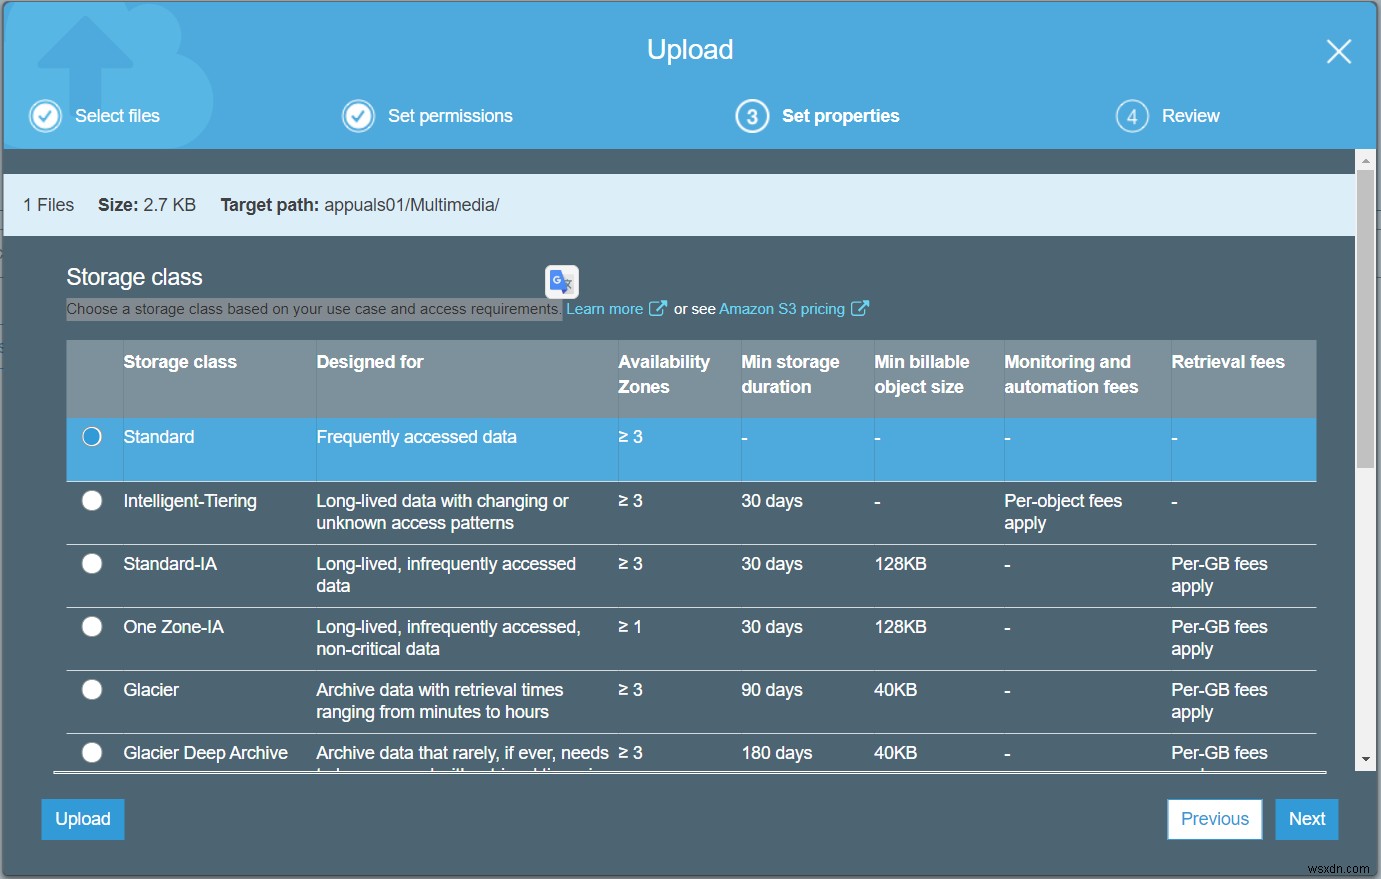
- プロパティの設定(Set properties)で、用途やアクセス要件に応じて適切なストレージクラスを選択し、次へをクリックします。ここでは、頻繁にアクセスされるデータに適した標準(Standard)ストレージクラスを選択します。
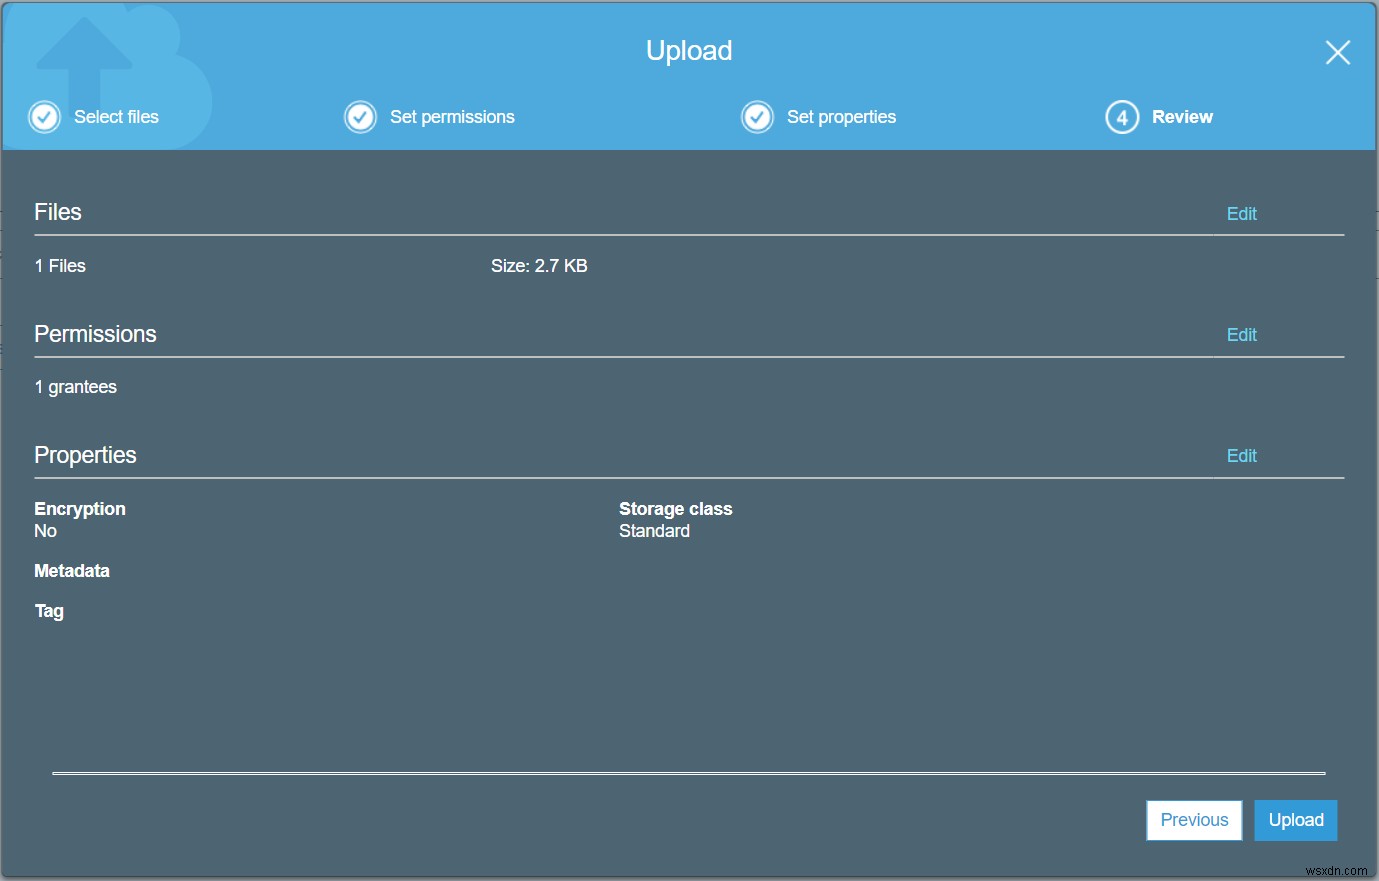
- 確認(Review)画面で設定内容を確認し、問題がなければアップロード(Upload)をクリックします。
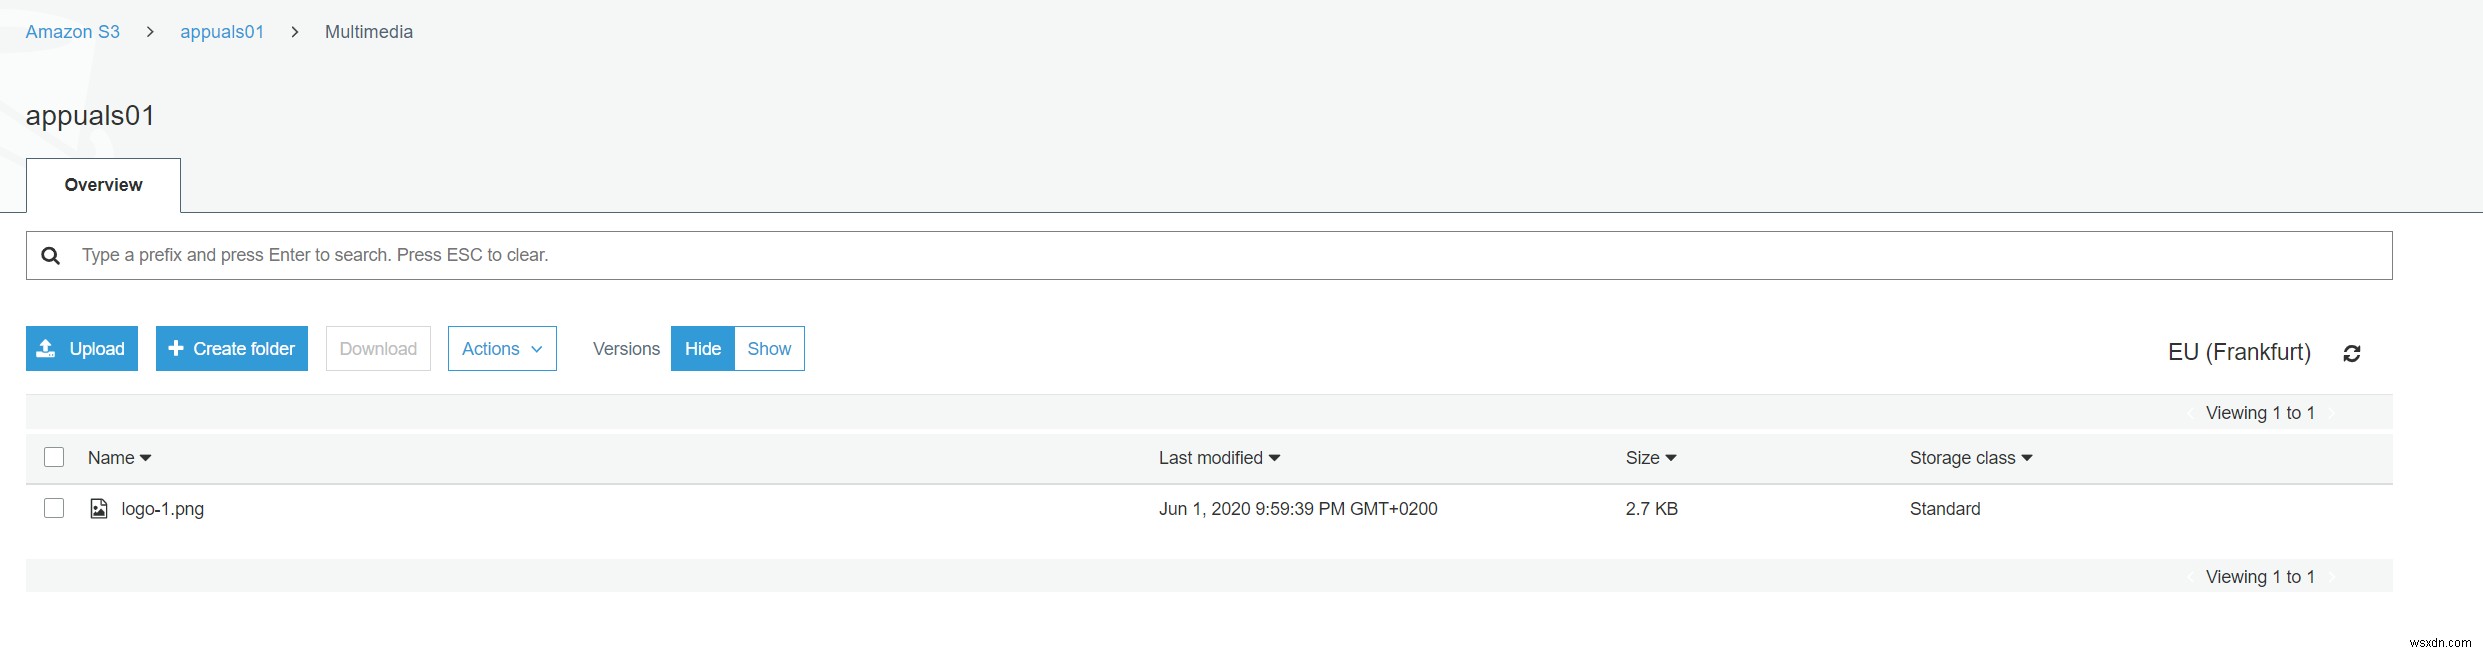
- ファイルがS3バケットに正常にアップロードされました。
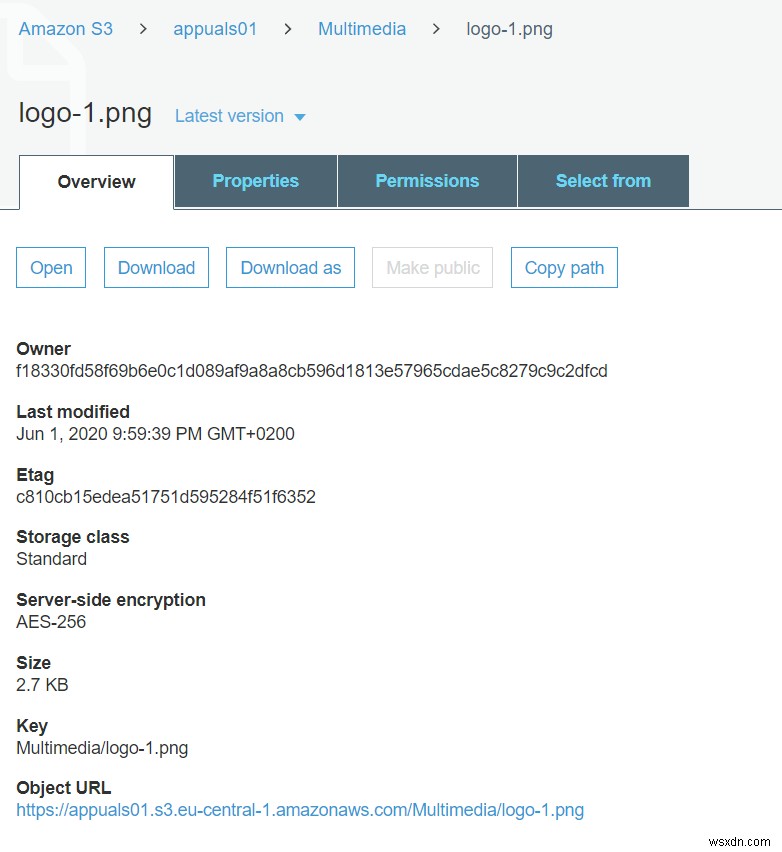
- ファイルをクリックして開くと、さまざまな操作メニューが表示されます。ファイルを開いたり、ダウンロードしたり、既存のプロパティやアクセス許可を変更したりすることができます。
-
Amazon EC2インスタンスのセキュリティグループでインバウンド・アウトバウンドルールを設定する方法
AWS EC2インスタンスにおけるインバウンド(受信)およびアウトバウンド(送信)ルールの設定は、セキュリティ確保の観点からも、個人やビジネスの用途に応じた運用を行う上でも非常に重要です。例えば、Amazon EC2インスタンス上でWebアプリケーションを公開する場合、外部からアクセスできるようにHTTPSのインバウンド通信を許可する必要があります。また、EC2インスタンスがインターネット上のメールサーバーとやり取りする必要がある場合は、IMAP、POP3、SMTPのアウトバウンド通信を許可しなければなりません。パート1: HTTPSを有効化してインバウンドルールを設定するまずは、HTTPSプ
-
Amazon EC2インスタンスから起動テンプレートを作成・活用する方法
起動テンプレート(Launch Template)を作成すると、インスタンスの設定を保存しておき、後から再利用・共有・起動することができます。テンプレートは複数のバージョンを持たせることも可能です。本記事では、既存のAmazon EC2インスタンスからテンプレートを作成する方法を解説します。記事は2部構成となっており、前半ではインスタンスから新しいテンプレートを作成する手順を、後半ではそのテンプレートから新しいインスタンスを起動する手順を紹介します。 パート1: インスタンスからテンプレートを作成する AWSマネジメントコンソールにログインします。 メインメニューの「サービス」をクリックし、