
ステガノグラフィとは?画像や動画に潜むマルウェアの脅威と検出・対策方法
ゼロデイ脅威や悪名高いエクスプロイト、新型コロナウイルスへの対策に追われる私たちの裏で、ハッカーたちは新たな手法を使ってマルウェアを拡散し続けています。その最新の武器となっているのが、古代から存在し1499年に紹介された「ステガノグラフィ(隠蔽書法)」という概念です。ギリシャ語の「steganos(隠された)」と「graphy(書くこと)」を組み合わせた言葉に由来するこの手法は、データを読み取れない形で隠して送信するもので、今や危険な新トレンドとなりつつあります。
本記事では、この新たな脅威の実態と、身を守るための方法について詳しく解説します。
ステガノグラフィとは?
前述のとおり、ステガノグラフィはサイバー犯罪者がマルウェアやサイバースパイツールを作成するために用いる新しい手法です。
秘密メッセージの内容を偽装する暗号技術(cryptography)とは異なり、ステガノグラフィは「メッセージが送信されている」という事実そのもの、あるいは画像の中に悪意のあるペイロードが潜んでいることを隠蔽することで、セキュリティソリューションを回避します。
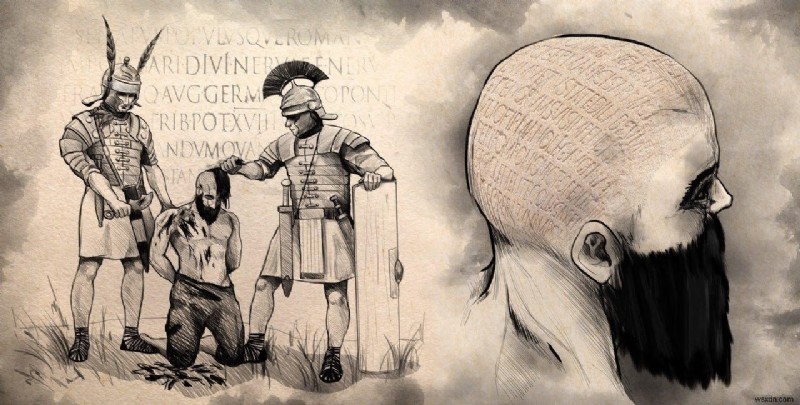
この手法はローマ帝国時代にも使われていたと言われています。当時の人々は、伝令役の奴隷を選んで頭皮を剃り、その肌にメッセージをタトゥーとして彫りました。髪が伸びたら奴隷を送り出し、受け手側も同じように頭を剃ってメッセージを読んだといいます。
この脅威は非常に危険であるため、セキュリティ専門家たちは集まり、情報隠蔽を無効化する対策方法を学ぶ必要性に迫られました。
ステガノグラフィの仕組み
ここまでで、なぜサイバー犯罪者がこの手法を使うのかは明らかになりました。では、具体的にどのように機能するのでしょうか?
ステガノグラフィ攻撃は5段階のプロセスで実行されます。まず攻撃者はターゲットについて徹底的に調査し、次にスキャンを行い、アクセスを獲得し、潜伏し、最後に痕跡を消去します。
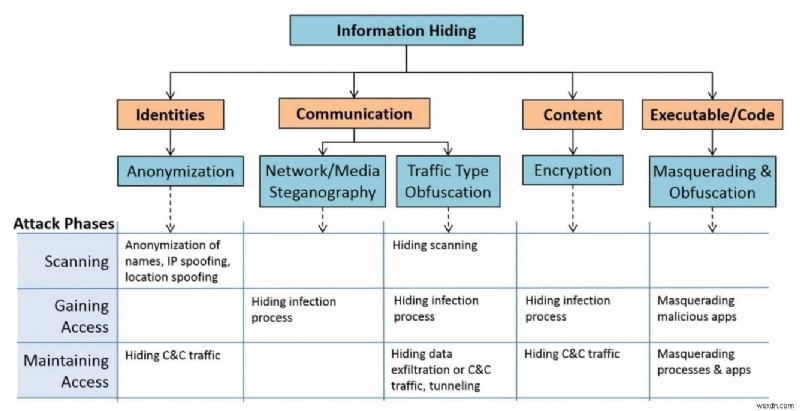
侵害されたマシン上でマルウェアが実行されると、悪意のあるミーム、画像、または動画がダウンロードされます。その後、埋め込まれたコマンドが抽出されます。例えば「print」コマンドがコード内に隠されていれば、感染したマシンのスクリーンショットが撮影されます。すべての情報が収集されると、特定のURLアドレスを通じてハッカーへと送信されるのです。
最近の事例としては、2018年のHacktober.org CTFイベントで、TerrifyingKityが画像に添付されたケースが挙げられます。さらに、Sundown Exploit Kit、新種のVawtrack、Stegoloaderといったマルウェアファミリーも登場しています。
ステガノグラフィと暗号技術の違い
原理的には、ステガノグラフィと暗号技術はどちらも「メッセージを隠して第三者に渡す」という同じ目的を持っています。しかし、両者の仕組みは大きく異なります。
暗号技術は情報を、復号なしには理解できない暗号文に変換します。一方、ステガノグラフィはデータ形式を一切変更せず、「データが隠されている」こと自体を誰にも気づかれないように隠します。
| ステガノグラフィ | 暗号技術 | |
| 定義 | 画像・動画・ミームなどに情報を隠す技術 | データを暗号文に変換する技術 |
| 目的 | 追跡されずにマルウェアを送る | データ保護 |
| データの可視性 | 皆無 | 確実に存在 |
| データ構造 | 構造を変更しない | 構造全体を変更 |
| 鍵 | 任意 | 必須 |
| 失敗時 | 秘密メッセージが発見されれば誰でもアクセス可能 | 復号鍵があれば暗号文を読める |
簡単に言えば、ステガノグラフィはより強力で複雑な手法です。DPI(ディープパケットインスペクション)システムなどを容易に回避できるため、ハッカーにとって第一の選択肢となっています。
性質によって、ステガノグラフィは以下の5つのタイプに分けられます。
- テキストステガノグラフィ – 文字の変更、ランダムな文字の挿入、文脈自由文法などの形式でテキストファイルに情報を隠す手法です。
- 画像ステガノグラフィ – 画像の中にデータを隠す手法です。
- 動画ステガノグラフィ – デジタル動画形式の中にデータを隠す手法です。
- 音声ステガノグラフィ – 音声信号に秘密メッセージを埋め込み、バイナリ列を変化させる手法です。
- ネットワークステガノグラフィ – 名前のとおり、ネットワーク制御プロトコル内に情報を埋め込む手法です。
犯罪者が情報を隠す場所
- デジタルファイル – 大規模なECプラットフォーム関連の攻撃において、ステガノグラフィの使用が明らかになりました。プラットフォームが感染すると、マルウェアが支払い情報を収集し、それを画像内に隠して感染サイトに関する情報を外部へ漏えいします。また、正規プログラムになりすます手口では、正常に機能しないポルノプレーヤーなどを装ったマルウェアが、ユーザーを騙して感染アプリケーションをインストールさせます。
- ランサムウェア内部 – 最もよく知られたマルウェアの一つがCerberランサムウェアです。Cerberはドキュメントファイルを利用してマルウェアを拡散します。
- エクスプロイトキット内部 – Steganoはエクスプロイトキットに組み込まれた最初の事例です。この悪意あるコードは広告バナー内に埋め込まれています。
では、ステガノグラフィを見分ける方法はあるのでしょうか?答えはイエスです。この視覚的な攻撃を特定する方法はいくつか存在します。
ステガノグラフィ攻撃の検出方法
ヒストグラム法 – カイ二乗法とも呼ばれるこの手法では、画像全体のラスターを解析します。隣接する2色を持つピクセルの数を読み取り、隠蔽データの有無を判定します。
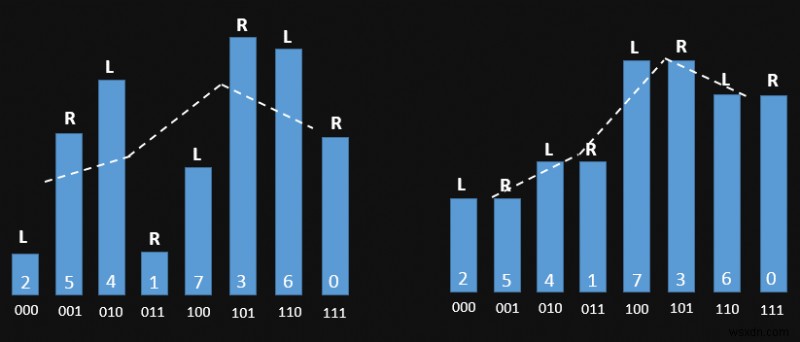
図A:空のキャリア(通常画像) 図B:データが埋め込まれたキャリア
RS法 – ペイロードキャリアを検出するためのもう一つの統計的手法です。画像を複数のピクセルグループに分割し、特殊な充填手順を適用します。その値に基づいてデータを分析することで、ステガノグラフィが施された画像を特定できます。
以上のように、サイバー犯罪者がいかに巧妙にステガノグラフィを利用してマルウェアを拡散しているかがお分かりいただけたでしょう。この手法は非常に利益率が高いため、今後もなくなることはないと考えられます。さらに、ステガノグラフィはテロ活動、わいせつコンテンツの拡散、スパイ活動などにも悪用されているのです。
-
Facebookの新たなプライバシー設定変更とは?Cambridge Analytica問題を受けた大規模アップデート
Cambridge Analytica(ケンブリッジ・アナリティカ)スキャンダルが続く中、Facebookは最近、プライバシー設定に関する一連の変更を発表しました。今回の変更はユーザー中心に設計されており、アクセスしやすくなっているだけでなく、共有する情報やダウンロードするデータ、さらには削除したいデータについても、ユーザーが完全にコントロールできるようになっています。Facebookは近年、ユーザーのデータおよびプライバシーポリシーについて厳しい質問を受けてきました。データプライバシーと保護ポリシーにおける透明性の向上が強く求められており、同社は今回の変更を通じてその姿勢を示そうとしています
-
LiFi(ライファイ)とは?LEDの光でデータを送る次世代通信技術の仕組みとWi-Fiとの違い
お宅の中を見渡してみてください。ほぼすべての電子機器・電気製品に共通して備わっているものは何でしょうか?そう、「インターネット接続」です。では、モバイルネットワークやWi-Fiルーターと同じように、あのLED照明でも通信ができるとしたらどうでしょう?信じられないかもしれませんが、これは実在する驚くべき技術なのです。 この技術は、「光無線通信(Optical Wireless Communication)」というカテゴリーに属する新しい通信方式です。光無線通信とは、光ファイバーなどのケーブルを使わずに光で通信を行う方式すべてを指します。 可視光通信(VLC)とは LEDライトを使ったデータ転送・