
今すぐ実装すべきWordPressセキュリティ対策5選
WordPressサイトのセキュリティ対策として、強力なパスワードの設定(特殊文字・大文字・小文字・数字の組み合わせ)、ユーザー名「admin」の使用回避、定期的なパスワード変更、二要素認証の導入、バックアップの取得など、基本的な対策はすでに実践している方も多いでしょう。また、有料プラグインを無料で入手したり、出所不明のプラグインをインストールしたりしないことも、もはや常識となっています。
しかし、それ以外にも、あまり知られていないながら非常に効果的なセキュリティ対策が存在します。本記事では、WordPressサイトを守るために今すぐ実践できる5つの対策をご紹介します。
1. ログインページの名称変更または移動
WordPressサイトのデフォルトのログインページは「www.websitename.com/wp-login.php」(または「www.websitename.com/wp-admin」)です。ハッカーがログインページを簡単に見つけられないよう、URLを隠したり分かりにくくしたりすることは、効果的な防御策の一つです。さらに、ログイン試行回数の制限や試行間隔の設定により、ブルートフォース攻撃(総当たり攻撃)への耐性を高めることもできます。
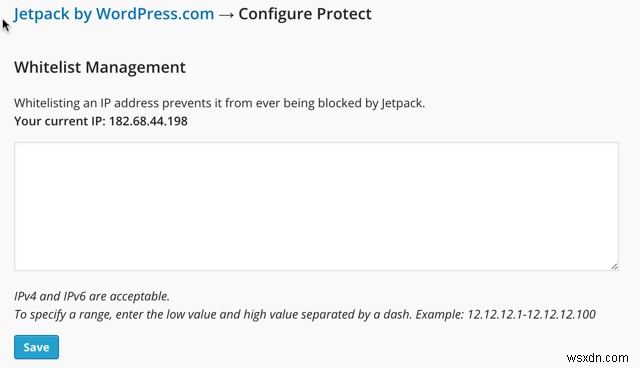
すでにJetpackを導入している場合は、「Brute Force Protection(ブルートフォース攻撃対策)」モジュールを有効化しましょう。このモジュールをオンにすると、ダッシュボード上で悪意のあるログイン試行の回数を確認できるほか、信頼できるIPアドレスをホワイトリストに登録することも可能です。Jetpackの「設定」から「Protect」→「Configure」と進むと、以下のような画面が表示されます。
Jetpackを使いたくない場合は、「Cerber Security & Limit Login Attempts」などの代替プラグインも選択肢になります。執筆時点で4万件以上インストールされており、111人中108人が5つ星評価をつけるほど高い評判を誇ります。
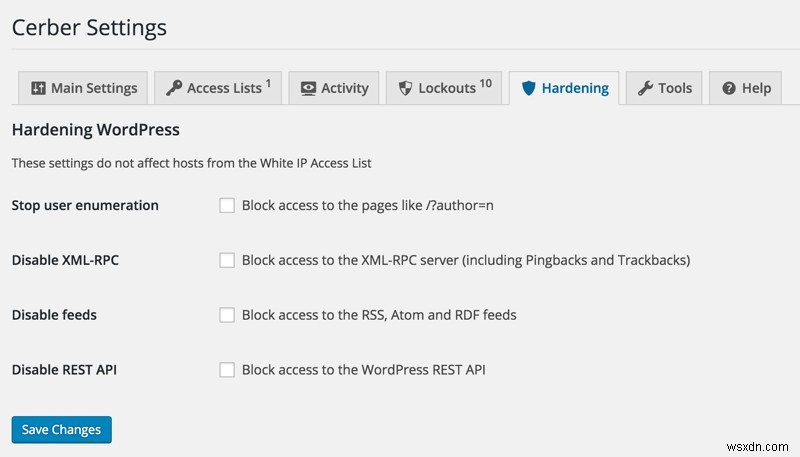
Limit Loginは比較的簡単に使えますが、「Hardening」セクションを適切に設定することで、サイトのセキュリティをさらに強化できます。デフォルトでは、トラックバックやピンバックを含むXML-RPCサーバーへのすべてのアクセスがブロックされます。ただし、ブログのAndroid/iOSアプリなどでWordPress REST APIが必要な場合は、REST APIとXML-RPCへのアクセスを許可してください。
2. 安全なホスティング環境を選ぶ
実は、WordPressサイトのセキュリティ侵害の41%はサイト側ではなくホスティング側に起因しています。つまり、セキュリティにおいて最も重要なのはホスティング環境だということです。参考までに、脆弱なパスワードが原因のハッキングはわずか8%、テーマが原因は29%、プラグインが原因は22%にとどまります。サイトの安全性の約半分はホスティングにかかっているのです。
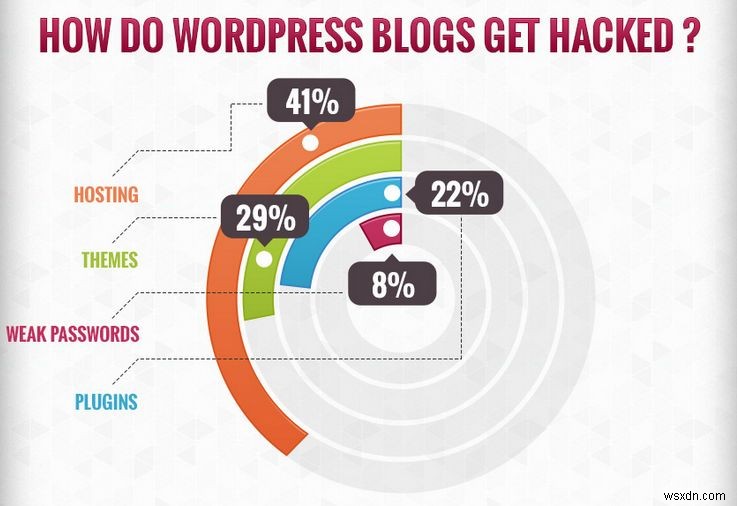
共有ホスティングを利用する場合は、アカウント分離機能が含まれていることを確認しましょう。これにより、他のユーザーのサイトで何が起きても、自分のアカウントは保護されます。
さらに理想的なのは、WordPressユーザー向けに設計されたホスティングサービスを選ぶことです。WordPress専用ファイアウォール、ゼロデイマルウェア攻撃への対策、最新のMySQLとPHP、WordPressに最適化されたサーバー、WordPressに精通したカスタマーサポートなどを提供しているサービスが望ましいでしょう。WP Engine、SiteGround、Pagelyなどのホスティング会社は、優れたセキュリティ実績で知られています。
3. 常に最新の状態を保ち、更新済みソフトウェアのみを使用する
PCのウイルス対策ソフトやマルウェア対策を最新に保つのと同じように、プラグインやテーマも常に最新の状態にしておく必要があります。使用していないテーマやプラグインがリポジトリにある場合は削除しましょう。サイトの運用方針に合っていれば、プラグインとテーマの自動更新を検討するのも良い方法です。
自動更新を設定するには、wp-config.phpに以下のコードを追加します。まずはプラグイン用のコードです:
add_filter( 'auto_update_plugin', '__return_true' );
テーマの場合はこちら:
add_filter( 'auto_update_theme', '__return_true' );
サイト管理を完全に自動化したい場合は、WordPressコアの自動更新も検討できます。ただし、最新のWordPressアップデートと互換性のないプラグインが動作している場合、自動更新によってサイトが壊れる可能性がある点には注意が必要です。WordPress本体の自動更新を設定するには、以下のコードをwp-config.phpファイルに挿入します:
# Enable all core updates, including minor and major:
define( 'WP_AUTO_UPDATE_CORE', true );
4. プラグイン・テーマエディターとPHPエラー表示を無効化する
普段からプラグインやテーマの設定変更やメンテナンスを行わないのであれば、内蔵のエディターを無効化しましょう。これはサイトのセキュリティを守るためです。
権限を持つWordPressユーザーは誰でもこのエディターにアクセスできるため、アカウントが乗っ取られるとサイトが侵害される危険があります。実際、ハッカーはこのエディターでコードを書き換えることで、サイトをダウンさせることさえ可能です。エディターを無効化するには、wp-config.phpに以下のコードを挿入します:
define( 'DISALLOW_FILE_EDIT', true );
エラー表示はトラブルシューティングに役立ちます。しかし大きな問題なのは、エラーメッセージにはサーバーパスが含まれているという点です。ハッカーはサーバーパスを見るだけで、サイトの構造を容易に把握できてしまいます。PHPのエラー表示は便利ですが、セキュリティを最優先するなら完全に無効化するのがベストです。wp-config.phpファイルには以下のコードを使用します:
error_reporting(0);
@ini_set('display_errors', 0);
5. .htaccessで重要ファイルを保護する
.htaccessファイルはWordPressサイトの中核を担う重要なファイルです。サイトのパーマリンク構造とセキュリティを司っています。#BEGIN WordPressと#END WordPressタグの外側であれば、サイトディレクトリ内のファイルの可視性を変更するコードを自由に追加できます。
まだ対応していない場合は、まずwp-config.phpファイルを隠しましょう。このファイルには個人情報やサイト運営に関する重要な情報が含まれており、サイトの活動において極めて重要です。以下のコードで非表示にできます。
order allow,deny
deny from all
管理画面(wp-admin)へのアクセスを制限するには、新しい.htaccessファイルを作成して「wp-admin」ディレクトリにアップロードし、以下のコードを挿入します:
order deny,allow
allow from 192.168.5.1
deny from all
適切な箇所にご自身のIPアドレスを入力してください。複数のIPアドレスからwp-adminへのアクセスを許可する場合は、allow from IPアドレスの形式で、1行に1つずつIPアドレスを列挙します。wp-login.phpへのアクセスもほぼ同じ方法で制限できます。.htaccessに以下のコードを追加するだけです:
order deny,allow
Deny from all
# allow access from my IP address
allow from 192.168.5.1
すべてのIPアドレスではなく、wp-adminやwp-login.phpにアクセスしようとする特定のIPアドレスだけをブロックしたい場合は、次のコードで個別にブロックできます:
order allow,deny
deny from 456.123.8.9
allow from all
また、ディレクトリ一覧を閲覧できないようにすることで、サイトのディレクトリを覗き見されるのを防ぐこともできます。その際は以下のコードを使用します:
Options All -Indexes
まとめ
本記事では、WordPressサイトのセキュリティを向上させるための実践的なガイドをご紹介しました。中でも最も重要かつ今すぐ実行できるのは、セキュリティで優れた評判を持つホスティング会社を選ぶことです。サイトのセキュリティの半分はホスティング環境によって左右されるからです。
どのセキュリティ対策が最も役立ちましたか?ここで紹介していない他の対策をお持ちでしたら、ぜひコメント欄でお聞かせください。
-
WordPress脆弱性スキャナーおすすめ5選|サイトのセキュリティ穴を早期発見しよう
「自分のWordPressサイトは本当に安全なのだろうか?」と不安を感じていませんか?サイトに潜むセキュリティ上の欠陥を見つけて、早めに対処したいと考えている方も多いはずです。その心配は決して無駄ではありません。ハッカーに脆弱性を突かれると、訪問者を知らないサイトへ強制的にリダイレクトさせられたり、顧客にスパムを送りつけられたり、あなたのサイトを通じて違法商品が販売されたりと、さまざまな悪用行為が行われる可能性があります。こうした被害は、サイトだけでなくビジネス全体に深刻なダメージをもたらします。Googleなどの検索エンジンがハッキングを検知すると、サイトはブラックリストに登録され、訪問者が
-
今こそ実現してほしい!現実に欲しい5つの発明
未来の発明品について語るとき、「これが本当に存在していたらいいのに」と願うものは数多くありますが、個人的なお気に入りはやはり『スター・ウォーズ』の「ライトセーバー」。いえ、カイロ・レンのあの実用性に欠けるバージョンではなく、オビ=ワン・ケノービが「より文明化された時代のためのエレガントな武器」と評したオリジナルの方です。(オタク歓喜!) 日常で使う場面を想像したらキリがありません。トーストを焼きたい?ズバッ!うるさいハエが飛び回っている?ズバッ!玄関先のしつこいセールスマン?ザップッ!! もちろん本来の用途ではないと分かってはいますが、もし大規模に量産されたら、ユーザーはきっと斬新な使い方を