
「Cookie同意」通知の本当の意味とは?知っておきたい仕組みとEU規制の実態
ここ数年インターネットを利用している方なら、サイトにアクセスした際に「Cookieの使用に同意してください」という通知ボックスが目立つようになったことに気づいているでしょう。多くのユーザーは、目立つように配置されたボタンを無意識にクリックするか、利用規約と同じように見向きもせずに閉じているのが実情です。
よく観察している人なら気づくかもしれませんが、ほとんどの通知には他の選択肢が用意されていません。Cookieなしで閲覧できるバージョンや、項目ごとに設定を調整できるメニューは通常存在しません。つまり、シンプルな「Cookieに関するお知らせ」ボックスをクリックしても、実際にはあまり意味がないのです。ただし、この状況は今後変わる可能性があります。現在、EUでは能動的な「Cookie同意」フォームが法的な標準となりつつあるからです。
Cookieとは何か、なぜ問題視されるのか?
ブラウザのCookieとは、ウェブサイトにアクセスしたときにブラウザに保存されるテキストファイルのことで、サイト内でのユーザーの行動を追跡するために使われます。食べられるクッキーよりも楽しみの少ない存在です。
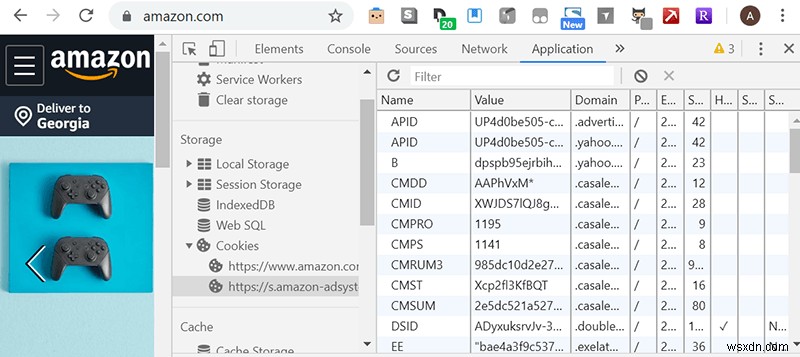
その中でも「技術Cookie」と呼ばれるものは、現代のウェブサイトにとって非常に重要です。これがなければ、カートの内容を保存したり、ページ間でログイン状態を維持したり、ユーザーの設定を記憶したりすることが困難になります。これらは「チョコチップCookie」と呼ぶことにしましょう。ほぼ全員が望んでいるものだと安全に想定できるからです。EUのデータ保護法も、この種のCookieは制限していません。
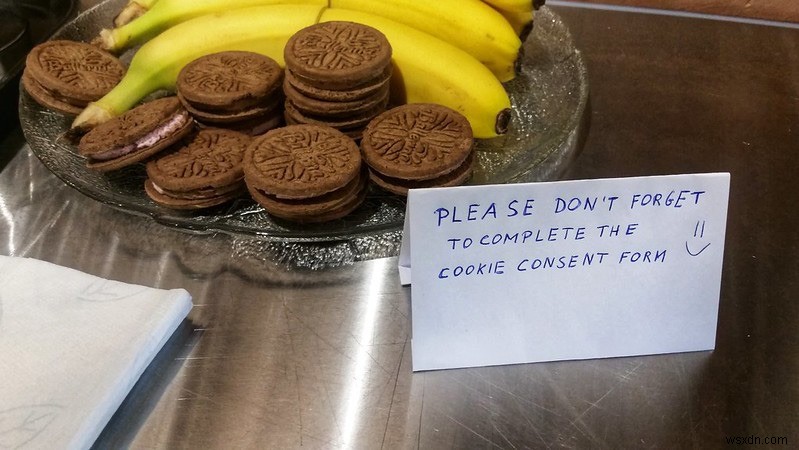
一方、分析CookieやトラッキングCookieは、レーズン入りのオートミールクッキーのようなものです。選択の余地があれば食べないでしょうが、作った側はとても気に入っていて、なんとかしてあなたに食べさせようとします。これらのCookieは、あなたに関するデータを収集し、関係者に報告するために存在します。データの受け手はサイト自身の場合もあれば、Google、Facebook、Disqusなど、あなたやあなたの行動について学びたいと考える広告主などの第三者であることもあります。EUが規制の対象としているのは、まさにこの種のCookieです。
これらのCookieはサイトの機能には不可欠ではありませんが、ユーザーが製品、サービス、サイト要素とどのようにやり取りしているかを把握できるため、サイト運営者や企業にとって重要な情報源となっています。また、「どうすれば商品を売れるか」(つまり広告)を知ることにビジネスモデルを依存している企業にとって、トラッキングCookieは極めて重要です。プライバシーを重視するユーザーの反発を買っているのは、この点です。
Cookie同意ボックスはユーザーに何をもたらすのか?
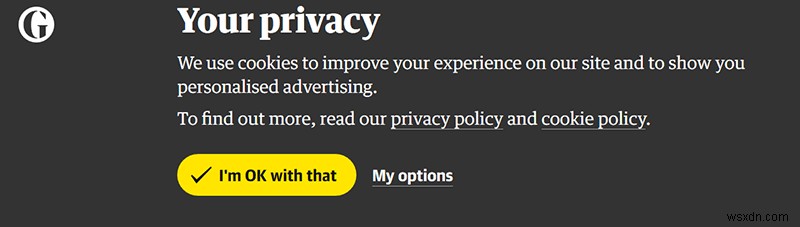
欧州のプライバシー関連法令(GDPR、ePrivacy指令など)によれば、必須ではないCookieをブラウザに保存するサイトは、技術的には事前にユーザーの同意を得なければなりません。実際にそう機能しているCookie同意ボックスもありますが、現状の大多数は許可なくCookieを読み込み、後からその存在を通知しているだけです。実際に機能するCookie同意ボタンは、例外的な存在といえます。
実際、2019年にドイツのルール大学ボーフムと米国ミシガン大学の研究チームが実施した調査では、調査対象サイトの86%が、サイト上のCookieに一切影響しない確認ボタン(「同意する」など)以外の選択肢を提供していなかったことが判明しました。さらに、ほとんどのサイトがユーザーを同意へ誘導しようとしており、サイトから完全に離脱する以外に拒否する方法を提供しているサイトはごくわずかでした。
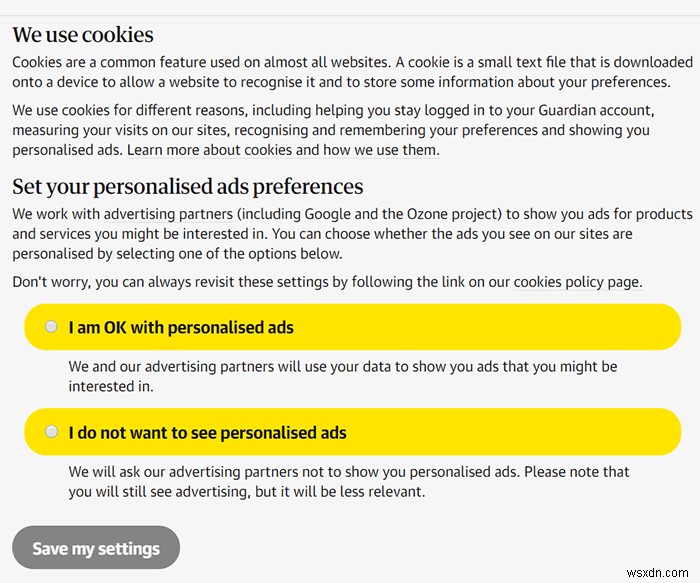
要するに、現時点において、ほとんどのCookie同意ボックスは、サイトによるCookieトラッキングを防いでくれないということです。Cookieの設定を行えるインターフェースがあればGDPRに準拠している可能性が高いですが、目立つ「同意する」ボタンがあるだけのボックスなら、ブラウザ拡張機能を導入するか、サイトから退出するしか回避方法はないでしょう。
Cookie同意フォームはどこから来たのか?
関連する規則や規制は複雑ですが、大枠は以下の通りです。
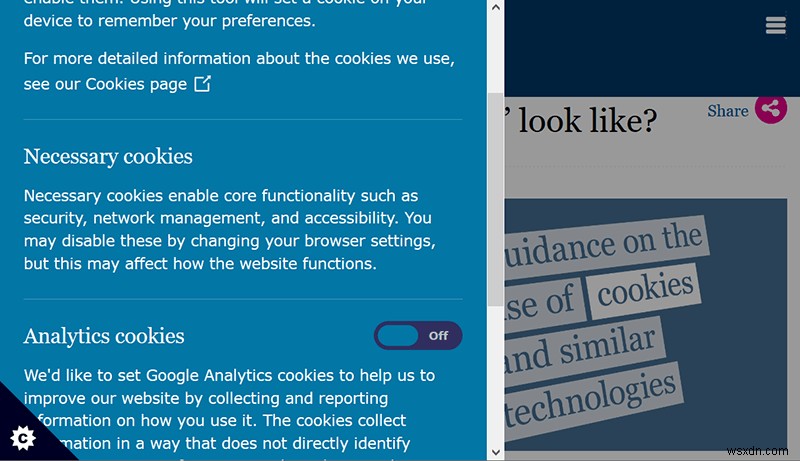
2002年: ePrivacy指令により、EU圏のサイトはCookieを提供する前にユーザーの同意を得ることが義務付けられました。これがやがて、今日私たちがよく目にする「当サイトではCookieを使用しています」というバナーやポップアップへと発展しました。
2018年: GDPRが施行され、不遵守に対する罰則が科されるようになりました。サイトは単に警告を表示するだけでなく、ユーザーから能動的な同意を得るよう圧力を受けることになりました。
2019年: 欧州最高裁は、Cookie同意フォームのあらかじめチェックが入ったボックスは同意とはみなさないとの判決を下しました。これにより、サイトは不正な手法を使わずに、ユーザーに能動的に同意させることが法的に求められるようになりました。皮肉なことに、当時、裁判所自身のウェブサイトはこの規則に準拠していませんでした。この規則がどのように運用されているかがよく分かるエピソードです。
今後、Cookie同意は意味を持つようになるのか?
法律上、これらの判決に準拠していないサイトは速やかに対応すべきとされています。しかし現実には、これらの要件はサイトに追加の負担を強いるものであり、過去の実施率が示唆するように、迅速な対応にはつながらないでしょう。
その大きな理由の一つは、Cookieがユーザーとサイトの相互作用を把握する優れた手段であり、それがより良いサイトと高い利益に直結するためです。過度に厳格な規制はサイトにとって大きな負担となり、ユーザーエクスペリエンスにも悪影響を及ぼしかねないという懸念も相当にあります。そのため、サイトが検出して自動的に調整できる設定をブラウザ側に組み込むべきだという議論もあります。こちらの方がはるかに合理的な解決策となるでしょう。
しかし最終的には、Cookieをめぐる議論全体が無意味になる可能性もあります。Cookieによるトラッキングが実行不可能になれば、ブロックがより難しいブラウザフィンガープリンティングといった手法が普及し始めるかもしれません。より良い解決策がない場合、回避策や新たな技術は標準化されることが多く、Cookieとユーザートラッキングも例外ではないでしょう。
-
Chromeの「厳密なサイト分離」とは?有効化する方法をわかりやすく解説
Chromeの「厳密なサイト分離(Strict Site Isolation)」とは Google Chromeには「厳密なサイト分離(Strict Site Isolation)」と呼ばれるセキュリティ機能が搭載されています。この機能を有効にすると、悪意のあるウェブサイトが他のサイトのデータへアクセスしたり盗み出したりすることが格段に難しくなります。 具体的には、Chromeが各サイトをそれぞれ専用のプロセスで読み込むようになり、ウェブサイトが実行できる操作に制限がかかります。さらに、他のサイトから特定の種類の機密文書を受け取る処理もブロックされます。 この仕組みは、「ユニバーサル・クロス
-
Chromeで特定サイトのCookieだけを削除する2つの方法
Webサイトを訪れると、その多くはブラウザにCookieを残し、次回アクセスした際にあなたを識別できるようにしています。CookieはWebの正常な動作に欠かせない存在であり、基本的にはそのまま残しておいて問題ありません。しかし、プライバシーを守りたい場合や、Web開発者が新規ユーザーとしてサイトの動作をテストしたい場合など、特定のサイトが残したCookieだけを削除したい場面もあります。 この記事では、Chromeでサイト固有のCookieを削除する方法を2通り紹介します。 方法1:Chromeの設定画面から削除する 1. Chromeの右上にある縦3点メニュー(⋮)をクリックし、「設定」を