
Bluetoothセキュリティ入門:ペアリングの弱点とデバイスを守るための実践対策
Bluetoothセキュリティは、現代において最も軽視されているセキュリティ分野の一つです。ほとんどの人が1台以上のBluetooth対応機器を持っているにもかかわらず、それらが何をしているのか、どのように設定されているのかに注意を払うことはほとんどありません。モバイルデバイスではBluetoothが初期状態でオンになっており、PINコードも「0000」や「1234」といった安易な4桁の初期値のまま放置されがちです。
これは、無線ルーターを初期パスワードのまま暗号化なしで使い続ける人たちを思い起こさせます。こうした機器は悪用されることが多く、場合によっては偶然でさえあります。コンピュータは利用可能なネットワークの中でも最も手頃なもの、つまり無防備で暗号化されていない誰でもアクセスできるアクセスポイントに自動接続してしまうからです。
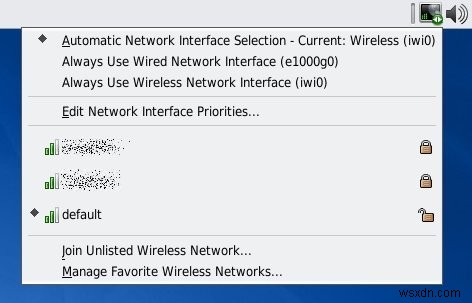
実際、この点においてBluetoothはルーターのセキュリティとよく似ていますが、それ以上にリスクが高いといえます。なぜでしょうか。ルーターは家に置きっぱなしですが、スマートフォン、PDA、ノートPCはあらゆる場所へ持ち出されるため、脅威にさらされる機会がはるかに多いのです。
本記事では、Bluetoothセキュリティの基本的な側面について解説し、ごく簡単な習慣を実践するだけで潜在的なリスクを評価し、回避する方法を紹介します。できるだけ専門用語に頼らずに説明していきます。
それでは、あなたのBluetooth機器がネットワークの悪意ある牙にデジタルな喉元をさらさないために、何ができるのかを見ていきましょう。
デバイスのペアリング
ここがBluetooth通信において最も重要であり、同時に最も脆弱な部分です。通信しようとする2つのデバイス間で最初に行われる鍵の交換こそが、まさにその要となります。
わかりやすい例えとして、ルーターの無線セキュリティを思い浮かべてください。ルーターと内部ネットワークに接続された各種デバイス(デスクトップPC、ノートPC、モバイル機器など)の間で流れるデータの内容を、第三者に解読されないよう無線トラフィックを暗号化したいはずです。
ルーターの無線通信を保護するにはパスワードを設定します。ところが、このパスワードはルーターのWeb管理画面に平文で入力されます。考えてみてください。通常192.168.x.xや10.x.x.xといったアドレスにブラウザで接続し、認証情報を入力します。この作業は多くの場合、暗号化されていない単純な有線接続で行われます。
理論上、内部ネットワークに悪意のあるホストが存在すれば、ルーターへの接続に使う管理者パスワードだけでなく、IPアドレス範囲、MACフィルタリング、ポート転送、そして無線通信の暗号化に使われる貴重なパスフレーズまで、やり取りされるすべての情報を盗み見ることが可能です。
しかし、大多数の家庭内ネットワークには盗み聞きする不正ホストなどいないため、この初期設定段階は安全に行えます。その後、無線機器が発する電波は不審者に容易に検知・捕捉されうるものの、暗号化されているため読み取れず、通信の機密性は維持されます。
話をBluetoothに戻しましょう。最初の鍵交換こそ、Bluetoothセキュリティ全体における最弱の環節です。さらに厄介なことに、ルーターなら有線接続で安全を確保できますが、Bluetooth機器は無線信号を送信せざるを得ず、その信号は範囲内にあるBluetooth対応機器なら誰でも受信できてしまいます。
したがって、Bluetoothセキュリティは鍵交換を安全に行うことから始まるのです。
安全な鍵交換
デバイスをペアリングする最良の方法は、他人の目や耳から離れた隔離された部屋で行うことです。ほとんどのBluetooth機器の通信範囲は非常に短いため、数メートル以内に他のアンテナ(Bluetooth機器)がなければ、まず問題ありません。
空港のような混雑した公共の場でのペアリングは推奨されません。
ペアリング相手のデバイスを見分ける
ルーターと同様、ほとんどのBluetooth機器はベンダー名やモデル名に基づく汎用的な識別子を使用しており、複数の候補があると識別が難しくなります。自分のBluetooth機器には、意味が通じるものの詳細すぎない名前を付けておけば、どれが自分のものか一目でわかります。
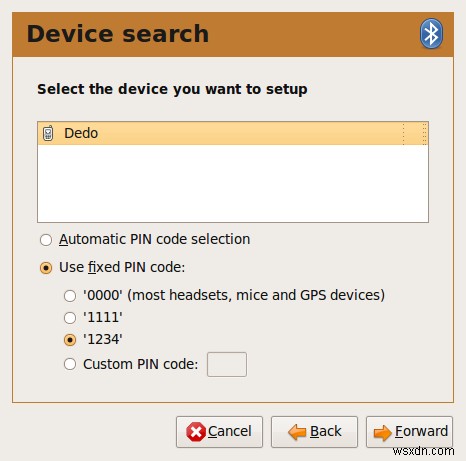
たとえば、ブランドやファームウェアのバージョンが何であれ、「Dedo」のような名前は「RG4453C」よりはるかに分かりやすいでしょう。人をID番号や社会保障番号ではなく名前で呼ぶのと同じ理屈です。番号では汎用的すぎて覚えられません。
鍵の長さが重要
これもセキュリティ全体において重要な要素です。どの鍵を選んでもBluetoothトラフィックは暗号化されますが、暗号化されたメッセージを解読する難易度は鍵の長さによって決まります。
理論上、どんな暗号化メッセージでも解読は可能です。宇宙が存在する全時間をかけて、膨大なコンピュータ群で考えられるすべてのキーボード記号の組み合わせと、あらゆるテキストの組み合わせを総当たりすればよいだけです。
しかし現実には、暗号化メッセージの安全性を支えているのは、そのアルゴリズムや鍵を破るのに必要な時間です。この時間が妥当な期間を超えていれば、総当たり攻撃は無意味になります。
これこそが、あなたの通信を自動化された推測攻撃から守るポイントです。完璧な解決策である必要はありません。一般的な状況下で、数時間から数日程度の露出時間における典型的な攻撃手法に対して十分に耐えられればいいのです。
強力なPINコードを選択すれば、デバイス間の通信は安全に保たれます。SANS Instituteは12桁のPINコードを推奨しています。
先ほどのスクリーンショットをもう一度見てみましょう。
このスクリーンショットはUbuntu Jaunty Jackalope上で、Nokia携帯電話とのペアリングを試みた際に撮影したものです。前述のルールに従い、「Dedo」という名前を付けています。次に選択するのはPINコードです。
ご覧のとおり、UbuntuのBluetoothウィザードはベンダーが使う最も一般的な既知のPIN、つまり「0000」「1111」「1234」など推測されやすい組み合わせを提示してきます。これはadmin/12345というユーザー名/パスワードの組み合わせで出荷されるルーターと何ら変わりません。
こうした組み合わせは、Blue(Bluetooth)攻撃者の真っ先の標的となります。言うなれば、手の届く低い果実を簡単に摘み取れるわけです。仮にデフォルト以外の4桁コードを使っただけでも、選択肢のプールは小さく攻撃者が容易に網羅できたとしても、即座にセキュリティは向上します。
もう一つ興味深い例が、Fedora Leonidasのアプローチです。外部デバイスとペアリングする際、FedoraはランダムなPINを生成し、それをもう一方のデバイスに入力することでペアリングが完了します。鍵がランダムであることに加え、標準的な4桁よりはるかに長いため、この方式は自動的にセキュリティを高めます。
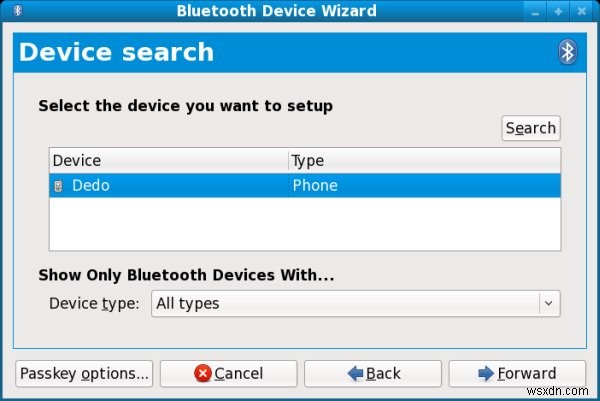
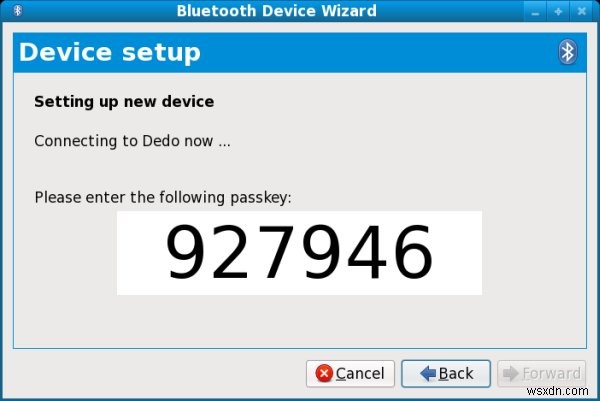
12桁のPINが推奨されます。記憶したり目的のデバイスに入力したりするのは面倒かもしれませんが、ペアリングごとに一度入力するだけで済みます。
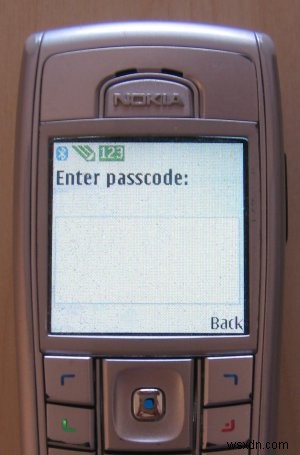
デバイスを安全にペアリングできれば準備完了です。次に、設定後の日々の運用で何をすべきかを見ていきましょう。
安全な運用習慣
ここからは、Bluetooth機器のセキュリティ維持に役立つ、いくつかのシンプルな常識的なルールを確認します。原理はあらゆるデータ交換・共有に共通します。相手にファイルへのアクセスを許可しますか? どの程度の権限を与えますか? 読み取り専用か、書き込みも許すか? どのファイルを共有しますか? これらの問いは、P2P共有、Samba、NFS、Bluetooth、FTPなど、有線・無線を問わずあらゆるデータ交換プロトコルに当てはまります。
使用しないときはBluetoothをオフにする
第一に、バッテリーの節約になります。第二に、世の中に自分の存在を宣伝する理由はないはずです。データ送信が必要なときだけBluetoothを有効にし、終わったらオフにしましょう。ほとんどの人はBluetoothをほとんど使わないか、まったく使いません。常時オンにしておく必要はないのです。
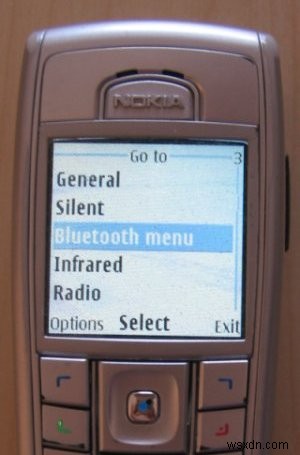
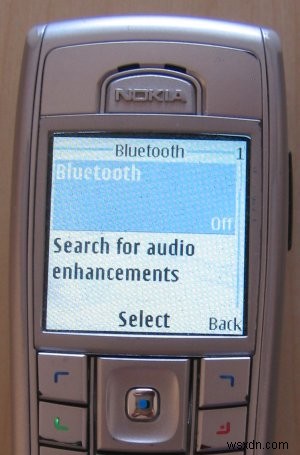
要求されていない接続を拒否する
これはセキュリティの最も基本的な原則、すなわち「デフォルト拒否」です。信頼できる少数の接続のホワイトリスト以外は、一切通さないという意味です。これはBluetoothにもそのまま当てはまります。
未知の新しいデバイスが自分のデバイスへの接続を求めてきたら、状況を慎重に確認してください。相手のホストを知っていますか? その接続は予期していたものですか? これらの質問に「はい」と答えられないなら、接続要求を拒否すべきです。それだけのシンプルな話です。
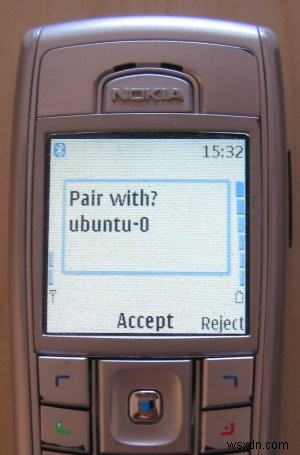
お気づきかもしれませんが、多くの携帯電話では「承諾(Accept)」が大きな太字でデフォルト選択になっています。一般にこれは利便性重視の設計を意味しますが、大多数のユーザーにとってはセキュリティ低下を意味します。
同様に、すでにペアリング済みのデバイスからデータが送られてくる場合でも、本当にそのデータ転送を受け入れるのか、あるいはファイル閲覧を許可するのかを必ず確認してください。Bluetooth接続は通常、意図的に行われるものなので、予期しない接触は望ましくないものと考えるべきです。
たとえば、「デバイスにファイルを送信…」をクリックすると:
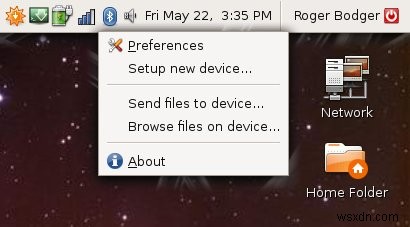
私の携帯電話はこの試みについて通知してきます。これは予期していた接触なので許可します。一方、突然こうした通知が舞い込んできたら、それはおそらく望まれないものです。
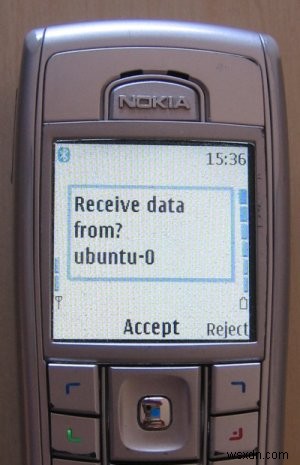
以下は、VMwareに関する記事を執筆中に携帯電話の小さな画面で撮影したスクリーンショットです。


デバイスの閲覧を試みる場合も同じです。接続を許可すれば、あなたのファイルが相手から見える状態になります。これは慎重に検討すべき事項です。たとえば、職場の同僚が0.1Kpカメラの携帯で撮った写真を送ってもらうのは構わなくても、自分の携帯の中身をさらけ出したくはないでしょう。

Bluetooth機器がどのように振る舞うかは、使用している機種やタイプによって異なります。正確なレシピは示せませんが、一般的な設定については確実にお勧めできます。
どのデバイスを使う場合でも、未使用時はオフに保ち、利用可能な場合はセキュリティ機能を必ず有効にしてください。着信するBluetooth接続を監視(および拒否)する手段も含まれます。個々のデータ転送の試みごとに、直前に許可したばかりであっても、デバイスが確認を求めるようにすべきです。なぜでしょうか。もし直前にペアリングしたデバイスが盗まれていたら? 友人の携帯を誰かが盗み、手当たり次第に嫌がらせをしようとしていたら? 粗野な例ですが、軽量で小型のモバイル機器は紛失・置き忘れ・盗難に遭いやすいため、十分あり得るシナリオです。
毎回すべての接続を承認するのは煩わしく聞こえるかもしれませんが、実際にはBluetooth接続の頻度自体がそれほど高くありません。友人とBluetoothでつながる頻度はどれくらいでしょうか?
まさにこの理由、つまりBluetooth接続の希少性ゆえに、ほとんどの人はこのプロトコルに関わるセキュリティ対策を忘れがちになり、意図しない第三者にデータを晒す可能性があります。多くの場合、携帯電話の中身は主にゴミデータと重要な連絡先数件ですが、より機密性の高いデータが含まれていることもあります。
同様に、PC側でもBluetooth共有を設定できます。たとえばFedora 11 Leonidasには「ファイル共有の設定」専用メニューがあり、Bluetooth機器の設定もそこで行えます。

メニューを見てください。多数のオプションがあります。たとえば、ペアリング済み(ボンディング済み)デバイスとのみファイルを共有する設定や、リモートデバイスによるファイル削除を禁止して読み取り専用に強制する設定が可能です。同様に、ボンディング済みデバイスからのみファイルを受け入れ、通知を受け取るようにもできます。
次のステップ
このチュートリアルの次のステップとしては、アクティブなBluetoothデバイスのスキャンや接続の盗聴などに使える各種ツール(Linux向け、Windows向け)の概説が挙げられます。しかし、今回はそこまで踏み込みません。
今後、ネットワーク解析に特化したチュートリアルを用意する予定です。さらに言えば、そうしたツールの使用には専門知識と責任感が求められます。無邪気ないたずらであっても、セキュリティスキルの悪用は很容易にできてしまうのです。
続編では、倫理的にセキュリティスキャンについて学び、リスクを評価し、自らのネットワークの脆弱性を監査し、潜在的な脅威への適切な対策を講じられるようにしていきます。お楽しみに。
まとめ
以上です。ほんの数シンプルなルールを守るだけで、Bluetooth体験は快適なものになります。多くの人にとってBluetoothとは、このチュートリアル冒頭の画像のような、ラッパーが身につける装飾品のようなイメージしかないでしょう。Bluetoothは人気があり実用的ながら、その利用モデルやセキュリティ慣行については非常に不透明です。ほとんどの人は、自分のデバイスがどう動作し、外界に向けて何を発信しているのかをまったく把握していません。
幸い、Bluetooth機器の設定は他の無線機器と変わりません。基本原則は同じです。意図した当事者以外には読み取れないよう暗号化を使う。暗号鍵の初期交換は必ずプライベートな環境で行う。強力な鍵、つまり強力なパスワードを使う。未使用時はデバイスをオフにする。相手のデバイスを明確に識別しながら、着信するペアリング要求を個別に承認/拒否する。ファイル共有の際は双方向に注意を払う。
このチュートリアルが皆さんのお役に立てば幸いです。それでは、またお会いしましょう。
それでは、良いセキュリティライフを!
-
Bitdefender BOXレビュー:家庭内のすべてのデバイスを守るネットワークセキュリティ
本記事はBitdefender提供のスポンサー記事です。内容および意見は編集の独立性を保った執筆者自身のものであり、スポンサーの影響は受けません。 自宅やオフィスで増え続けるデバイスを、もっと手軽に保護したいと思っていませんか?各デバイスにセキュリティソフトをインストールするのが面倒だと感じている方には、IoT(モノのインターネット)対応の「Bitdefender BOX」がぴったりかもしれません。パソコン、ノートPC、スマートフォン、スマート家電まで、プライバシーとセキュリティをまとめて守れるハードウェアです。 まずは以下の動画でBOXの概要を短時間でチェックし、その後、このハードウェアの
-
Windows 10でBluetoothデバイスの名前を変更する方法【初心者向けガイド】
Windows 10でBluetoothデバイスに接続すると、通常はデバイスメーカーが設定した名前がそのまま表示されます。スマートフォンやヘッドホンを接続した際に見えるのはメーカーの初期設定名であり、これはユーザーがデバイスを簡単に識別・接続できるようにするための仕組みです。しかし、似たような名前のデバイスを複数お持ちの場合、Bluetoothリストの中から目的のデバイスを見つけるのが難しくなることがあります。そこで本記事では、Windows 10でBluetoothデバイスの名前を変更(リネーム)する方法をわかりやすく解説します。 Windows 10でBluetoothデバイスの名前を変更