
ルーター感染型マルウェア「VPNFilter」の脅威と自分を守るための対策方法
FBI(米連邦捜査局)が「全員、ルーターを再起動してください」という異例の注意喚起を発表し、大きな話題となっています。これは、ルーターに深刻な被害をもたらす悪質なマルウェアの感染を防ぐためのものです。FBIが公に注意喚起を行うほどの規模であることから、自分のルーターの中に何が潜んでいるのかと考えると、不安になるのも無理はありません。今回はこの新たな脅威について、その正体、仕組み、そして自分自身を守るためにできることを詳しく解説します。
VPNFilterとは?
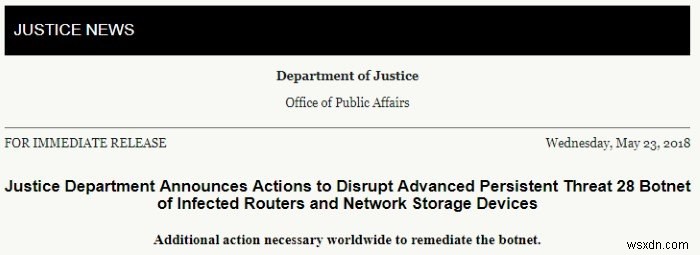
問題のマルウェアは「VPNFilter」と呼ばれています。無害そうな名前ですが、その実態は決して無害ではありません。主な攻撃手法は、家庭や中小企業のルーターへ侵入することです。さらに、一度侵入するとルーターを再起動しても内部に残り続けるように設計されているため、特に厄介なタイプのマルウェアと言えます。
VPNFilterは、既知の脆弱性を持つルーターを標的にして拡散しており、国別ではウクライナ国内のデバイスが最も多く狙われています。その発生源は「Sofacy(ソファシー)」と呼ばれる攻撃グループに遡るとされており、同グループがマルウェアのコードを開発し、世界各地へ広めたと考えられています。
VPNFilterは何をするのか?
では、このマルウェアがルーターに侵入すると、具体的に何をするのでしょうか。VPNFilterは非常に高度なマルウェアであり、ペイロードを以下の3段階に分けて展開します。
- 第1段階:脆弱なルーターにマルウェアがインストールされ、電源を切っても消去されないよう永続化の仕組みが構築されます。
- 第2段階:第1段階が正しく設置されると、次の段階が始まります。ここでコマンドの実行、ファイルの収集、ルーター本体の管理といった機能が導入されます。攻撃者はルーターを高度に制御できるようになり、必要に応じてシステムファイルを完全に破壊する(いわゆる「ブリック化」)コマンドを実行することさえ可能です。
- 第3段階:第2段階が展開された後、第3段階はプラグインとして第2段階の上に追加されます。これにより、ハッカーはルーターを通過するパケット(転送中のデータ)の中身を覗き見できるようになり、第2段階にはTorネットワーク経由で通信する能力も付与されます。
ルーターの電源をオン・オフすると、第2段階と第3段階は消去されますが、第1段階で仕込まれた「シード」は残り続けます。それでも、最も被害が大きい部分は再起動によってリセットされるため、「ルーターを再起動せよ」という勧告が出されたのです。
すべてのルーターが影響を受けるのか?
すべてのルーターがVPNFilterの標的になるわけではありません。セキュリティ企業のSymantec(シマンテック)は、どのルーターが脆弱であるかについて詳細な情報を公開しています。
現在までに判明している限り、VPNFilterはLinksys、MikroTik、Netgear、TP-Link製のエンタープライズ向けおよびSOHO(小規模オフィス/ホームオフィス)向けルーター、さらにQNAP製NAS(ネットワーク接続ストレージ)デバイスに感染する能力があります。対象となる主な機種は以下の通りです。
- Linksys E1200
- Linksys E2500
- Linksys WRVS4400N
- Mikrotik Cloud Core Router用RouterOS(バージョン1016、1036、1072)
- Netgear DGN2200
- Netgear R6400
- Netgear R7000
- Netgear R8000
- Netgear WNR1000
- Netgear WNR2000
- QNAP TS251
- QNAP TS439 Pro
- QTSソフトウェアが動作するその他のQNAP NASデバイス
- TP-Link R600VPN
上記のデバイスをお持ちの場合は、メーカーのサポートページでアップデートやVPNFilter対策に関する最新情報を必ず確認しましょう。ほとんどの場合、ファームウェアのアップデートを適用することで、VPNFilterの攻撃手法から完全に保護できます。
駆除できないのか?
幸いなことに、VPNFilterが永久にルーターに居座り続けるように見えても、駆除する方法は存在します。VPNFilterはルーターの電源を切っても生き残れますが、工場出荷時への初期化(ファクトリーリセット)には耐えられません。ルーターを初期化すれば、マルウェアは消去の波に巻き込まれ、事実上ルーターから一掃されます。
初期化後は、必ずネットワークの認証情報(SSIDやパスワードなど)を変更し、リモート管理機能も無効にしておきましょう。攻撃によってログイン情報が漏洩している可能性があるため、外部からのリモートアクセスを遮断することで、将来の攻撃が自宅のPCや各種デバイスに及ぶのを防げます。
VPNFilterを完全に排除しよう
VPNFilterはFBIの注目を集めるほど厄介なマルウェアですが、決して無敵ではありません。工場出荷時への初期化を実施すれば、ルーターからあらゆるマルウェアを取り除くことができます。さらに、メーカーが配信するファームウェアアップデートを適用しておけば、今後の再感染も未然に防げるでしょう。
あなたの環境はVPNFilterの影響を受けましたか?ぜひコメント欄でお聞かせください。
-
Zeus(ゼウス)トロイの木馬とは?仕組みと駆除・予防方法を徹底解説
Zeusトロイの木馬とは? 「Zeus」「Zbot」「ZeuS」——いずれも、コンピュータに感染してユーザーを監視し、機密性の高い個人情報を収集する悪質なマルウェア群を指す名称です。Zeusは感染したコンピュータをボットネット(遠隔操作が可能な、乗っ取られたPCの巨大なネットワーク)へ組み込みます。 Zeusは2010年代前半に活動のピークを迎えましたが、2011年にソースコードが流出したことで、誰でもそのコードを自作マルウェアのテンプレートとして利用できる状態になりました。その結果、Zeusをベースとした数多くの亜種マルウェアが登場し、それぞれが大きな被害をもたらす悪名高い存在となったのです
-
スピアフィッシングとは?その手口の特徴と身を守るための対策を徹底解説
フィッシング詐欺とは、攻撃者が正規の企業や組織になりすまし、巧妙に作られたメールやSMS、電話などで被害者に接触する詐欺行為の一種です。被害者は本物からの連絡だと信じ込んで指示に従ってしまい、結果として損害を被ります。この種のスパムは一度に大勢の無防備な人々へ送りつけられ、その一部が引っかかる仕組みになっています。 フィッシングは、漁師が海に網を投げ入れて不特定多数の魚を捕まえる様子に例えられます。 一方、スピアフィッシングは、特定の個人や組織を狙う標的型のフィッシング詐欺です。攻撃者はソーシャルエンジニアリングの手法を駆使し、正規の組織になりすまして、悪意のあるファイルや