
Silver SparrowマルウェアがApple M1 Macを含む約3万台のmacOSデバイスに感染
Silver Sparrowマルウェアとは?Apple M1 Macを含むmacOSに迫る脅威
「堅牢なセキュリティ」で知られるApple製品にも、脅威は忍び寄ります。その証拠となるのが、2021年2月に発見されたmacOS向けマルウェア「Silver Sparrow(シルバー・スパロウ)」です。
セキュリティ企業Red Canaryの研究者らが2月17日に確認したところによると、このマルウェアは世界153の国・地域にわたる29,139台のmacOS端末に感染していました。被害には、Apple初の自社製シリコンである「Apple M1」チップを搭載したMac miniや最新のMacBookなども含まれています。
Silver Sparrowは2つのバージョンに分かれており、Intel製チップ搭載のMacと最新のM1チップ搭載Macの両方に感染するよう設計されています。なお、M1アーキテクチャを標的としたマルウェアはこれが初めてではなく、この亜種が発見される数週間前には、セキュリティ研究者のPatrick Wardle氏もM1 ARMチップを狙う脅威を報告していました。
ただし幸いなことに、このマルウェアは実際に被害をもたらす前に発見され、感染端末への実害は確認されていません。
Red CanaryのTony Lambert氏は次のように述べています。
「このマルウェアの最終目的は謎に包まれている。ペイロードがすでに配信・削除されたのか、それとも攻撃者が将来の配信計画を抱えているのか、確かなことは分からない。Malwarebytesから共有されたデータによると、影響を受けた約3万台のホストは、次の段階あるいは最終的なペイロードをダウンロードしていない」
つまり、Macだからといって安全とは言い切れず、Windowsと同様に感染リスクが存在するということです。Silver Sparrowの出現により、Macユーザーはかつてない規模の脅威に直面することになりました。
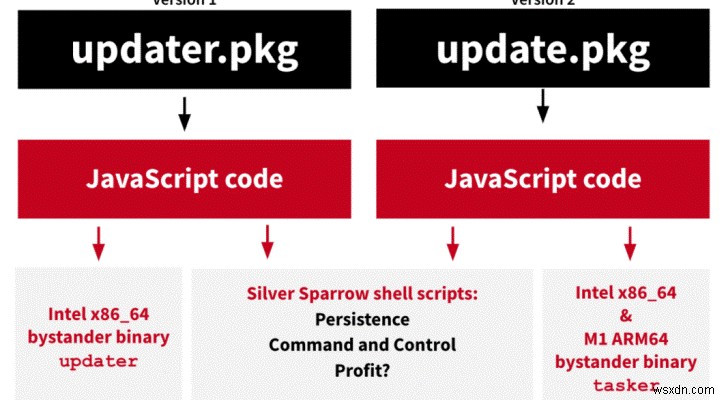
画像出典:Securityaffairs.co
誰がこのマルウェアを検知したのか?
Red Canaryの検知エンジニアであるWes Hurs氏とJason Killam氏が、LaunchAgentを手がかりにこのマルウェアを発見しました。発見時、マルウェアはMac上で攻撃者からの命令を待ち受けていたといいます。
その後、Silver Sparrowのサンプルへのアクセス要望が多数寄せられたことを受け、Red Canaryは当初公開していなかったサンプルへのリンクを追加分として公表しました。
このマルウェアの目的が不明である点は、研究者たちを大いに困惑させています。
しかし、これを良いニュースだと考えるのは早計です。研究者らによれば、このマルウェアは研究者による解析行動を検知できる可能性があり、そのために第2段階のペイロードを配信していない可能性があるとのことです。また、Silver Sparrowがどのような経路で拡散しているのかも、依然として解明されていません。
警告: 感染端末の数は、この脅威の深刻さと今後起こり得る被害の大きさを如実に物語っています。未知のサイトや送信元からのファイルダウンロードは避け、常に警戒を怠らないようにしましょう。
何が特別なのか?
このダウンローダーがJavaScriptを使用して実行される仕組みは、従来のmacOSマルウェアでは見られなかった手法です。さらに、Appleの新型M1 ARM64アーキテクチャを標的にビルドされているという点でも、極めて新規性の高いマルウェアだと言えます。
Silver Sparrowに感染したシステムの数
Silver Sparrowは、アメリカ、イギリス、カナダ、フランス、ドイツなどを含む153の国・地域で、合計29,139台のmacOS端末に感染しました。
Appleはどのような対応を取ったのか?
AppleはSilver Sparrowマルウェアの感染実態を把握した後、ウイルス拡散を可能にしていた開発者証明書を失効させました。同社によれば、この措置により新たな端末が感染することはなくなったとしています。
Silver Sparrowの詳しい動作メカニズムについては、Red Canaryが公開している詳細なブログ記事で確認できます。
Silver Sparrowはどのようにインストールされるのか?
macOS InstallerのJavaScript機能を悪用しているとみられていますが、具体的なインストール手法は依然として不明です。
今すぐできる対策は?
デジタル脅威に直面しても、希望が失われたわけではありません。
サイバー脅威から身を守るためには、最新の脅威と既知の脅威の両方を検知できる信頼性の高いマルウェア対策ツールを導入することが推奨されます。たとえば、Mac向けに設計されたマルウェア対策ツール「Systweak Anti-Malware」なら、端末内をスキャンして脅威を検出し、隔離することができます。
-
Webコンテンツを制御する4つの拡張機能:トラッキング防止とプライバシー保護ツール徹底解説
インターネットは危険に満ちています。あなたの個人情報を盗もうとする者、リンクをクリックさせようと企む者、データの共有に誘い込もうとする者が後を絶ちません。広告代理店があなたの好みを把握しようとしたり、SNSがオンライン上の行動を追跡したり、犯罪者がデータを狙ったり……。現実には、常に誰かが、あるいは何かがあなたのネット活動を監視しているのです。こうした組織に渡す情報を減らせば減らすほど、私たちの安全は高まります。 そこで本記事では、Webコンテンツをより効果的に制御できる4つのブラウザツールをご紹介します。それぞれの機能に加えて、メリットとデメリットについても詳しく見ていきましょう。 NoSc
-
WordPressプラグイン「WP Time Capsule」に認証バイパスの脆弱性が発見 ― Ver1.21.16で修正済み
WordPressのバックアップ&ステージング用プラグインとして人気の高い「WP Time Capsule」。これまで複雑だったバックアップやステージングの作業を、ワンクリックで実行できるようにした便利なプラグインです。 しかし、WordPressプラグインのセキュリティには脆弱な面があり、脆弱性の報告は決して珍しいことではありません。もちろん「WP Time Capsule」も例外ではなく、1月8日に深刻な認証バイパス(Authentication Bypass)の脆弱性が発見されました。 この発覚により、同プラグインのアクティブユーザー2万件以上が危険にさらされることになりました。幸い、開