
本当に強力なパスワードの作り方|複雑さより「長さ」「一意性」「二要素認証」が重要な理由
パスワードの「強度」は、英数字や記号など文字種のバリエーションで決まると考えられがちです。しかし、登録フォームが複雑さこそセキュリティだと判断している一方で、攻撃者はそう考えていません。現代の脅威モデルに対して、文字の複雑さはもはや有効な防御手段ではありません。では、何が強力なパスワードを作るのでしょうか?まず、ほとんどのユーザーが直面している実際の脅威モデルを理解する必要があります。
パスワードの複雑さは本質を見失っている
パスワードの「強度」は往々にして、記号・数字・大文字・小文字の使用量で測られるランダム性、つまり複雑さの関数として扱われます。しかし、パスワード欄の横に表示されるあの紛らわしい緑色の「強度バー」が示唆するような効果はなく、いくつか文字の種類を追加しても、パスワードの強度は意味のある形では向上しません。複雑さは総当たり攻撃(ブルートフォース攻撃)の難易度を上げますが、その種の攻撃は実際にはほとんど行われないのです。
むしろ、認証情報の窃取は、大規模組織からの大量データ流出や漏洩によって発生します。攻撃者が平文のパスワードを手に入れてしまえば、どれほど強度の高いパスワードでも無力です。
一意なパスワードを使う
多くのユーザーは、「クレデンシャルスタッフィング(パスワードリスト攻撃)」と呼ばれる手法に対して極めて脆弱です。これは、流出した認証情報を主要なプラットフォーム上で次々と試し、人間がパスワードを使い回す傾向を突く攻撃です。「弱い」パスワードよりもはるかに深刻な脅威と言えます。そもそも、「超強力」な完全ランダムなパスワードをすべてのサービスで使い回していれば、たった一度の漏洩で大惨事につながります。
パスワード強度を単一の属性として捉えるのではなく、「認証システム全体の強度」として考えることが重要です。現代のパスワードはそのシステムの一部であり、そのように管理されるべきものです。一意なパスワードの運用は、パスワードマネージャーを活用すれば格段に簡単になります。まだ導入していない方は、今日から始めてみましょう。
長さは複雑さよりも重要
長年にわたり、私たちは「複雑さこそパスワードの最重要要素だ」と教えられてきました。しかし総当たり攻撃がまれであることは前述の通りで、さらに言えば、複雑さは総当たり攻撃への最善の防御策ですらないのです。実は「長さ」のほうがはるかに重要です。
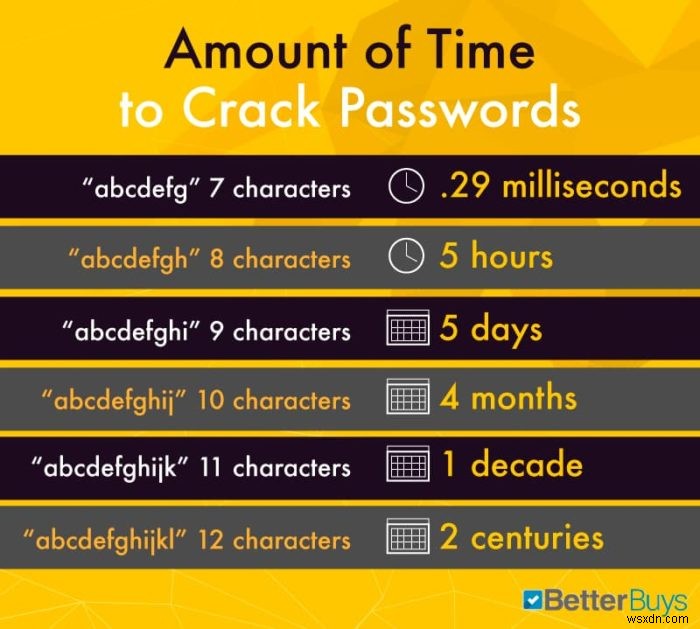
パスワードの長さと解読時間には指数関数的な関係があり、長さを少し伸ばすだけでも解読時間は劇的に増加します。一方、複雑さと解読時間の関係はむしろ線形的です。
具体例を見てみましょう。高性能なクラッキングマシンなら、*nRyU86)のような複雑に見えるパスワードでもわずか80分で破られてしまいます。大文字を1文字追加して長さを伸ばせば、解読時間は約36時間にまで延びます。ところが、文字を記号に置き換えても、解読時間に有意な変化は生じません。
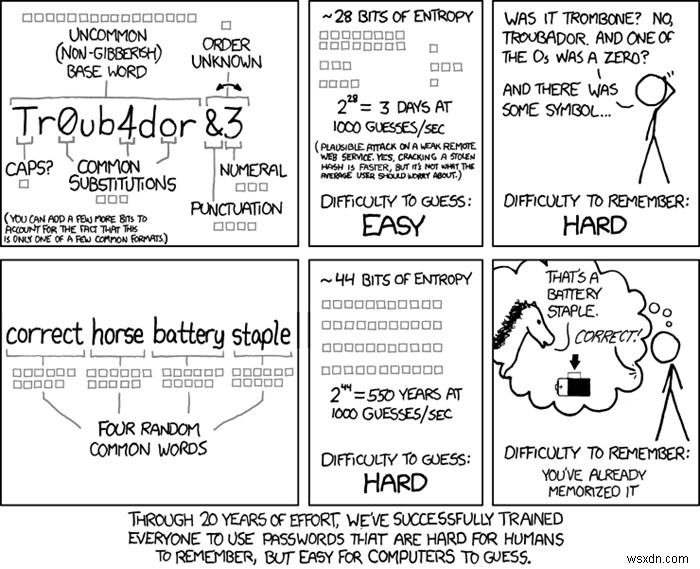
ここで、長さの持つ指数的な威力を最大限に活かしてみましょう。既知の辞書用語を使った4つの単語から成る、合計16文字のパスフレーズはどうでしょうか?辞書攻撃(ランダムな組み合わせではなく、既知の単語データベースを使って推測する攻撃)を考慮しても、解読にはなんと900億年もかかる計算になります。
複雑さへのこだわりは捨てましょう。最高のパスワードとは、実は「パスフレーズ」なのです。同等の強度を持つ複雑なパスワードは到底暗記できませんが、人間の脳は面白い物語や意外なイメージが得意です。ランダムに生成したフレーズをもとに、突飛で印象的なストーリーを頭の中で作れば、忘れることのほうが難しくなるでしょう。
ただし、真にランダムなパスフレーズの生成が不可欠です。誕生月など自分に関連する言葉を選ぶと、推測されやすくなってしまいます。EFFの「Password Dice(パスワードダイス)」を使えば、安全かつ確実にランダムなパスフレーズを生成できます。
二要素認証はすべて有効にする
どんなシステムでも漏洩は起こり得ます。パスワードの強度だけでは身を守れません。では、どうやって防御すればよいのでしょうか?答えは二要素認証(2FA)です。2FAは追加のセキュリティレイヤーを提供し、2種類の認証情報を要求します。それが「知識要素」(パスワードなど自分が知っているもの)と「所持要素」(スマートフォンなど自分が所有しているもの)です。多くの2FAシステムでは、コードはリモートサーバーが生成し、ログイン時にユーザーへ送信されます。
残念ながら、攻撃者はSIMカードの複製によってSMSコードを比較的容易に傍受できることが知られています。この盗み聞きを防ぐには、AuthyやGoogle Authenticatorのような専用アプリ、あるいは1Passwordのように2FA機能を備えたパスワードマネージャーを使い、モバイル端末上でコードを生成しましょう。
まとめ
単一のパスワードの「強度」を追求することは、本質を外れた論点です。本当に重要なのは、強固な認証システムを構築することです。漏洩やデータ窃盗は避けられない前提として、一意なパスワードで被害の拡大を食い止め、二要素認証によって盗まれた認証情報による被害をゼロにまで減らす――これが現代における最善の防御策なのです。
-
Windows 10からロックアウトされた!パスワードを忘れた場合の対処法4選
「Windows 10のパスワードを忘れてしまい、パスワードリセットディスクも持っていません。現在、ログインパスワードが思い出せず、コンピューターから締め出されている状態です。以前はピクチャパスワードを使っていたのですが、ピクチャパスワードに切り替えるオプションが表示されません。」 Windows 10からロックアウトされてしまった経験はありませんか?重要なパスワードをうっかり失くしてしまい、自分のアカウントに入れなくなるトラブルは、誰にでも起こり得ます。しかし慌てる必要はありません。Windows 10のパスワードを忘れてアカウントから締め出されてしまった場合でも、以下で紹介する4つの方法を
-
Windows 7で「パスワードが正しくありません」と表示される場合の対処法4選
Windows 7搭載のHP・Sony・Dell・Acer・LenovoなどのPCにログインしようとした際、「ユーザー名またはパスワードが正しくありません」というメッセージが表示されて困っていませんか?急いでログインする必要があるときにこのエラーが出ると、本当にストレスがたまります。しかし心配はいりません。「Windows 7のパスワードが間違っている」という問題には、必ず解決策があります。 ここでは、この問題を解決するための具体的な方法をご紹介します。 Windows 7ログイン時の「パスワードが正しくない」エラーを解消する4つの方法 方法1:Caps Lockがオフになっているか確認す